多签没签一个字,645 万美元直接被划走——这次 Safe 合约一点毛病没有。
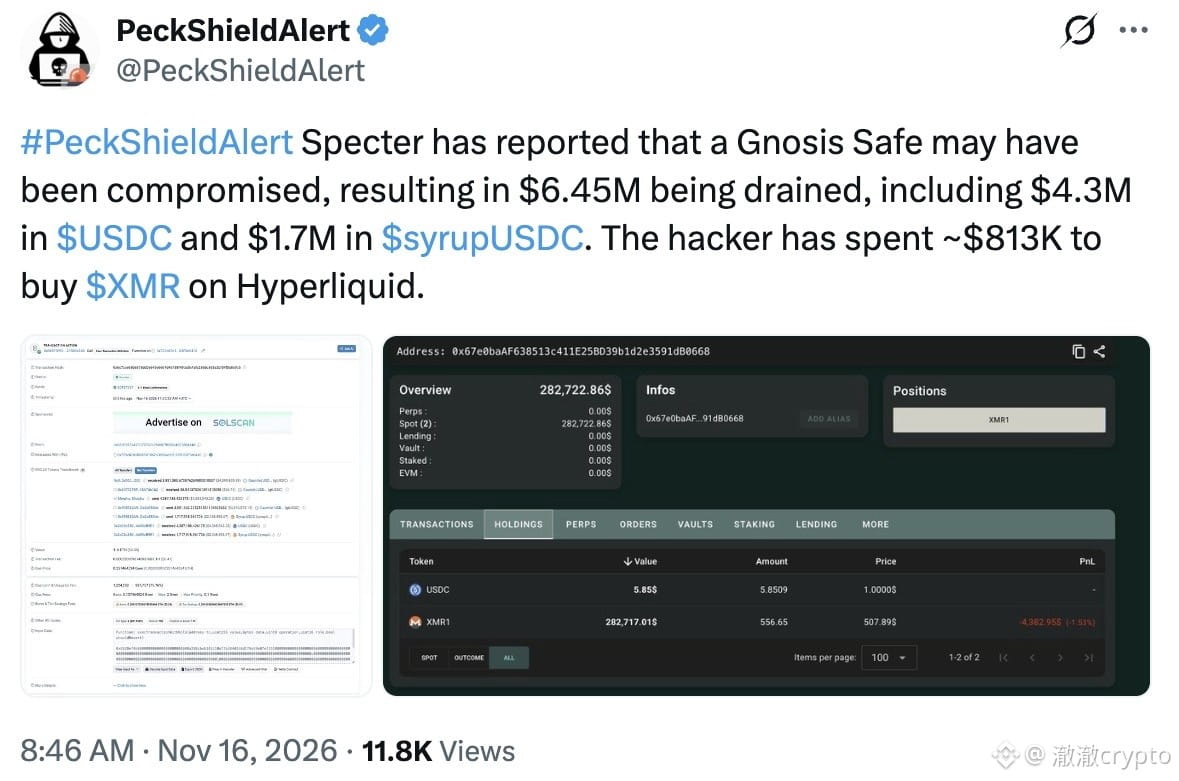
看见了:11 月 16 日周一,一个 Gnosis Safe 多签钱包单笔被转走 4,387,188.43 枚 USDC 和 1,717,918.96 枚 syrupUSDC,合计约 645 万美元(链上记录,Cointelegraph 核实)。
钱走的是钱包自己装的 Zodiac Roles 权限模块,不需要持有人再签一次名。
攻击者转头把约 81.3 万美元换成门罗币 XMR,另有约 120 万美元经 Wagyu 洗进 XMR。
我觉得:这不是 Safe 被攻破,是"钥匙+放得太宽的权限"一起翻车。
Zodiac 联合创始人亲口说:模块没漏洞,是一位长期角色成员的密钥疑似被盗,钱包权限配置几乎肯定是无意中放过了这笔转账。
我怎么做:用 Safe 的团队先查自己的 Roles 权限清单,超范围的授权立刻收掉。
失效条件:如果后续查出模块本身真有漏洞,上面这句判断作废。
你觉得多签最大的坑是合约漏洞,还是自己配错的权限?
$BTC $ETH $SOL
#Safe #多签钱包
看见了:11 月 16 日周一,一个 Gnosis Safe 多签钱包单笔被转走 4,387,188.43 枚 USDC 和 1,717,918.96 枚 syrupUSDC,合计约 645 万美元(链上记录,Cointelegraph 核实)。
钱走的是钱包自己装的 Zodiac Roles 权限模块,不需要持有人再签一次名。
攻击者转头把约 81.3 万美元换成门罗币 XMR,另有约 120 万美元经 Wagyu 洗进 XMR。
我觉得:这不是 Safe 被攻破,是"钥匙+放得太宽的权限"一起翻车。
Zodiac 联合创始人亲口说:模块没漏洞,是一位长期角色成员的密钥疑似被盗,钱包权限配置几乎肯定是无意中放过了这笔转账。
我怎么做:用 Safe 的团队先查自己的 Roles 权限清单,超范围的授权立刻收掉。
失效条件:如果后续查出模块本身真有漏洞,上面这句判断作废。
你觉得多签最大的坑是合约漏洞,还是自己配错的权限?
$BTC $ETH $SOL
#Safe #多签钱包