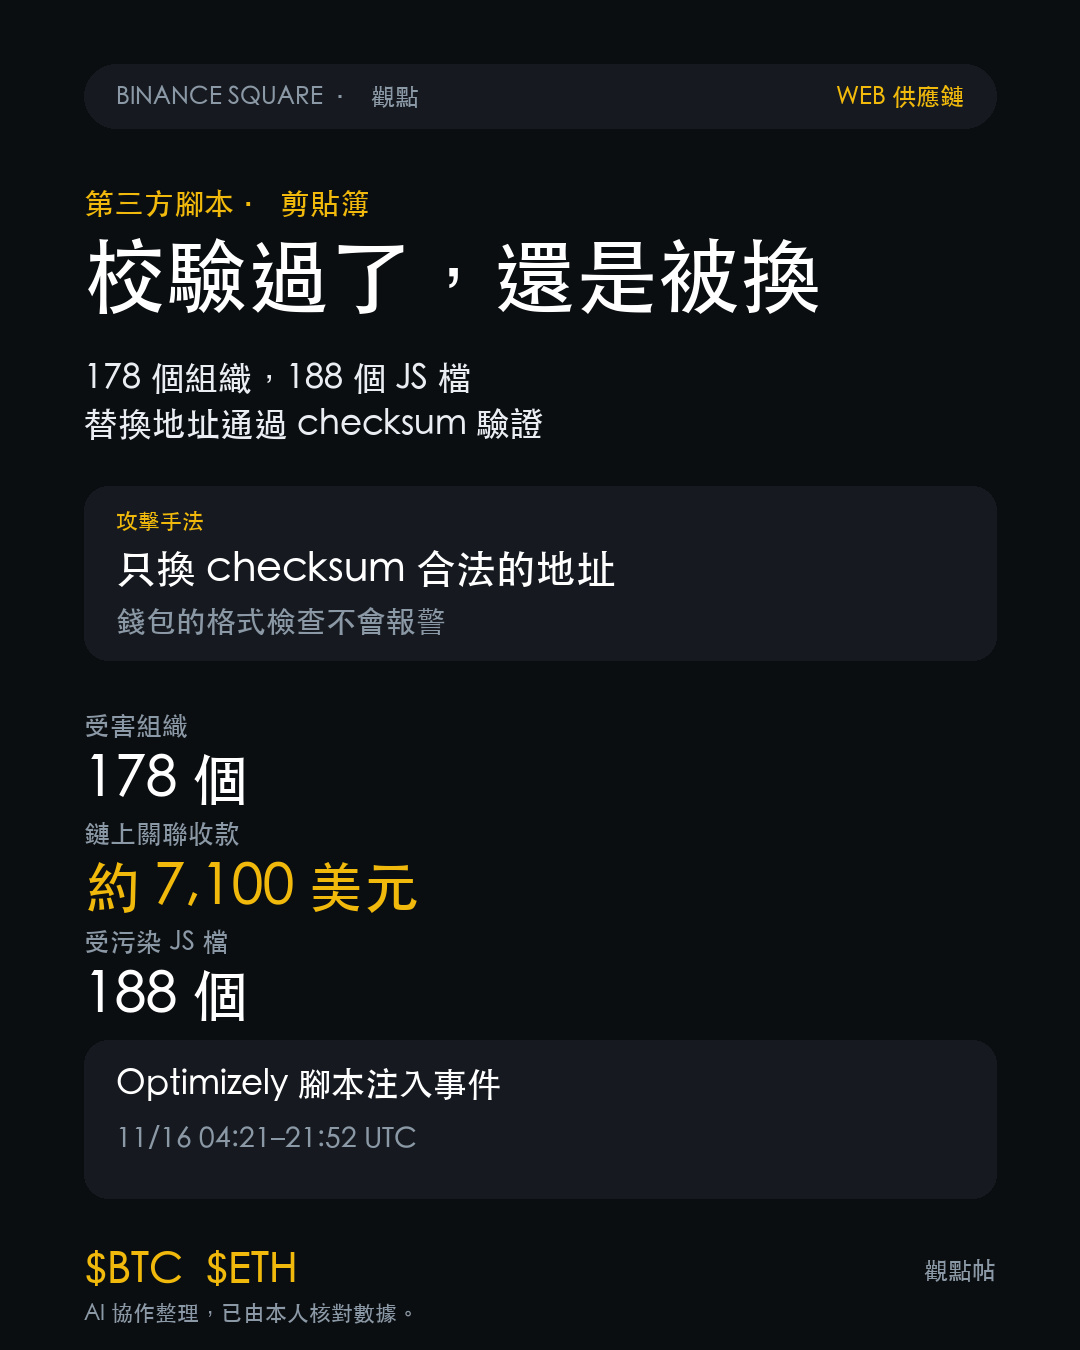
178 個組織的網站,週一替攻擊者跑了幾小時的惡意腳本。BBC 最早被看到,UTC 04:21 開始載入;Ledger 那段到 20:41 才清。載體不是這些公司的伺服器,而是共用的第三方腳本平台 Optimizely,188 個 JS 檔被塞進同一段程式碼,到 21:52 UTC 清了 187 個。
腳本做的事很窄:換地址、收卡號。它握著 BTC、ETH、SOL 等八種資產的替換地址,只在附近出現 wallet、deposit、send 這類字眼時動手,而且只換 checksum 驗得過的地址。
我盯著最後那句看很久。checksum 是我們教人驗地址的方法,也是錢包唯一的自檢。攻擊者把它當篩選條件,不是障礙:換上去的地址是真的、格式是對的,錢包一聲都不吭。你以為的防線,其實是他們的入場門檻。
鏈上結果很小。研究員追到的關聯錢包合計約 7,100 美元,StepSecurity 算 6,600 上下,部分錢包攻擊前就有金流。卡號、cookie、iOS 第二階段 exploit 不上鏈,所以這是下限,不是規模。
盤面也沒反應。BTC 64,825 美元,24 小時 +0.08%;ETH 1,822.94 美元,+0.54%,兩邊未平倉一小時都在微幅下滑。我不打算把它講成市場事件。
但有件事該記住:我們教了十年「轉帳前確認地址前六後四」,這次不需要騙過你,只要騙過你的瀏覽器。
我的判斷是,金額小是因為變現路徑窄,不是防禦有效;被暴露的是信任鏈的位置,網站、腳本平台、瀏覽器、剪貼簿全在錢包之外。錢包能驗格式,驗不到那串字在進剪貼簿之前去了哪裡。
要改口有兩個條件。一是後續確認的資金遠高於鏈上數字,例如交易所端出現大額歸集,那「損失很小」要收回。二是查明注入來自 Optimizely 平台本身被攻破,而非個別客戶專案,受影響範圍就要重寫。現在連「他們怎麼拿到修改權限」都還沒有答案。
問你一句:如果錢包在你貼上地址時多彈一次「這是你上次用過的地址嗎」,你會覺得貼心,還是覺得煩?
$BTC $ETH #市場熱點
腳本做的事很窄:換地址、收卡號。它握著 BTC、ETH、SOL 等八種資產的替換地址,只在附近出現 wallet、deposit、send 這類字眼時動手,而且只換 checksum 驗得過的地址。
我盯著最後那句看很久。checksum 是我們教人驗地址的方法,也是錢包唯一的自檢。攻擊者把它當篩選條件,不是障礙:換上去的地址是真的、格式是對的,錢包一聲都不吭。你以為的防線,其實是他們的入場門檻。
鏈上結果很小。研究員追到的關聯錢包合計約 7,100 美元,StepSecurity 算 6,600 上下,部分錢包攻擊前就有金流。卡號、cookie、iOS 第二階段 exploit 不上鏈,所以這是下限,不是規模。
盤面也沒反應。BTC 64,825 美元,24 小時 +0.08%;ETH 1,822.94 美元,+0.54%,兩邊未平倉一小時都在微幅下滑。我不打算把它講成市場事件。
但有件事該記住:我們教了十年「轉帳前確認地址前六後四」,這次不需要騙過你,只要騙過你的瀏覽器。
我的判斷是,金額小是因為變現路徑窄,不是防禦有效;被暴露的是信任鏈的位置,網站、腳本平台、瀏覽器、剪貼簿全在錢包之外。錢包能驗格式,驗不到那串字在進剪貼簿之前去了哪裡。
要改口有兩個條件。一是後續確認的資金遠高於鏈上數字,例如交易所端出現大額歸集,那「損失很小」要收回。二是查明注入來自 Optimizely 平台本身被攻破,而非個別客戶專案,受影響範圍就要重寫。現在連「他們怎麼拿到修改權限」都還沒有答案。
問你一句:如果錢包在你貼上地址時多彈一次「這是你上次用過的地址嗎」,你會覺得貼心,還是覺得煩?
$BTC $ETH #市場熱點