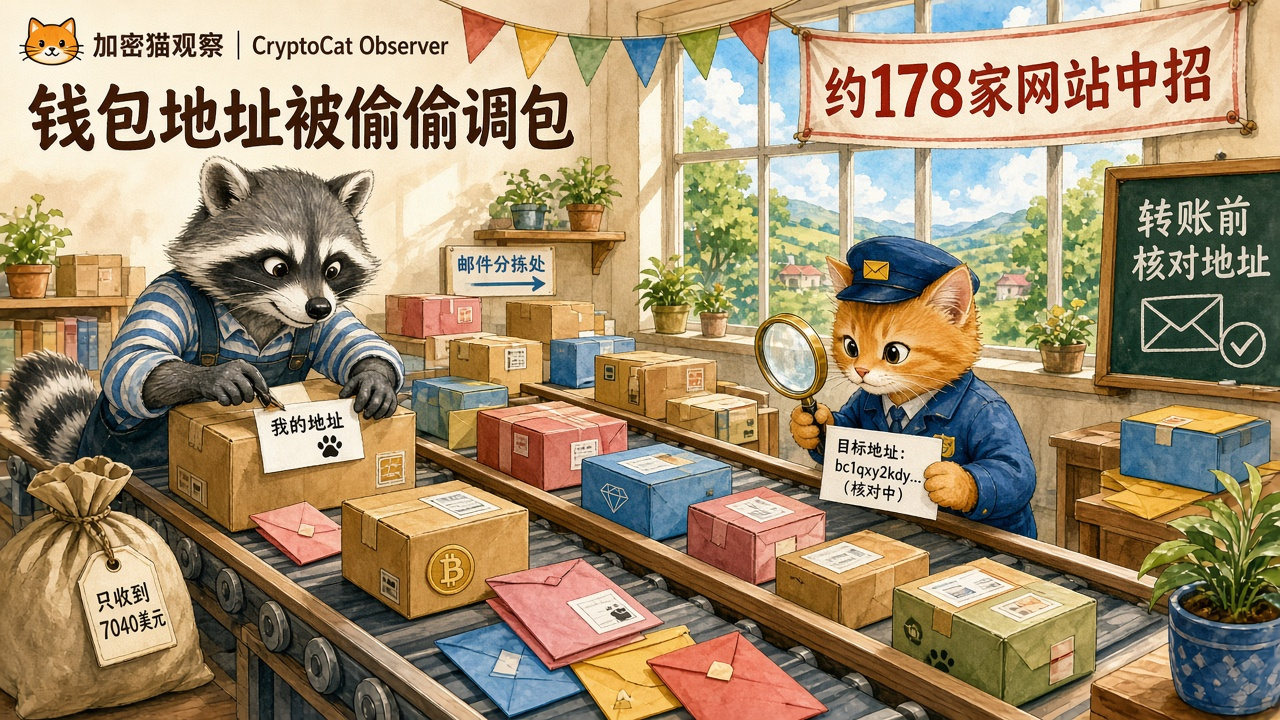
Die Websites von rund 178 Organisationen wie Zoom, BBC und Ledger wurden am 16. November mit Schadcode infiziert, der Wallet-Adressen austauscht. Die Angreifer haben bislang nur rund 7.040 US-Dollar erhalten.
Am 16. November gab es ein Problem mit dem Web-Testtool Optimizely Web: Angreifer schleusten Schadcode in ein von dem Tool gehostetes Skript ein. Wenn Besucher die Websites von rund 178 Organisationen wie Zoom, BBC, CNN, IKEA und dem Hardware-Wallet-Hersteller Ledger aufriefen, wurde dieser Code geladen. Der Sicherheitsforscher Scott Helme machte den Vorfall als Erster öffentlich.
Der Code hatte es zunächst auf Kryptowährungsadressen abgesehen. Sobald auf einer Website, in einem Formular oder in der Zwischenablage eine gültige Wallet-Adresse für BTC, ETH, TRON, Solana und andere Kryptowährungen auftauchte, ersetzte er sie heimlich durch eine Adresse der Angreifer. Das heißt: Du kopierst deine eigene Adresse, aber beim Einfügen steht dort womöglich schon die eines anderen. Außerdem stahl der Code Kreditkartendaten, Cookies und Screenshots von Webseiten.
Interessanterweise brachte der groß angelegte Angriff nur wenig ein. Laut Scott Helme hatten die Wallets der Angreifer bis zum 17. November um 3:25 Uhr (UTC+8) insgesamt nur rund 7.040 US-Dollar erhalten. Der größte Teil davon waren etwa 0,083 Bitcoin, der Rest Litecoin und USDT. Am 17. November um 5:52 Uhr enthielt nur noch eines der 188 infizierten Skripte Schadcode.
Für normale Nutzer gilt vor allem: Prüft vor einer Überweisung mehrere Zeichen am Anfang und am Ende der eingefügten Adresse. Bei Binance könnt ihr außerdem eine Whitelist für Auszahlungsadressen aktivieren, sodass Auszahlungen nur an zuvor gespeicherte Adressen möglich sind.
#安全 #BTC #Ledger stellt keine Anlageberatung dar
Am 16. November gab es ein Problem mit dem Web-Testtool Optimizely Web: Angreifer schleusten Schadcode in ein von dem Tool gehostetes Skript ein. Wenn Besucher die Websites von rund 178 Organisationen wie Zoom, BBC, CNN, IKEA und dem Hardware-Wallet-Hersteller Ledger aufriefen, wurde dieser Code geladen. Der Sicherheitsforscher Scott Helme machte den Vorfall als Erster öffentlich.
Der Code hatte es zunächst auf Kryptowährungsadressen abgesehen. Sobald auf einer Website, in einem Formular oder in der Zwischenablage eine gültige Wallet-Adresse für BTC, ETH, TRON, Solana und andere Kryptowährungen auftauchte, ersetzte er sie heimlich durch eine Adresse der Angreifer. Das heißt: Du kopierst deine eigene Adresse, aber beim Einfügen steht dort womöglich schon die eines anderen. Außerdem stahl der Code Kreditkartendaten, Cookies und Screenshots von Webseiten.
Interessanterweise brachte der groß angelegte Angriff nur wenig ein. Laut Scott Helme hatten die Wallets der Angreifer bis zum 17. November um 3:25 Uhr (UTC+8) insgesamt nur rund 7.040 US-Dollar erhalten. Der größte Teil davon waren etwa 0,083 Bitcoin, der Rest Litecoin und USDT. Am 17. November um 5:52 Uhr enthielt nur noch eines der 188 infizierten Skripte Schadcode.
Für normale Nutzer gilt vor allem: Prüft vor einer Überweisung mehrere Zeichen am Anfang und am Ende der eingefügten Adresse. Bei Binance könnt ihr außerdem eine Whitelist für Auszahlungsadressen aktivieren, sodass Auszahlungen nur an zuvor gespeicherte Adressen möglich sind.
#安全 #BTC #Ledger stellt keine Anlageberatung dar