🚨 Multisig gehackt? 6,45 Mio. $ aus einer Safe-Wallet gestohlen – und es lag nicht an einem Programmierfehler 💸
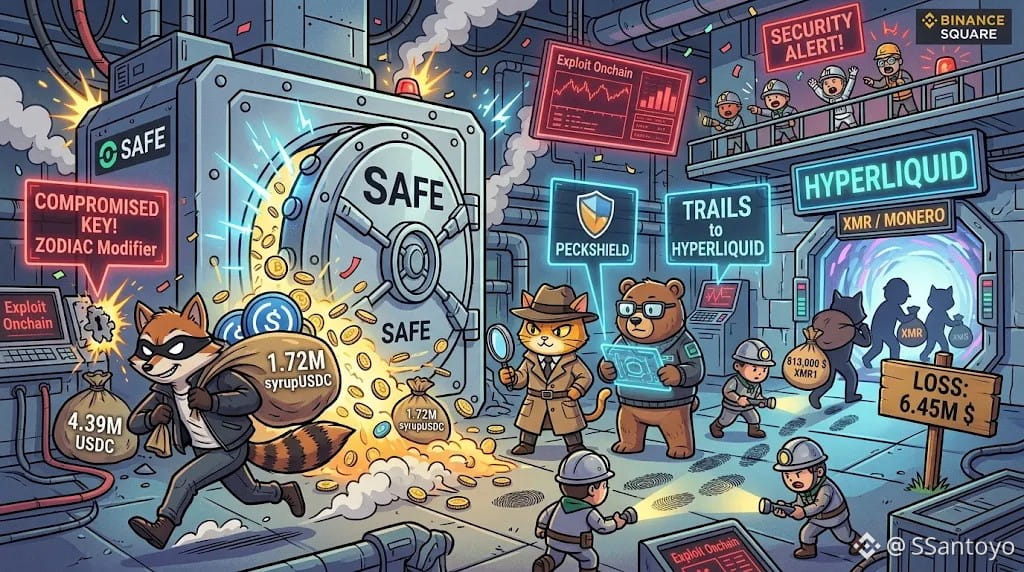
Diesen Montag wurden rund 6,45 Millionen Dollar aus einer Safe-Wallet gestohlen. Aber Achtung: Das war kein „Exploit“ und auch kein Fehler im Smart Contract, sondern einmal mehr der menschliche Faktor.
Wie ist es dem Angreifer gelungen? Offenbar hat er den privaten Schlüssel eines ehemaligen Mitglieds kompromittiert, das über Berechtigungen innerhalb von „Zodiac Roles“ verfügte (dem Modul, das festlegt, wer innerhalb der Wallet was tun darf).
Mit diesem Zugriff autorisierte der Eindringling einfach eine Transaktion, um auf einen Schlag 4,39 Millionen USDC und 1,72 Millionen syrupUSDC zu transferieren. Der Code wurde nicht gehackt: Die Verträge funktionierten einwandfrei, aber der Hacker verwendete einen gültigen, entsprechend berechtigten Schlüssel, der es ihm ermöglichte, das Geld unbemerkt abzuziehen.
🕵️♂️ Die Spur des Geldes: PeckShield und Bitquery verfolgten die Gelder direkt zu Hyperliquid. Dort verwendete der Hacker rund 813.000 $ zum Kauf von Monero-Token ($XMR), um seine Spur zu verwischen.
Das erinnert uns daran, dass selbst die beste Multisig-Wallet der Welt nicht unfehlbar ist, wenn man die Verwaltung seiner Schlüssel vernachlässigt und alte Berechtigungen bestehen lässt. Das schwächste Glied ist immer der Schlüsselinhaber.
Wie verwaltest du deine Berechtigungen und deine Sicherheit in Web3? 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP
Diesen Montag wurden rund 6,45 Millionen Dollar aus einer Safe-Wallet gestohlen. Aber Achtung: Das war kein „Exploit“ und auch kein Fehler im Smart Contract, sondern einmal mehr der menschliche Faktor.
Wie ist es dem Angreifer gelungen? Offenbar hat er den privaten Schlüssel eines ehemaligen Mitglieds kompromittiert, das über Berechtigungen innerhalb von „Zodiac Roles“ verfügte (dem Modul, das festlegt, wer innerhalb der Wallet was tun darf).
Mit diesem Zugriff autorisierte der Eindringling einfach eine Transaktion, um auf einen Schlag 4,39 Millionen USDC und 1,72 Millionen syrupUSDC zu transferieren. Der Code wurde nicht gehackt: Die Verträge funktionierten einwandfrei, aber der Hacker verwendete einen gültigen, entsprechend berechtigten Schlüssel, der es ihm ermöglichte, das Geld unbemerkt abzuziehen.
🕵️♂️ Die Spur des Geldes: PeckShield und Bitquery verfolgten die Gelder direkt zu Hyperliquid. Dort verwendete der Hacker rund 813.000 $ zum Kauf von Monero-Token ($XMR), um seine Spur zu verwischen.
Das erinnert uns daran, dass selbst die beste Multisig-Wallet der Welt nicht unfehlbar ist, wenn man die Verwaltung seiner Schlüssel vernachlässigt und alte Berechtigungen bestehen lässt. Das schwächste Glied ist immer der Schlüsselinhaber.
Wie verwaltest du deine Berechtigungen und deine Sicherheit in Web3? 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP