Die Versanddaten von Hardware-Wallets waren vor den Wallets selbst geleakt: Daten von rund 27.000 Trezor-Bestellungen abgegriffen
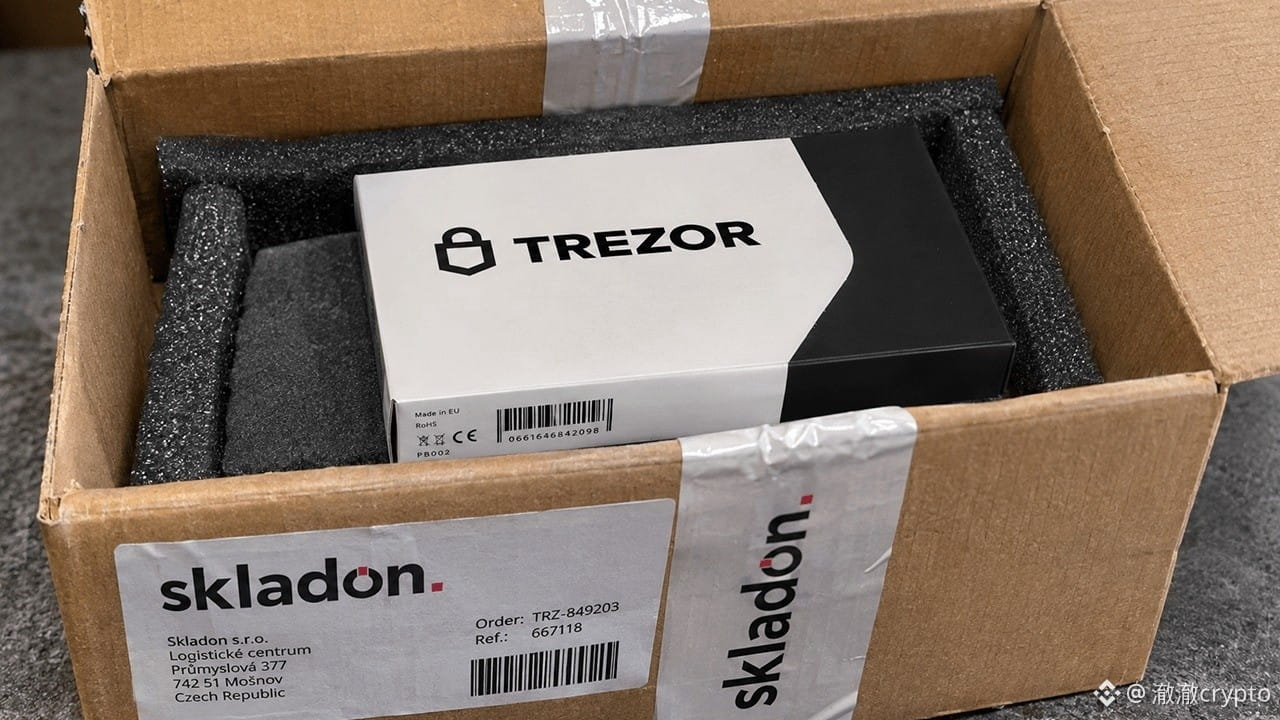
Trezor gab am 16. November bekannt: Der Logistikdienstleister Skladon wurde am 7. November gehackt und informierte Trezor erst am 15. November.
Die Daten von rund 27.000 Bestellungen zwischen dem 9. August und dem 7. November wurden exportiert. Darin enthalten waren Namen, Telefonnummern, Privatadressen, E-Mail-Adressen, Modelle und Preise. US-Kunden waren nicht betroffen.
Einige Nutzer haben bereits betrügerische Anrufe von angeblichen Kundendienstmitarbeitern erhalten. Die Betrüger können gleich zu Beginn echte Bestelldaten nennen.
Geräte, Wiederherstellungsphrasen und PINs sind nicht betroffen, das Guthaben ist sicher. Aber die Adressen sind nun bekannt – Betrugsanrufe zu erkennen, wird dadurch deutlich schwieriger.
Dies ist bereits der dritte Datenabfluss bei einem Drittanbieter von Trezor in diesem Jahr: Im August waren bei ShipMonk rund 14.000 Bestellungen betroffen, im September beim E-Mail-Dienstleister Brevo 347.000 Kontakte.
Wer zwischen dem 9. August und dem 7. November bestellt hat, sollte jeden Anruf, jede SMS und jede E-Mail, in der es um die Bestellung geht, zunächst als Betrugsversuch behandeln und sich nur über die offizielle Website an den Kundendienst wenden.
Diese Einschätzung ändert sich nur, wenn Trezor erklärt, dass keine Daten abgeflossen sind. Andernfalls sollte man von einem Datenleck ausgehen.
Findest du, dass Hersteller von Hardware-Wallets für Datenlecks bei ihren Logistikdienstleistern verantwortlich sein sollten – oder liegt die Schuld allein beim externen Dienstleister?
$BTC $ETH $SOL
#硬件钱包 #Trezor
Trezor gab am 16. November bekannt: Der Logistikdienstleister Skladon wurde am 7. November gehackt und informierte Trezor erst am 15. November.
Die Daten von rund 27.000 Bestellungen zwischen dem 9. August und dem 7. November wurden exportiert. Darin enthalten waren Namen, Telefonnummern, Privatadressen, E-Mail-Adressen, Modelle und Preise. US-Kunden waren nicht betroffen.
Einige Nutzer haben bereits betrügerische Anrufe von angeblichen Kundendienstmitarbeitern erhalten. Die Betrüger können gleich zu Beginn echte Bestelldaten nennen.
Geräte, Wiederherstellungsphrasen und PINs sind nicht betroffen, das Guthaben ist sicher. Aber die Adressen sind nun bekannt – Betrugsanrufe zu erkennen, wird dadurch deutlich schwieriger.
Dies ist bereits der dritte Datenabfluss bei einem Drittanbieter von Trezor in diesem Jahr: Im August waren bei ShipMonk rund 14.000 Bestellungen betroffen, im September beim E-Mail-Dienstleister Brevo 347.000 Kontakte.
Wer zwischen dem 9. August und dem 7. November bestellt hat, sollte jeden Anruf, jede SMS und jede E-Mail, in der es um die Bestellung geht, zunächst als Betrugsversuch behandeln und sich nur über die offizielle Website an den Kundendienst wenden.
Diese Einschätzung ändert sich nur, wenn Trezor erklärt, dass keine Daten abgeflossen sind. Andernfalls sollte man von einem Datenleck ausgehen.
Findest du, dass Hersteller von Hardware-Wallets für Datenlecks bei ihren Logistikdienstleistern verantwortlich sein sollten – oder liegt die Schuld allein beim externen Dienstleister?
$BTC $ETH $SOL
#硬件钱包 #Trezor