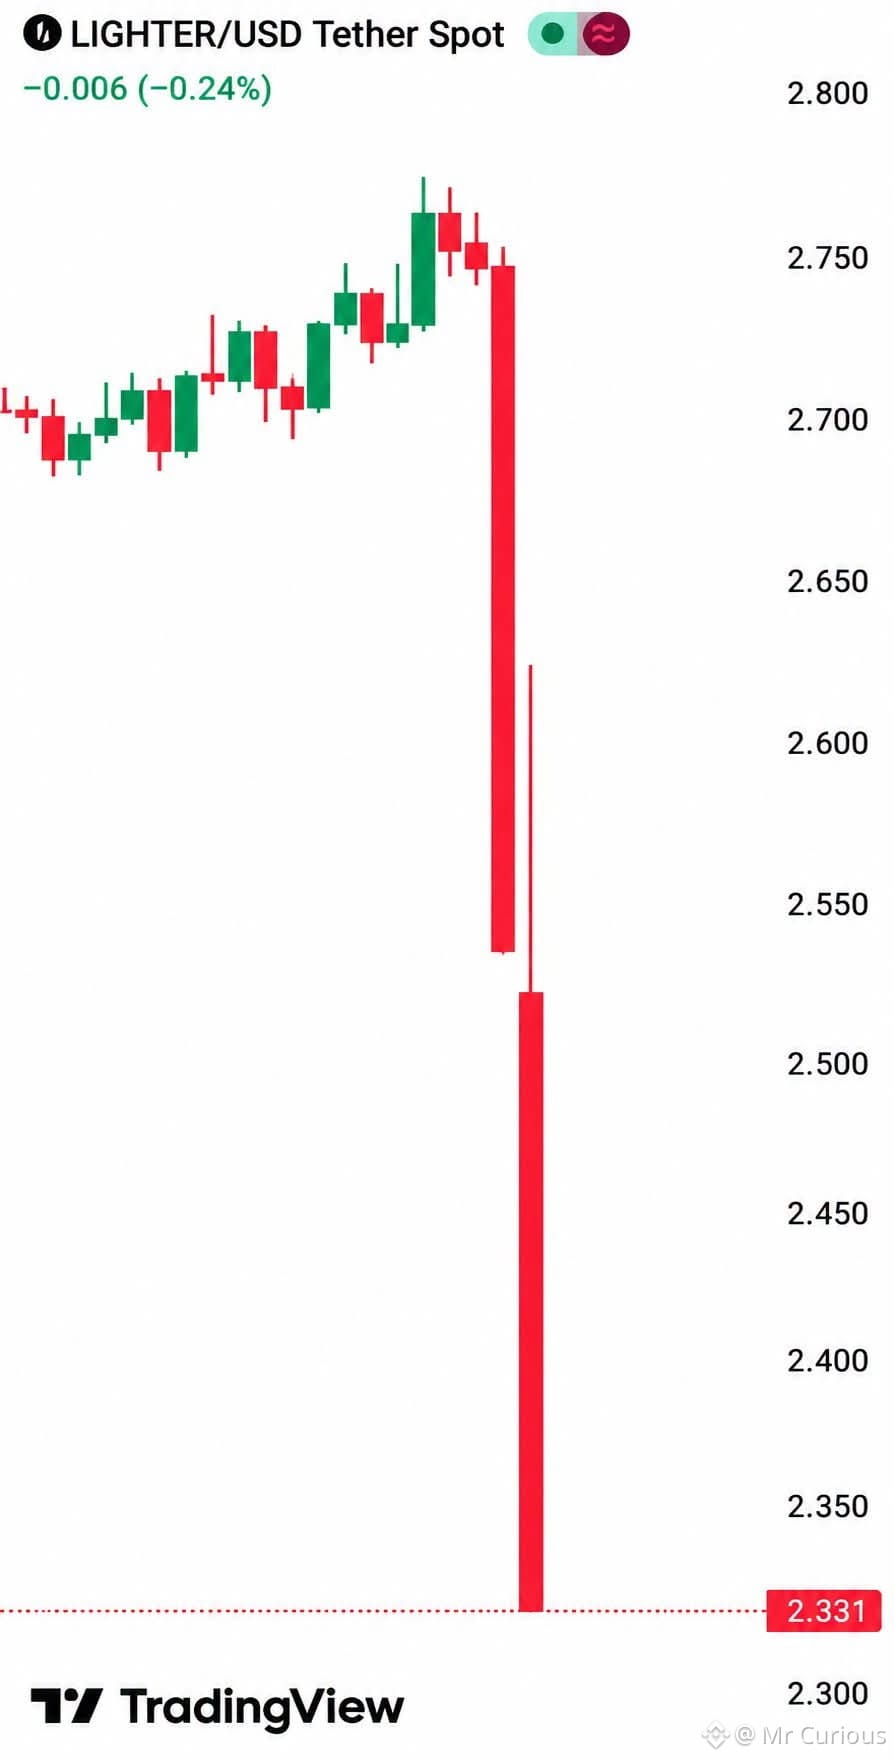
‼️SICHERHEITSWARNUNG: Lighters $LIT -Token ist angesichts eines mutmaßlichen Diebstahls von 15,5 MILLIONEN US-Dollar unter Verwendung kompromittierter API-Schlüssel um mehr als 20 % eingebrochen.
Erste Analysen deuten darauf hin, dass Angreifer Zugriff auf API-Schlüssel von zwei Market-Maker-Konten erlangten und den Liquiditätspool-Mechanismus des Protokolls ausnutzten, um Gelder abzuziehen.
Der Angreifer soll die $USDC der Opfer in einen neu erstellten Pool übertragen, nahezu 100 % seiner Anteile erworben und diese anschließend eingelöst haben, um die Gelder abzuheben.
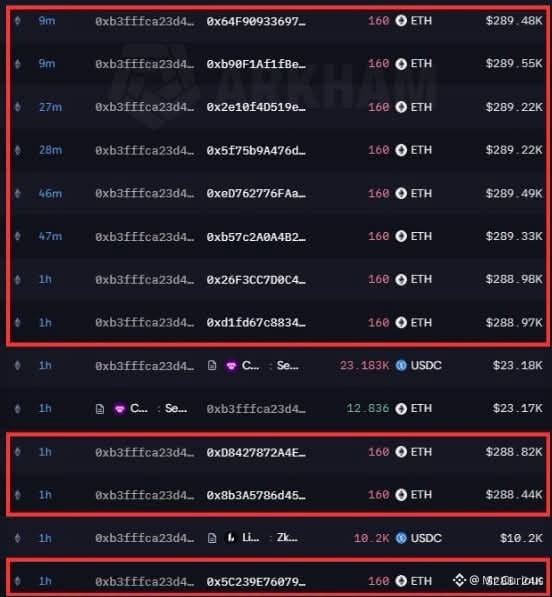
Eine zugehörige Wallet soll 10,39 Millionen USDC abgehoben und über CoW Swap in ungefähr 5.750 ETH umgetauscht haben.
Rund 3.845 $ETH im Wert von ungefähr 6,91 Millionen US-Dollar sollen noch übrig sein.
Lighter zufolge scheint der Vorfall eine einzelne kompromittierte externe Partei zu betreffen. Auszahlungen und die Erstellung neuer Pools wurden ausgesetzt, während eine weitere potenzielle Auszahlung von 5 Millionen US-Dollar noch ausstand.
Wichtig ist, dass die Erklärung mit den API-Schlüsseln noch vorläufig ist. Eine protokollweite Sicherheitsverletzung wurde NICHT bestätigt.
Dieser Vorfall verdeutlicht ein ernstes Risiko im DeFi-Bereich: Selbst API-Berechtigungen, mit denen Gelder nicht direkt abgehoben werden können, können in Verbindung mit anderen Protokollfunktionen unerwartete Schwachstellen schaffen.
Erste Analysen deuten darauf hin, dass Angreifer Zugriff auf API-Schlüssel von zwei Market-Maker-Konten erlangten und den Liquiditätspool-Mechanismus des Protokolls ausnutzten, um Gelder abzuziehen.
Der Angreifer soll die $USDC der Opfer in einen neu erstellten Pool übertragen, nahezu 100 % seiner Anteile erworben und diese anschließend eingelöst haben, um die Gelder abzuheben.
Eine zugehörige Wallet soll 10,39 Millionen USDC abgehoben und über CoW Swap in ungefähr 5.750 ETH umgetauscht haben.
Rund 3.845 $ETH im Wert von ungefähr 6,91 Millionen US-Dollar sollen noch übrig sein.
Lighter zufolge scheint der Vorfall eine einzelne kompromittierte externe Partei zu betreffen. Auszahlungen und die Erstellung neuer Pools wurden ausgesetzt, während eine weitere potenzielle Auszahlung von 5 Millionen US-Dollar noch ausstand.
Wichtig ist, dass die Erklärung mit den API-Schlüsseln noch vorläufig ist. Eine protokollweite Sicherheitsverletzung wurde NICHT bestätigt.
Dieser Vorfall verdeutlicht ein ernstes Risiko im DeFi-Bereich: Selbst API-Berechtigungen, mit denen Gelder nicht direkt abgehoben werden können, können in Verbindung mit anderen Protokollfunktionen unerwartete Schwachstellen schaffen.