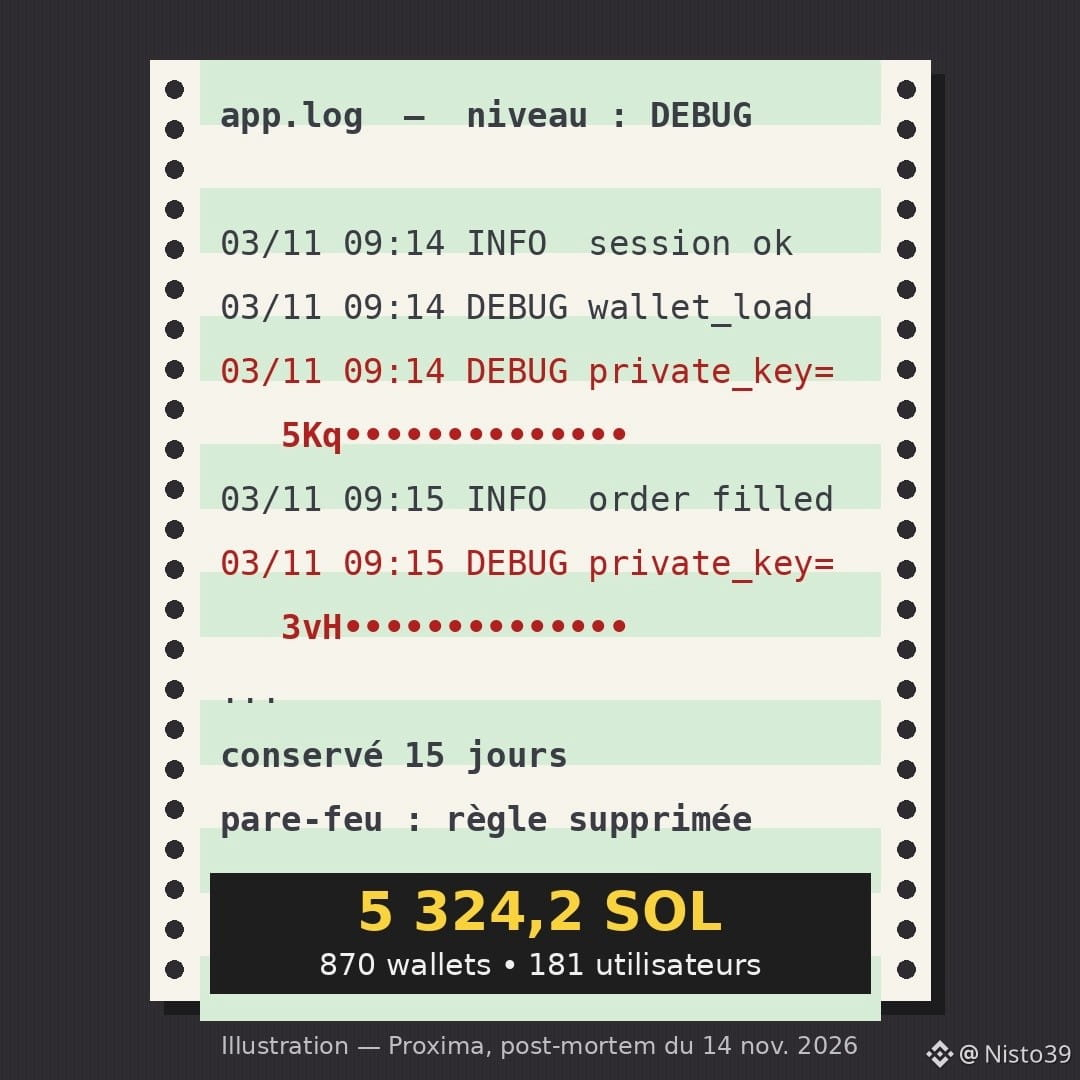
Eine Zeile Debug-Code. Mehr war nicht nötig.
Proxima, eine Trading-App auf Solana, hat am Samstagabend ihren Nachbericht veröffentlicht. Der Bericht liest sich wie ein Polizeiprotokoll:
3. Nov. — Eine für die Beta vorgesehene Logzeile beginnt, private Schlüssel in technische Protokolle zu schreiben. Sie hätte niemals in der Produktion laufen dürfen. Jemand hatte die Logs auf „Debug“ gestellt, um die Leistung zu überwachen.
10. Nov. — Die Zeile wird entfernt. Allerdings werden die Protokolle 15 Tage lang in einem Monitoring-Tool (SigNoz) gespeichert, dessen Sicherheitsupdate „mehrfach verschoben“ worden war.
14. Nov., 02:16 GMT — Ein Angreifer saugt die Protokolle ab. Die Firewall-Regel, die das Tool vor dem Internet verbergen sollte, war „versehentlich gelöscht“ worden.
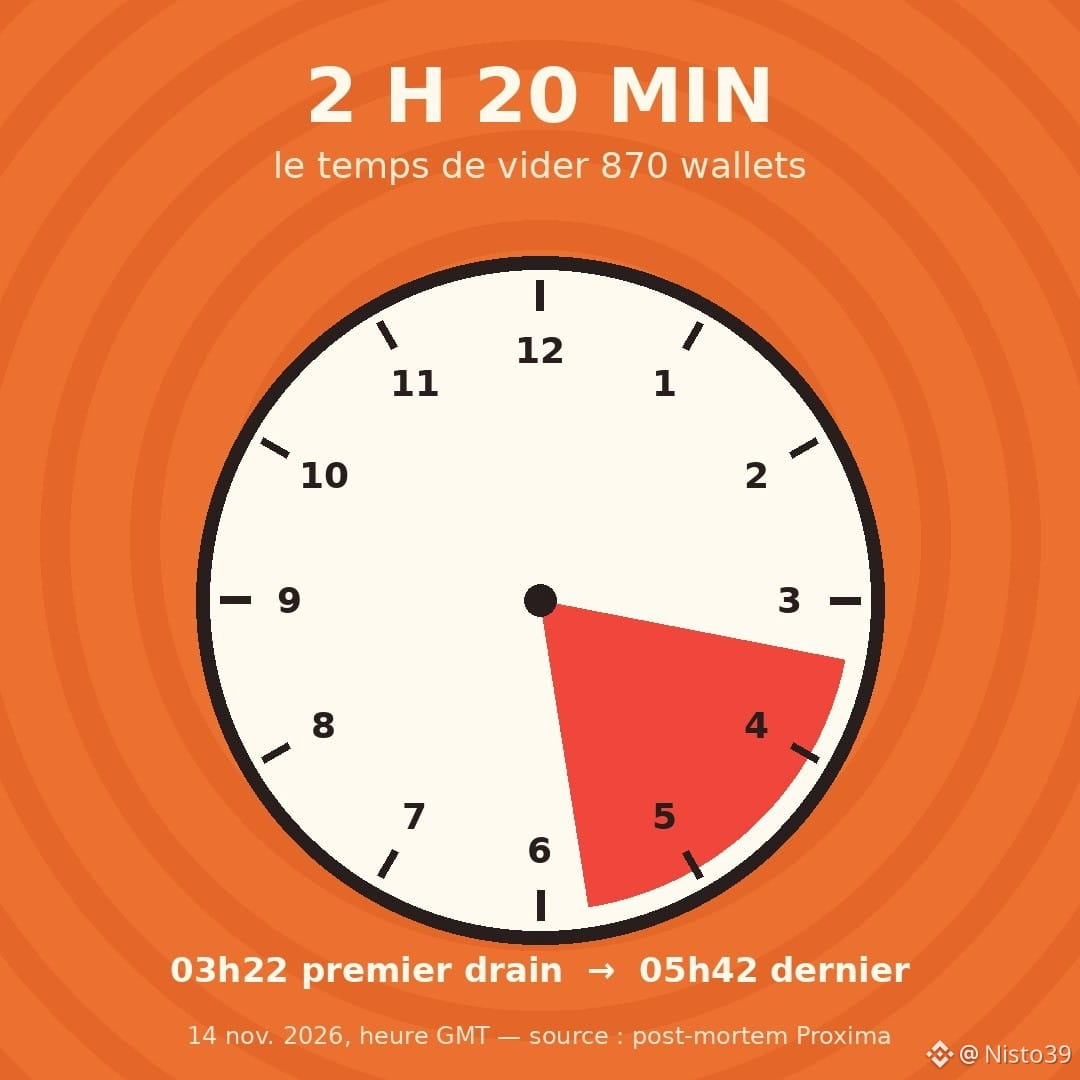
03:22 — Die erste Wallet wird geleert.
05:42 — Die letzte.
Laut Proxima wurden 5 324,2 $SOL aus 870 Wallets von 181 Nutzern abgezogen — etwa 0,1 % seiner Wallets. Alle wurden aus der Unternehmenskasse entschädigt.
Ein Detail ist irritierend: Die erste Schätzung lag bei 200.000 bis 250.000 $. Beim SOL-Kurs während des Angriffs (etwa 75 $) kommt man eher auf fast 400.000 $ (Berechnung von Cryptowatchdesk). Der Bericht erklärt die Abweichung nicht.
Was mir auffällt: Keiner dieser Fehler ist besonders spektakulär. Ein Bot, der für dich kauft und verkauft, muss deinen privaten Schlüssel irgendwo aufbewahren — der Schlüssel ist das Masterpasswort, mit dem Ausgaben autorisiert werden. Jeder Ort, an dem er gespeichert wird (ein Log, ein Server, ein Dienstleister), ist eine zusätzliche Tür, von der du nichts mitbekommst.
Meine Regel: Bei solchen Apps nur den Betrag einsetzen, dessen Verlust ich verkraften kann, und niemals eine Wallet, die sie erstellt hat, anderswo wiederverwenden.
Könntest du sagen, wo der letzte Bot, dem du eine Wallet anvertraut hast, deinen Schlüssel aufbewahrt?
#Solana #Securite #CryptoNews #TradingBot #Web3
Proxima, eine Trading-App auf Solana, hat am Samstagabend ihren Nachbericht veröffentlicht. Der Bericht liest sich wie ein Polizeiprotokoll:
3. Nov. — Eine für die Beta vorgesehene Logzeile beginnt, private Schlüssel in technische Protokolle zu schreiben. Sie hätte niemals in der Produktion laufen dürfen. Jemand hatte die Logs auf „Debug“ gestellt, um die Leistung zu überwachen.
10. Nov. — Die Zeile wird entfernt. Allerdings werden die Protokolle 15 Tage lang in einem Monitoring-Tool (SigNoz) gespeichert, dessen Sicherheitsupdate „mehrfach verschoben“ worden war.
14. Nov., 02:16 GMT — Ein Angreifer saugt die Protokolle ab. Die Firewall-Regel, die das Tool vor dem Internet verbergen sollte, war „versehentlich gelöscht“ worden.
03:22 — Die erste Wallet wird geleert.
05:42 — Die letzte.
Laut Proxima wurden 5 324,2 $SOL aus 870 Wallets von 181 Nutzern abgezogen — etwa 0,1 % seiner Wallets. Alle wurden aus der Unternehmenskasse entschädigt.
Ein Detail ist irritierend: Die erste Schätzung lag bei 200.000 bis 250.000 $. Beim SOL-Kurs während des Angriffs (etwa 75 $) kommt man eher auf fast 400.000 $ (Berechnung von Cryptowatchdesk). Der Bericht erklärt die Abweichung nicht.
Was mir auffällt: Keiner dieser Fehler ist besonders spektakulär. Ein Bot, der für dich kauft und verkauft, muss deinen privaten Schlüssel irgendwo aufbewahren — der Schlüssel ist das Masterpasswort, mit dem Ausgaben autorisiert werden. Jeder Ort, an dem er gespeichert wird (ein Log, ein Server, ein Dienstleister), ist eine zusätzliche Tür, von der du nichts mitbekommst.
Meine Regel: Bei solchen Apps nur den Betrag einsetzen, dessen Verlust ich verkraften kann, und niemals eine Wallet, die sie erstellt hat, anderswo wiederverwenden.
Könntest du sagen, wo der letzte Bot, dem du eine Wallet anvertraut hast, deinen Schlüssel aufbewahrt?
#Solana #Securite #CryptoNews #TradingBot #Web3