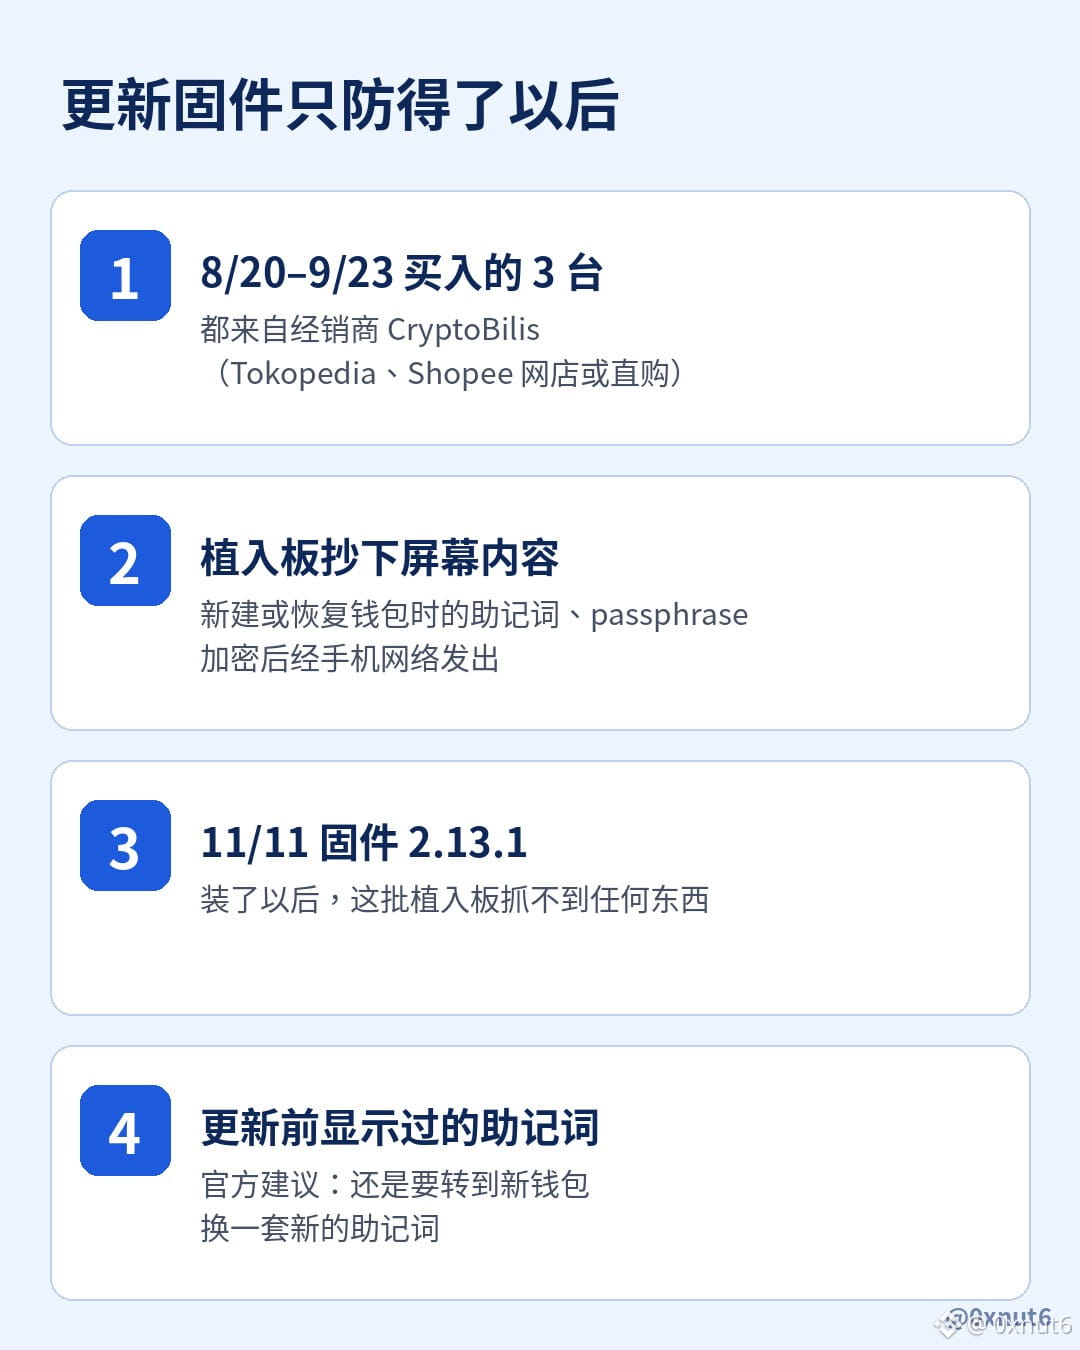
Der Hardware-Wallet-Hersteller Trezor bestätigte am 12. November, dass in drei Safe-5-Geräten eine Platine eingebaut worden war, die die Seed-Phrase stiehlt. Alle drei Geräte wurden zwischen dem 20. August und dem 23. September gekauft. Einige davon wurden in den Onlineshops des Händlers CryptoBilis auf Tokopedia und Shopee gekauft, andere direkt bei CryptoBilis.
Die Platine war zwischen Hauptplatine und Bildschirm eingeklemmt und zeichnete sämtliche Inhalte auf, die auf dem Bildschirm angezeigt wurden. Sie speicherte die Seed-Phrase, die beim Einrichten einer Wallet auf dem Bildschirm angezeigt wird, die Seed-Phrase, die beim Wiederherstellen einer Wallet auf dem Gerät eingegeben wird, sowie die Passphrase. Die Daten wurden verschlüsselt über das Mobilfunknetz an den Server der Angreifer gesendet. Wenn keine Internetverbindung bestand, versuchte die Platine es immer wieder. Die Firmware wurde nicht verändert und der Sicherheitschip nicht angetastet.
Am 11. November veröffentlichte Trezor die Firmware-Version 2.13.1. Sobald das Gerät mit dieser Version aktualisiert ist, kann die eingeschleuste Platine keine Daten mehr abgreifen. Trezor wies jedoch auch darauf hin, dass das Firmware-Update die Seed-Phrasen nicht schützt, die bereits vor dem Update kopiert wurden. Wer ein Gerät bei CryptoBilis gekauft hat, sollte seine Coins daher auf eine neue Wallet übertragen und eine neue Seed-Phrase verwenden.
Bislang haben sich 48 Kunden von CryptoBilis bei Trezor gemeldet. Einige Geräte wurden zur Untersuchung an ein Labor geschickt, bei anderen wurden Fotos vom Inneren zur Prüfung eingesandt. Bei den drei betroffenen Geräten abgesehen wurden bei den bereits untersuchten Geräten keine Manipulationen festgestellt, und bislang hat niemand den Verlust von Coins gemeldet. Trezor hat die Zahl seiner Vertriebspartner diesmal um etwa 80 % reduziert. Wer nach März 2026 bei CryptoBilis ein Gerät gekauft hat, kann einen Austausch beantragen. Trezor warnt außerdem davor, dass Betrüger sich als Trezor ausgeben und Benachrichtigungen zu Geräteersatz oder Rückerstattungen verschicken könnten. Trezor wird Nutzer niemals nach ihrer Seed-Phrase fragen.
Die Platine war zwischen Hauptplatine und Bildschirm eingeklemmt und zeichnete sämtliche Inhalte auf, die auf dem Bildschirm angezeigt wurden. Sie speicherte die Seed-Phrase, die beim Einrichten einer Wallet auf dem Bildschirm angezeigt wird, die Seed-Phrase, die beim Wiederherstellen einer Wallet auf dem Gerät eingegeben wird, sowie die Passphrase. Die Daten wurden verschlüsselt über das Mobilfunknetz an den Server der Angreifer gesendet. Wenn keine Internetverbindung bestand, versuchte die Platine es immer wieder. Die Firmware wurde nicht verändert und der Sicherheitschip nicht angetastet.
Am 11. November veröffentlichte Trezor die Firmware-Version 2.13.1. Sobald das Gerät mit dieser Version aktualisiert ist, kann die eingeschleuste Platine keine Daten mehr abgreifen. Trezor wies jedoch auch darauf hin, dass das Firmware-Update die Seed-Phrasen nicht schützt, die bereits vor dem Update kopiert wurden. Wer ein Gerät bei CryptoBilis gekauft hat, sollte seine Coins daher auf eine neue Wallet übertragen und eine neue Seed-Phrase verwenden.
Bislang haben sich 48 Kunden von CryptoBilis bei Trezor gemeldet. Einige Geräte wurden zur Untersuchung an ein Labor geschickt, bei anderen wurden Fotos vom Inneren zur Prüfung eingesandt. Bei den drei betroffenen Geräten abgesehen wurden bei den bereits untersuchten Geräten keine Manipulationen festgestellt, und bislang hat niemand den Verlust von Coins gemeldet. Trezor hat die Zahl seiner Vertriebspartner diesmal um etwa 80 % reduziert. Wer nach März 2026 bei CryptoBilis ein Gerät gekauft hat, kann einen Austausch beantragen. Trezor warnt außerdem davor, dass Betrüger sich als Trezor ausgeben und Benachrichtigungen zu Geräteersatz oder Rückerstattungen verschicken könnten. Trezor wird Nutzer niemals nach ihrer Seed-Phrase fragen.