#about64000bitcoinminingmachinesreportedlyhijacked
Am 14. November 2026 ereignete sich ein schwerwiegender Sicherheitsvorfall im Bitcoin-Mining-Sektor, bei dem etwa 64.000 ASIC-Mining-Maschinen aus der Ferne gekapert wurden.
Wichtige Einzelheiten zum Vorfall
Umgeleitete Hashrate: Die gekaperten Maschinen verfügten über eine Rechenleistung von etwa 13 Exahashes pro Sekunde (EH/s) – rund 1,4 % der gesamten Hashrate des Bitcoin-Netzwerks zu diesem Zeitpunkt.
Ziel-Pool: Die Angreifer leiteten die Hash-Leistung von den üblichen Mining-Pools zum OCEAN-Mining-Pool um und legten fest, dass die Auszahlungen an eine einzige, von den Angreifern kontrollierte Adresse gehen sollten.
Keine Einnahmen für die Angreifer: Während des kurzen Angriffszeitraums gelang es den Angreifern nicht, Blöcke zu validieren. Daher erhielt die von ihnen kontrollierte Auszahlungsadresse null BTC.
Ursprung des Sicherheitsverstoßes: Der Angriff richtete sich gegen Luxor Commander, eine beliebte Softwareplattform zur Verwaltung von Mining-Flotten, mit der Mining-Betreiber große Hardwarebestände aus der Ferne konfigurieren und verwalten.
Protokollsicherheit weiterhin gewährleistet: Der Konsensmechanismus und das Protokoll des Bitcoin-Kernnetzwerks waren nicht kompromittiert. Die Schwachstelle bestand ausschließlich in der Betriebsverwaltungssoftware eines Drittanbieters.
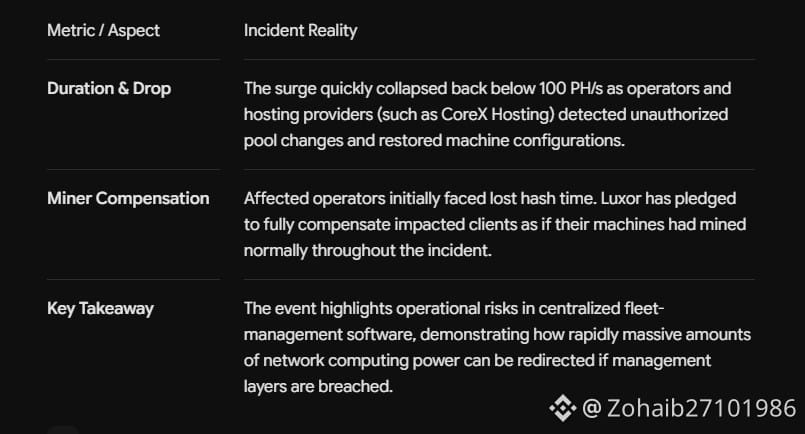
Auswirkungen und Folgen
$BTC $ETH
Am 14. November 2026 ereignete sich ein schwerwiegender Sicherheitsvorfall im Bitcoin-Mining-Sektor, bei dem etwa 64.000 ASIC-Mining-Maschinen aus der Ferne gekapert wurden.
Wichtige Einzelheiten zum Vorfall
Umgeleitete Hashrate: Die gekaperten Maschinen verfügten über eine Rechenleistung von etwa 13 Exahashes pro Sekunde (EH/s) – rund 1,4 % der gesamten Hashrate des Bitcoin-Netzwerks zu diesem Zeitpunkt.
Ziel-Pool: Die Angreifer leiteten die Hash-Leistung von den üblichen Mining-Pools zum OCEAN-Mining-Pool um und legten fest, dass die Auszahlungen an eine einzige, von den Angreifern kontrollierte Adresse gehen sollten.
Keine Einnahmen für die Angreifer: Während des kurzen Angriffszeitraums gelang es den Angreifern nicht, Blöcke zu validieren. Daher erhielt die von ihnen kontrollierte Auszahlungsadresse null BTC.
Ursprung des Sicherheitsverstoßes: Der Angriff richtete sich gegen Luxor Commander, eine beliebte Softwareplattform zur Verwaltung von Mining-Flotten, mit der Mining-Betreiber große Hardwarebestände aus der Ferne konfigurieren und verwalten.
Protokollsicherheit weiterhin gewährleistet: Der Konsensmechanismus und das Protokoll des Bitcoin-Kernnetzwerks waren nicht kompromittiert. Die Schwachstelle bestand ausschließlich in der Betriebsverwaltungssoftware eines Drittanbieters.
Auswirkungen und Folgen
$BTC $ETH