#kavasaysabnormalactivitylimitedtokavalend 🛡️ Kava bestätigt, dass ungewöhnliche Aktivitäten auf Kava Lend beschränkt waren
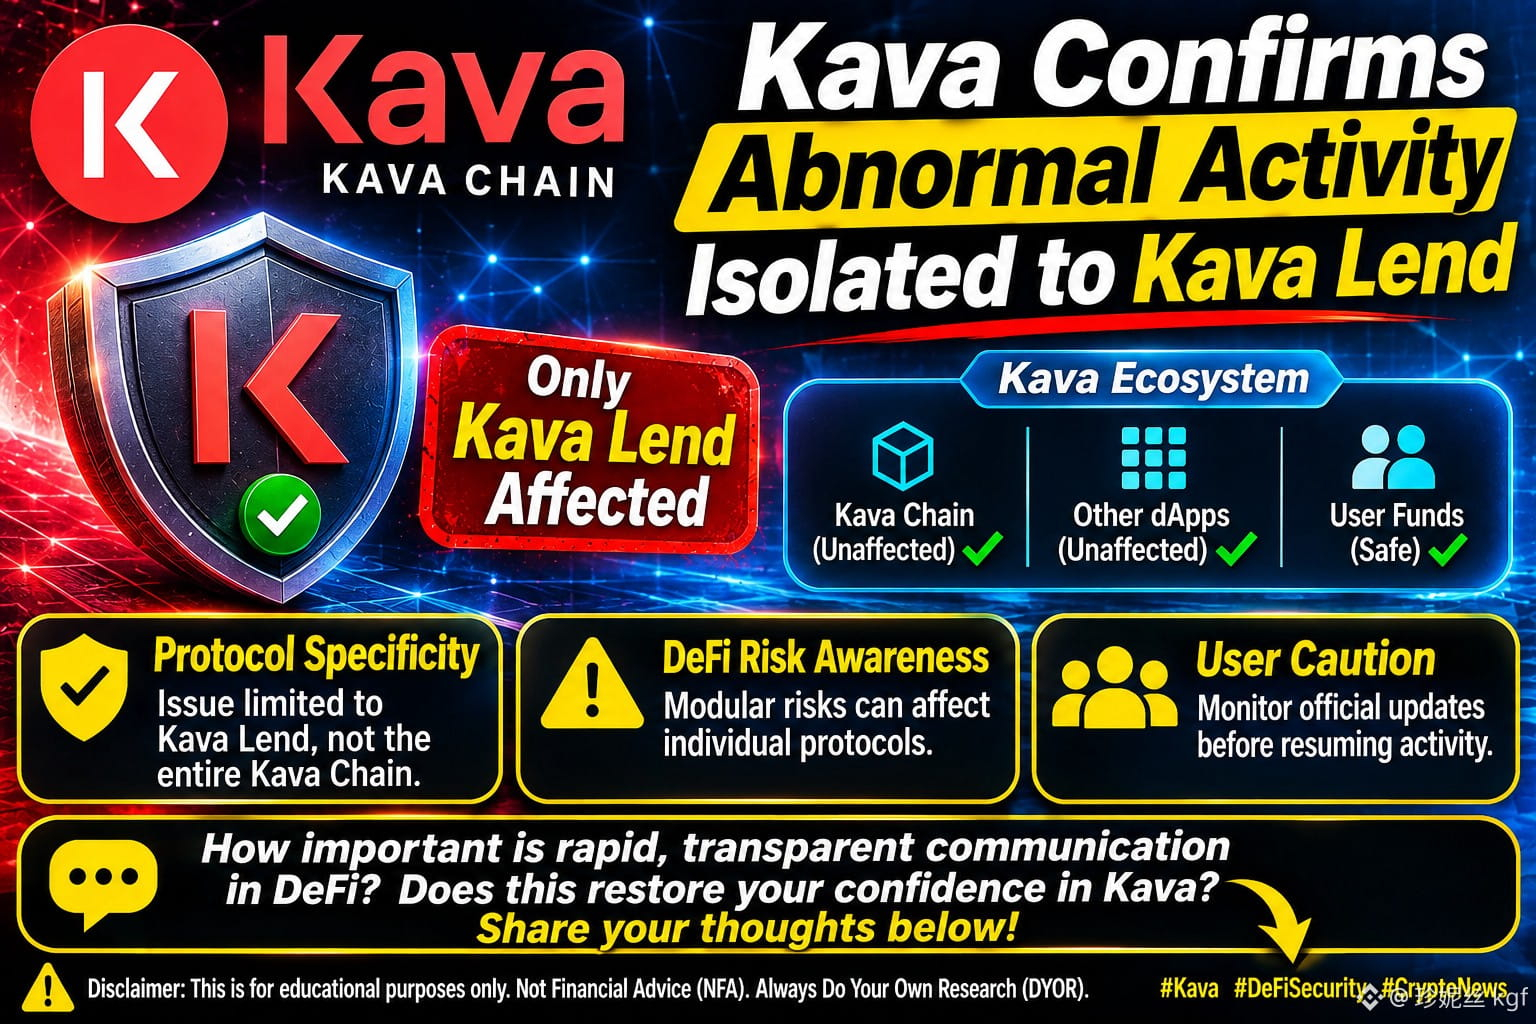
Transparenz ist in DeFi entscheidend. Kava hat ein Update zu den jüngsten Sicherheitsbedenken veröffentlicht und den Umfang sowie die Auswirkungen der festgestellten Unregelmäßigkeiten klargestellt.
📰 Wichtigste Neuigkeiten:
Das Kava-Team hat bekannt gegeben, dass die jüngsten ungewöhnlichen Aktivitäten strikt auf das Kava-Lend-Protokoll beschränkt waren. Untersuchungen deuten darauf hin, dass das Problem weder die gesamte Kava Chain noch andere dezentrale Anwendungen (dApps) oder Nutzervermögen außerhalb des spezifischen Kreditmoduls betroffen hat. Das Team arbeitet aktiv an Maßnahmen, um die betroffene Komponente abzusichern.
📊 Auswirkungen auf den Markt:
• Begrenzung auf ein bestimmtes Protokoll: Da der Vorfall auf ein einzelnes Produkt (Kava Lend) eingegrenzt wurde, bleibt die Integrität der zugrunde liegenden Infrastruktur der Kava Chain insgesamt erhalten. Dies könnte langfristige Reputationsschäden begrenzen.
• Bewusstsein für DeFi-Risiken: Dieses Ereignis erinnert an die modularen Risiken innerhalb von DeFi-Ökosystemen, in denen einzelne Anwendungen unabhängig von der Basisschicht spezifischen Smart-Contract- oder Oracle-Schwachstellen ausgesetzt sein können.
• Vorsicht für Nutzer: Nutzern von Kreditprotokollen wird empfohlen, offizielle Kanäle auf Informationen zur Rückgewinnung von Geldern oder zu Protokoll-Upgrades zu verfolgen, bevor sie ihre Aktivitäten wieder vollständig aufnehmen.
💬 Diskussion:
Wie wichtig ist eine schnelle und transparente Kommunikation der Entwicklungsteams, wenn es in DeFi zu Sicherheitsvorfällen kommt? Stellt die Eingrenzung des Problems euer Vertrauen in das gesamte Kava-Ökosystem wieder her? Teilt eure Gedanken unten! 👇
#Kava #DeFiSecurity #CryptoNews #Web3 #DYOR
Dieser Beitrag dient ausschließlich Bildungszwecken. Keine Finanzberatung (NFA). Recherchiere immer selbst (DYOR).
$ZIL $ZRO $FORM
Transparenz ist in DeFi entscheidend. Kava hat ein Update zu den jüngsten Sicherheitsbedenken veröffentlicht und den Umfang sowie die Auswirkungen der festgestellten Unregelmäßigkeiten klargestellt.
📰 Wichtigste Neuigkeiten:
Das Kava-Team hat bekannt gegeben, dass die jüngsten ungewöhnlichen Aktivitäten strikt auf das Kava-Lend-Protokoll beschränkt waren. Untersuchungen deuten darauf hin, dass das Problem weder die gesamte Kava Chain noch andere dezentrale Anwendungen (dApps) oder Nutzervermögen außerhalb des spezifischen Kreditmoduls betroffen hat. Das Team arbeitet aktiv an Maßnahmen, um die betroffene Komponente abzusichern.
📊 Auswirkungen auf den Markt:
• Begrenzung auf ein bestimmtes Protokoll: Da der Vorfall auf ein einzelnes Produkt (Kava Lend) eingegrenzt wurde, bleibt die Integrität der zugrunde liegenden Infrastruktur der Kava Chain insgesamt erhalten. Dies könnte langfristige Reputationsschäden begrenzen.
• Bewusstsein für DeFi-Risiken: Dieses Ereignis erinnert an die modularen Risiken innerhalb von DeFi-Ökosystemen, in denen einzelne Anwendungen unabhängig von der Basisschicht spezifischen Smart-Contract- oder Oracle-Schwachstellen ausgesetzt sein können.
• Vorsicht für Nutzer: Nutzern von Kreditprotokollen wird empfohlen, offizielle Kanäle auf Informationen zur Rückgewinnung von Geldern oder zu Protokoll-Upgrades zu verfolgen, bevor sie ihre Aktivitäten wieder vollständig aufnehmen.
💬 Diskussion:
Wie wichtig ist eine schnelle und transparente Kommunikation der Entwicklungsteams, wenn es in DeFi zu Sicherheitsvorfällen kommt? Stellt die Eingrenzung des Problems euer Vertrauen in das gesamte Kava-Ökosystem wieder her? Teilt eure Gedanken unten! 👇
#Kava #DeFiSecurity #CryptoNews #Web3 #DYOR
Dieser Beitrag dient ausschließlich Bildungszwecken. Keine Finanzberatung (NFA). Recherchiere immer selbst (DYOR).
$ZIL $ZRO $FORM