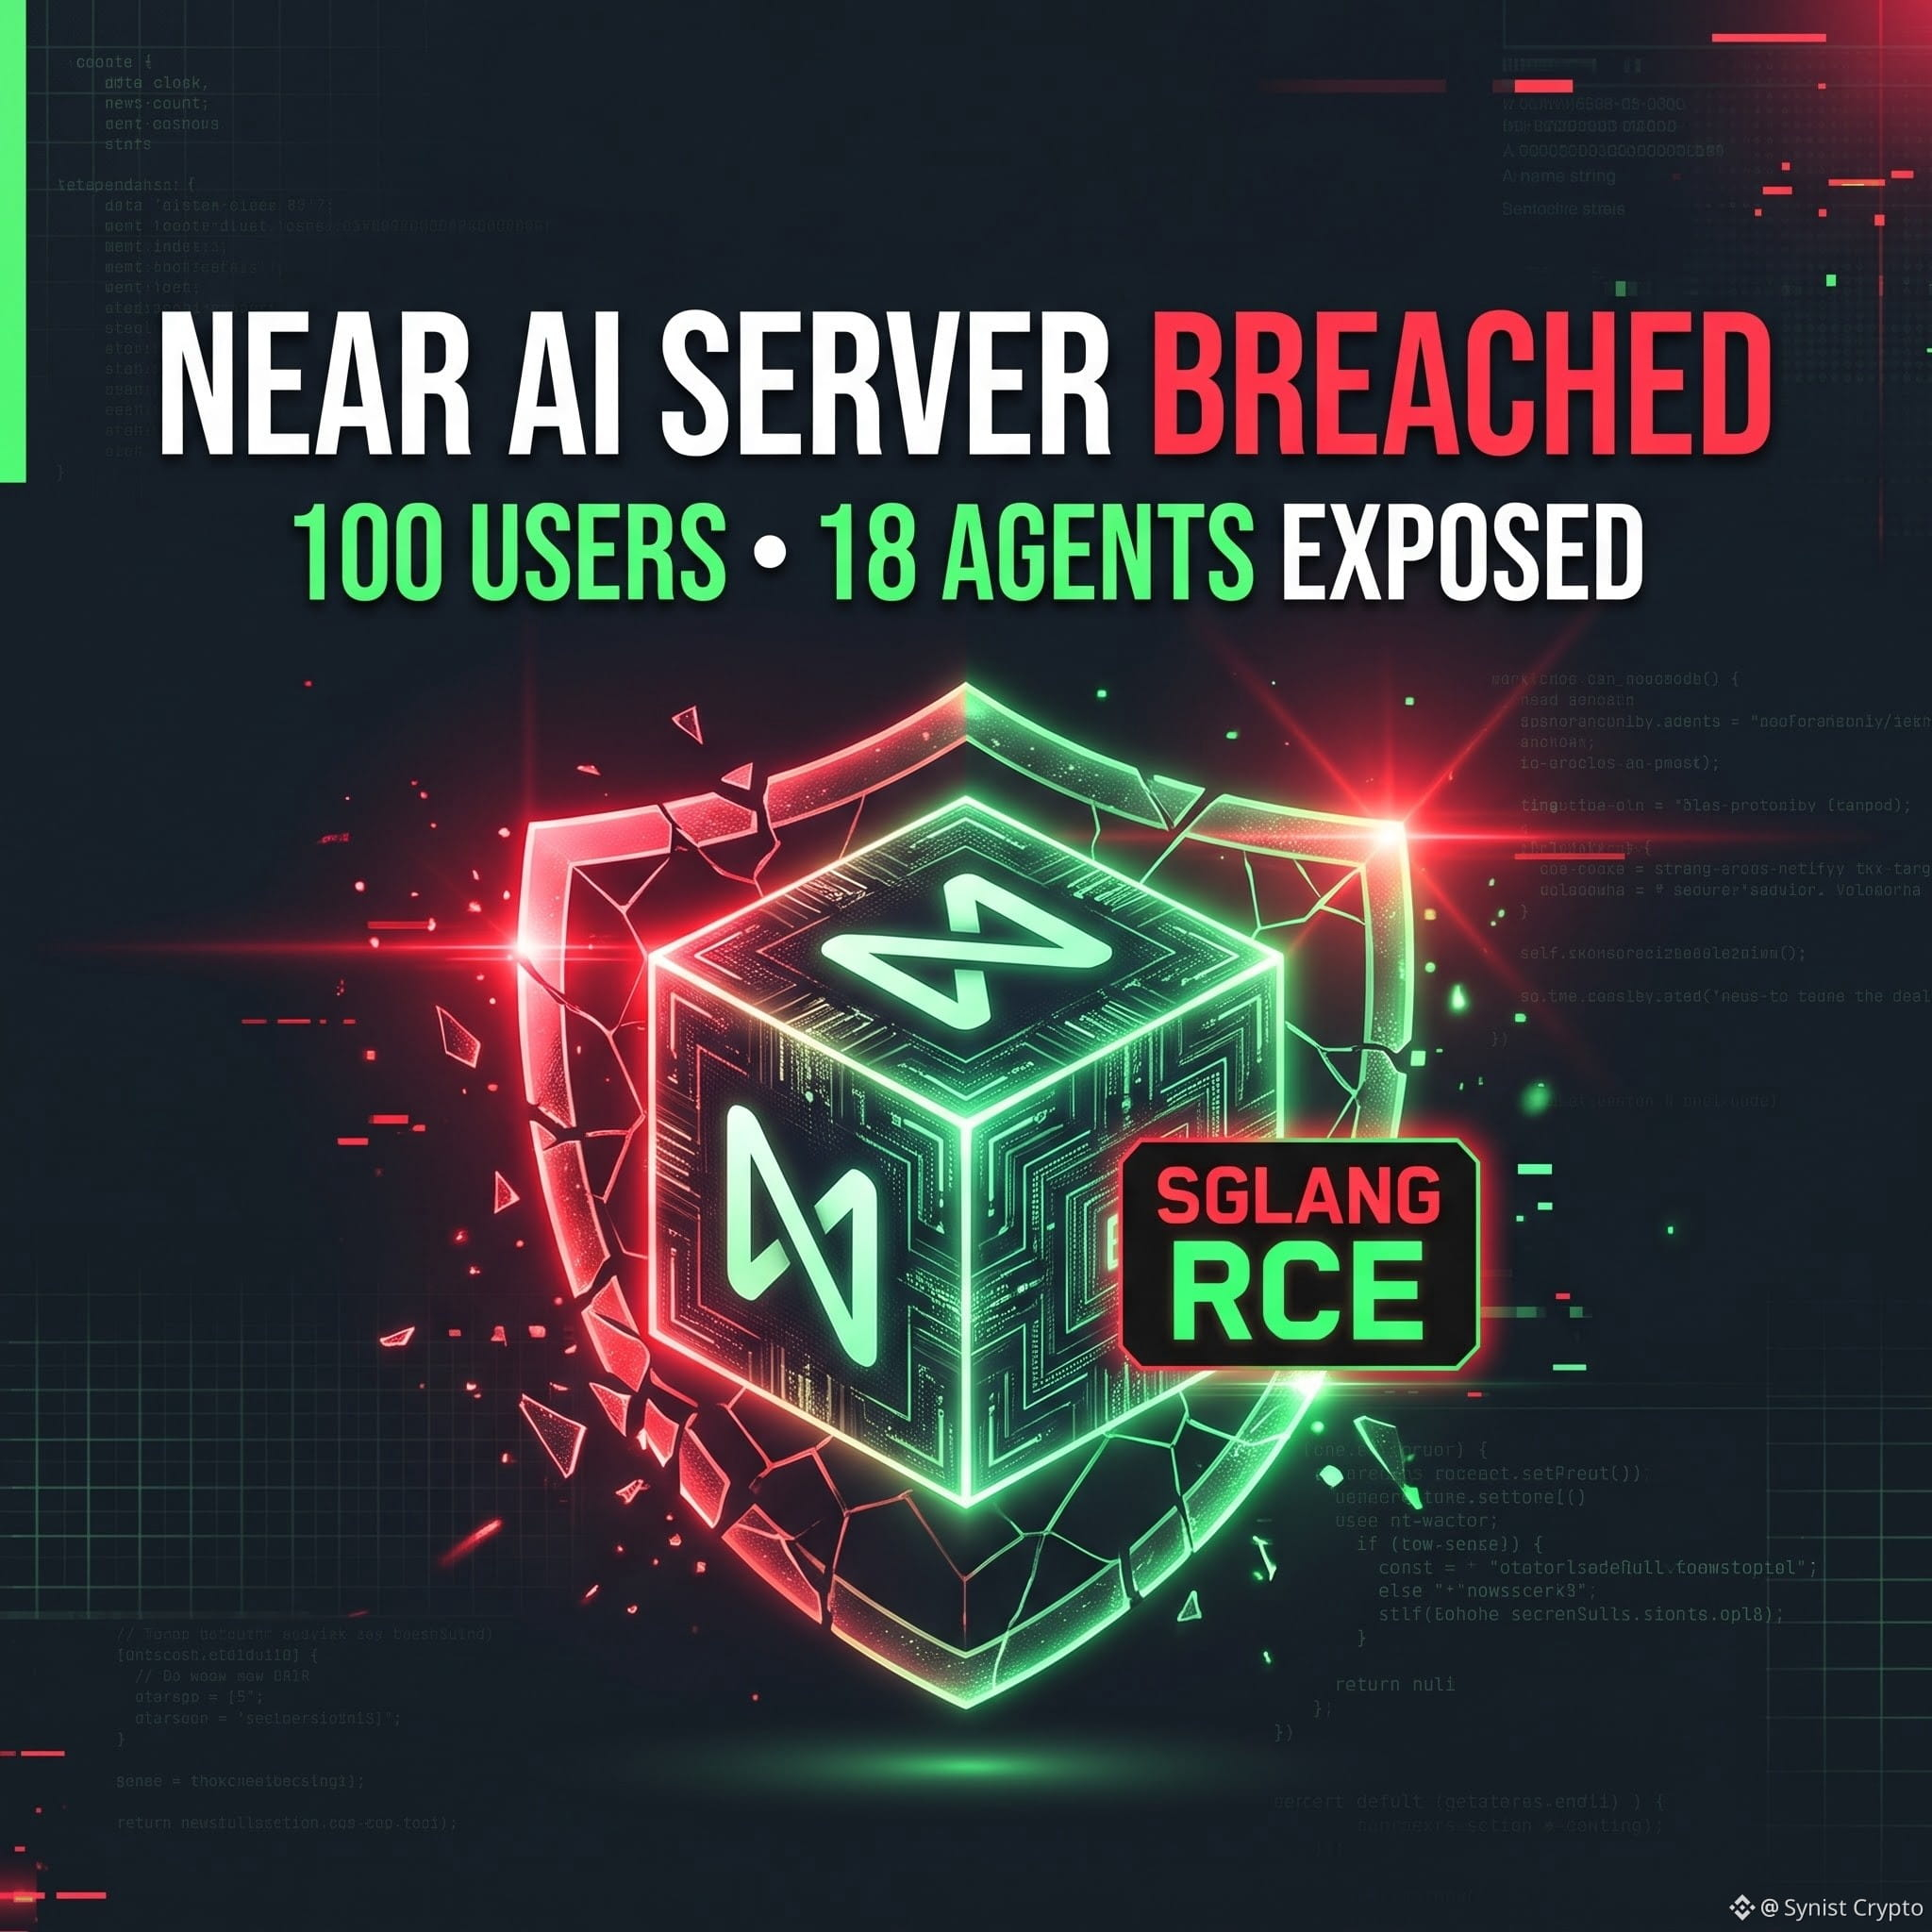
🚨Weckruf für die „KI x Krypto“-Erzählung: Eine RCE-Sicherheitslücke in SGLang hat gerade einen NEAR-AI-Server kompromittiert – sogar innerhalb einer Trusted Execution Environment (TEE).
Der Angreifer konnte vertrauliche KI-Prompts einsehen und Daten von etwa 100 Nutzerkonten und 18 älteren KI-Agenten abgreifen. Niemand hat $NEAR Token direkt auf der Blockchain verloren, aber der Vorfall beweist, dass ungepatchte Open-Source-KI-Engines in „sicheren“ Enklaven dadurch nicht auf magische Weise unangreifbar werden.
Wenn KI-Agenten anfangen, Wallets und API-Schlüssel zu verwalten, wird Sicherheit alles sein. Vertraust du KI-Agenten schon echte Kryptowerte an, oder ist es dafür noch viel zu früh?
Der Angreifer konnte vertrauliche KI-Prompts einsehen und Daten von etwa 100 Nutzerkonten und 18 älteren KI-Agenten abgreifen. Niemand hat $NEAR Token direkt auf der Blockchain verloren, aber der Vorfall beweist, dass ungepatchte Open-Source-KI-Engines in „sicheren“ Enklaven dadurch nicht auf magische Weise unangreifbar werden.
Wenn KI-Agenten anfangen, Wallets und API-Schlüssel zu verwalten, wird Sicherheit alles sein. Vertraust du KI-Agenten schon echte Kryptowerte an, oder ist es dafür noch viel zu früh?