Berichten zufolge wurden bei rund 64.000 Bitcoin-Minern die Mining-Pools geändert: Wer Verwaltungssoftware nutzt, sollte zuerst Pool und Auszahlungsadresse prüfen – kein Börsen-Hack
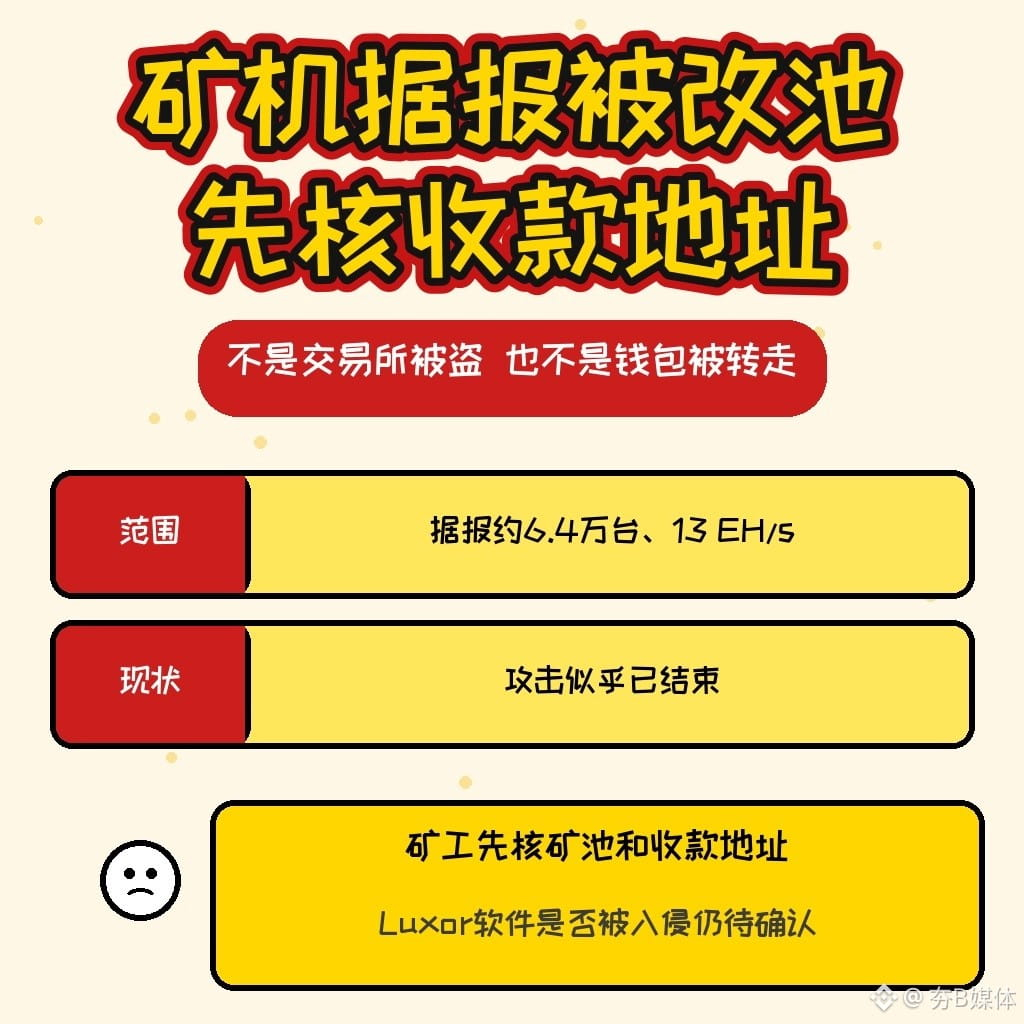
Mehrere Medien berichten, dass die Rechenleistung von rund 64.000 Bitcoin-Minern offenbar auf den OCEAN-Pool umgeleitet wurde. Die Auszahlungen seien an eine von Angreifern kontrollierte Adresse geleitet worden. Betroffen seien etwa 13 EH/s. Es handelt sich weder um einen Hack einer Kryptobörse noch darum, dass gewöhnlichen Bitcoin-Besitzern Guthaben aus ihren Wallets abgezogen wurde. Betreiber von Mining-Farmen und Nutzer von Fernverwaltungssoftware sollten jedoch umgehend ihren Pool und ihre Auszahlungsadresse überprüfen.
Was ist passiert: Der Angriff begann Berichten zufolge am 14. November gegen 20 Uhr US-amerikanischer Central Time, also etwa am 15. November gegen 10 Uhr Hongkonger Zeit. Das Dashboard von OCEAN zeigte, dass die Rechenleistung zeitweise nahezu 50 EH/s erreichte und anschließend auf rund 40 EH/s zurückging. Der Hosting-Anbieter CoreX Hosting schlug als Erster Alarm und erklärte, Miner seien ohne Genehmigung auf einen anderen Pool umgestellt worden. Später teilte das Unternehmen mit, der Angriff scheine bereits beendet zu sein; die umgeleitete Rechenleistung sei von etwa 13 EH/s auf rund 100 PH/s gesunken. Medienberichten zufolge schürften die Angreifer in dieser Zeit keinen Bitcoin-Block und erhielten daher keine Blockbelohnung. Die betroffenen Miner verloren jedoch während der Umleitung die Möglichkeit, mit dem Mining Erträge zu erzielen. Einige betroffene Betreiber machten die Mining-Verwaltungssoftware Commander von Luxor als Ursprung aus. Andere Betreiber berichteten, dass es bereits einige Tage zuvor zu einem ähnlichen unbefugten Poolwechsel gekommen sei. Unabhängig bestätigt ist bislang jedoch nicht, ob die Software tatsächlich kompromittiert wurde.
Wer ist betroffen: Vor allem Miner und Mining-Farmen, deren Pool geändert wurde. Wer Bitcoin lediglich auf einer Börse oder in einer Wallet hält und keine eigenen Miner betreibt, muss diese Meldung nicht als Hinweis auf einen Plattform-Hack oder ein Auszahlungsrisiko verstehen. In den bisherigen Berichten wird OCEAN als Ziel des umgeleiteten Mining-Hashrates genannt, nicht als Urheber des Angriffs.
Was muss noch geklärt werden: Das gesamte Ausmaß des Vorfalls und die Frage, ob die Verwaltungssoftware kompromittiert wurde, müssen noch überprüft werden. Wenn Sie Miner betreiben, prüfen Sie zunächst die Pool-Adresse, die Auszahlungsadresse, die Anmeldedaten des Verwaltungsportals und Software-Updates. Nutzen Sie ausschließlich die offiziellen Kanäle Ihres Betreibers oder Softwareanbieters und klicken Sie nicht auf unbekannte Links, die eine „Reparatur“ versprechen.
Haben Sie in letzter Zeit Pool und Auszahlungsadresse Ihrer Miner überprüft?
Keine Anlageberatung.
Quellen: Odaily Newsflash (15.11.2026, 19:23 HKT, https://www.odaily.news/zh-CN/newsflash/534807); TokenPost (ca. 19:29 HKT, https://www.tokenpost.com/news/technology/57777); ChainCatcher (ca. 19:23 HKT, https://www.chaincatcher.com/article/2304920) · 15.11.2026, Hongkonger Zeit
#比特币 #矿机 #算力安全 #夯B媒体 $BTC
Mehrere Medien berichten, dass die Rechenleistung von rund 64.000 Bitcoin-Minern offenbar auf den OCEAN-Pool umgeleitet wurde. Die Auszahlungen seien an eine von Angreifern kontrollierte Adresse geleitet worden. Betroffen seien etwa 13 EH/s. Es handelt sich weder um einen Hack einer Kryptobörse noch darum, dass gewöhnlichen Bitcoin-Besitzern Guthaben aus ihren Wallets abgezogen wurde. Betreiber von Mining-Farmen und Nutzer von Fernverwaltungssoftware sollten jedoch umgehend ihren Pool und ihre Auszahlungsadresse überprüfen.
Was ist passiert: Der Angriff begann Berichten zufolge am 14. November gegen 20 Uhr US-amerikanischer Central Time, also etwa am 15. November gegen 10 Uhr Hongkonger Zeit. Das Dashboard von OCEAN zeigte, dass die Rechenleistung zeitweise nahezu 50 EH/s erreichte und anschließend auf rund 40 EH/s zurückging. Der Hosting-Anbieter CoreX Hosting schlug als Erster Alarm und erklärte, Miner seien ohne Genehmigung auf einen anderen Pool umgestellt worden. Später teilte das Unternehmen mit, der Angriff scheine bereits beendet zu sein; die umgeleitete Rechenleistung sei von etwa 13 EH/s auf rund 100 PH/s gesunken. Medienberichten zufolge schürften die Angreifer in dieser Zeit keinen Bitcoin-Block und erhielten daher keine Blockbelohnung. Die betroffenen Miner verloren jedoch während der Umleitung die Möglichkeit, mit dem Mining Erträge zu erzielen. Einige betroffene Betreiber machten die Mining-Verwaltungssoftware Commander von Luxor als Ursprung aus. Andere Betreiber berichteten, dass es bereits einige Tage zuvor zu einem ähnlichen unbefugten Poolwechsel gekommen sei. Unabhängig bestätigt ist bislang jedoch nicht, ob die Software tatsächlich kompromittiert wurde.
Wer ist betroffen: Vor allem Miner und Mining-Farmen, deren Pool geändert wurde. Wer Bitcoin lediglich auf einer Börse oder in einer Wallet hält und keine eigenen Miner betreibt, muss diese Meldung nicht als Hinweis auf einen Plattform-Hack oder ein Auszahlungsrisiko verstehen. In den bisherigen Berichten wird OCEAN als Ziel des umgeleiteten Mining-Hashrates genannt, nicht als Urheber des Angriffs.
Was muss noch geklärt werden: Das gesamte Ausmaß des Vorfalls und die Frage, ob die Verwaltungssoftware kompromittiert wurde, müssen noch überprüft werden. Wenn Sie Miner betreiben, prüfen Sie zunächst die Pool-Adresse, die Auszahlungsadresse, die Anmeldedaten des Verwaltungsportals und Software-Updates. Nutzen Sie ausschließlich die offiziellen Kanäle Ihres Betreibers oder Softwareanbieters und klicken Sie nicht auf unbekannte Links, die eine „Reparatur“ versprechen.
Haben Sie in letzter Zeit Pool und Auszahlungsadresse Ihrer Miner überprüft?
Keine Anlageberatung.
Quellen: Odaily Newsflash (15.11.2026, 19:23 HKT, https://www.odaily.news/zh-CN/newsflash/534807); TokenPost (ca. 19:29 HKT, https://www.tokenpost.com/news/technology/57777); ChainCatcher (ca. 19:23 HKT, https://www.chaincatcher.com/article/2304920) · 15.11.2026, Hongkonger Zeit
#比特币 #矿机 #算力安全 #夯B媒体 $BTC