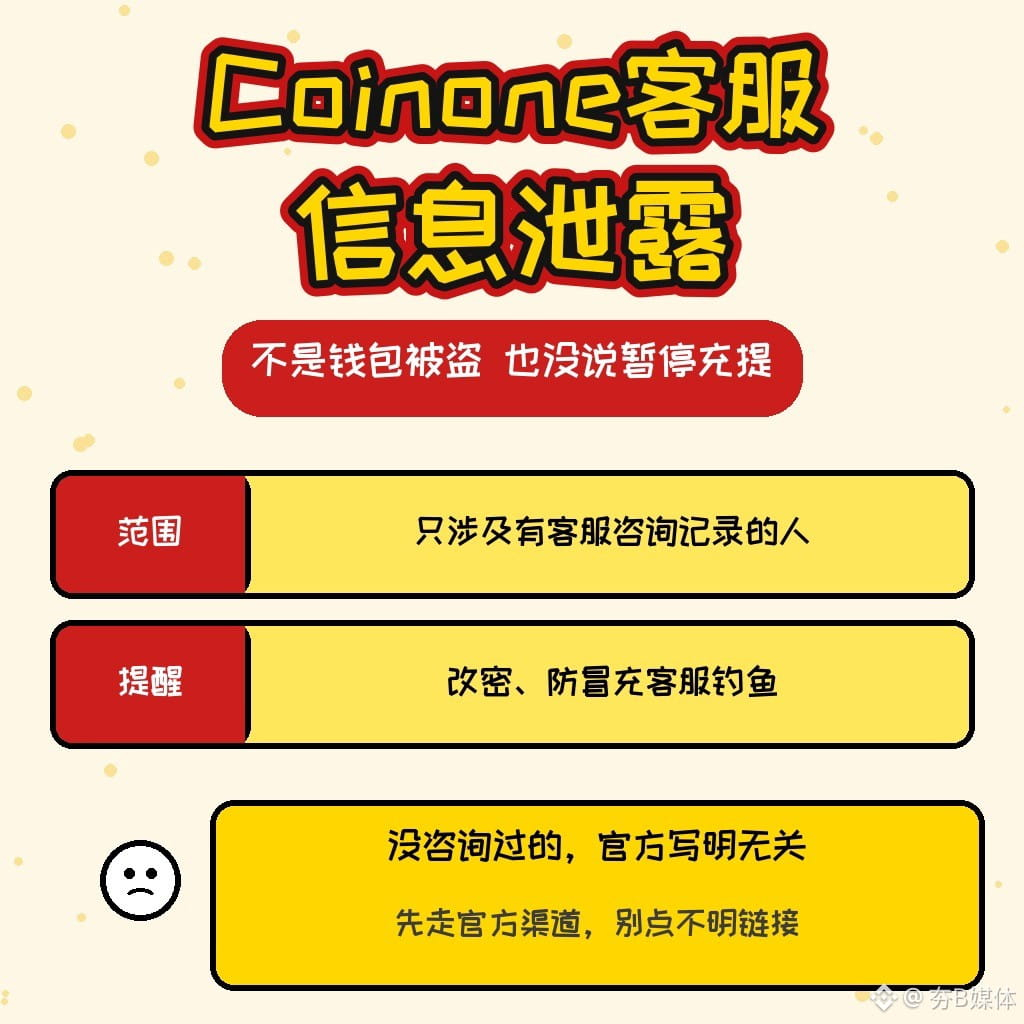
Koreanischer Coinone-Kundendienstleister gehackt: Wer den Support kontaktiert hat, sollte sich vor Phishing schützen – keine Wallet gestohlen
Die koreanische Kryptobörse Coinone teilte heute (15. November) um 08:00 Uhr mit, dass die Server des Kundendienstleisters MetaM am 12. November gegen 04:00 Uhr von außen angegriffen wurden. Dabei könnten persönliche Daten eingesehen oder offengelegt worden sein, die einige Kunden bei Supportanfragen per Chat oder Telefon hinterlassen hatten. Laut Mitteilung gilt: Nutzer ohne dokumentierte Supportanfrage sind von diesem Datenleck nicht betroffen.
Was ist passiert: Betroffen sein könnten Telefonnummern, Namen, E-Mail-Adressen, Bankkonten, Passwörter, koreanische Personenkennziffern, Wohnadressen, Wallet-Adressen und Transaktionskennungen, die bei Supportanfragen verwendet wurden. Dies ist eine Liste möglicher Datenarten; was tatsächlich offengelegt wurde, ist von Person zu Person verschieden. Die Zahl der Betroffenen wurde noch nicht bekannt gegeben. Coinone zufolge werden Mitgliedskonten sowie Handels- und Wallet-Systeme getrennt von den Servern des Dienstleisters betrieben. Bislang gebe es keine Hinweise auf einen direkten Angriff auf diese Systeme. Der Support ist vorübergehend auf E-Mail-Anfragen umgestellt worden, und die koreanischen Aufsichtsbehörden wurden informiert.
Wen betrifft es: Am unmittelbarsten betroffen sind Personen, die den Coinone-Kundendienst kontaktiert haben. Die offengelegten Informationen könnten für Betrugsversuche genutzt werden, bei denen sich Täter als Supportmitarbeiter ausgeben. Falls Sie bei einer Anfrage Ihr Passwort genannt oder eingegeben haben, ändern Sie Ihr Coinone-Passwort sowie alle identischen Passwörter, die Sie auf anderen Websites verwenden. Coinone betont, dass das Unternehmen Sie niemals per Telefon, SMS oder E-Mail nach Ihrem Passwort, OTP oder einem Bestätigungscode fragen und Sie auch niemals zu einer Auszahlung oder einer Änderung der Wallet-Adresse auffordern wird. Wer Coinone nicht nutzt oder den Support nicht kontaktiert hat, ist von diesem Datenleck nicht unmittelbar betroffen. Es handelt sich nicht um den Diebstahl einer Hot Wallet; in der Mitteilung ist auch nicht von einer Aussetzung von Ein- oder Auszahlungen die Rede.
Was als Nächstes zu klären ist: Wann der angekündigte Dienst zur Prüfung einer möglichen Betroffenheit verfügbar sein wird und ob die Zahl der Betroffenen sowie der genaue Umfang des Datenlecks noch aktualisiert werden. Wenn Sie einen Anruf oder Link erhalten, der sich auf den Inhalt Ihrer Supportanfrage bezieht, überprüfen Sie ihn zunächst über die offiziellen Kanäle.
Haben Sie in letzter Zeit einen Anruf oder eine SMS von jemandem erhalten, der sich als Coinone-Kundendienst ausgab und nach einem Bestätigungscode fragte oder Sie zur Änderung einer Auszahlungsadresse aufforderte?
Keine Anlageberatung.
Quelle: Offizielle Coinone-Mitteilung „개인정보 유출 사실 관련 안내“ (15.11.2026, 08:00 Uhr, https://coinone.co.kr/info/notice/5950); Wu Shuo auf X (gegen 11:13 Uhr HKT, https://x.com/wublockchain12/status/2121803835060695476) · 15.11.2026, Hongkonger Zeit
#Coinone #信息泄露 #防钓鱼 #夯B媒体
Die koreanische Kryptobörse Coinone teilte heute (15. November) um 08:00 Uhr mit, dass die Server des Kundendienstleisters MetaM am 12. November gegen 04:00 Uhr von außen angegriffen wurden. Dabei könnten persönliche Daten eingesehen oder offengelegt worden sein, die einige Kunden bei Supportanfragen per Chat oder Telefon hinterlassen hatten. Laut Mitteilung gilt: Nutzer ohne dokumentierte Supportanfrage sind von diesem Datenleck nicht betroffen.
Was ist passiert: Betroffen sein könnten Telefonnummern, Namen, E-Mail-Adressen, Bankkonten, Passwörter, koreanische Personenkennziffern, Wohnadressen, Wallet-Adressen und Transaktionskennungen, die bei Supportanfragen verwendet wurden. Dies ist eine Liste möglicher Datenarten; was tatsächlich offengelegt wurde, ist von Person zu Person verschieden. Die Zahl der Betroffenen wurde noch nicht bekannt gegeben. Coinone zufolge werden Mitgliedskonten sowie Handels- und Wallet-Systeme getrennt von den Servern des Dienstleisters betrieben. Bislang gebe es keine Hinweise auf einen direkten Angriff auf diese Systeme. Der Support ist vorübergehend auf E-Mail-Anfragen umgestellt worden, und die koreanischen Aufsichtsbehörden wurden informiert.
Wen betrifft es: Am unmittelbarsten betroffen sind Personen, die den Coinone-Kundendienst kontaktiert haben. Die offengelegten Informationen könnten für Betrugsversuche genutzt werden, bei denen sich Täter als Supportmitarbeiter ausgeben. Falls Sie bei einer Anfrage Ihr Passwort genannt oder eingegeben haben, ändern Sie Ihr Coinone-Passwort sowie alle identischen Passwörter, die Sie auf anderen Websites verwenden. Coinone betont, dass das Unternehmen Sie niemals per Telefon, SMS oder E-Mail nach Ihrem Passwort, OTP oder einem Bestätigungscode fragen und Sie auch niemals zu einer Auszahlung oder einer Änderung der Wallet-Adresse auffordern wird. Wer Coinone nicht nutzt oder den Support nicht kontaktiert hat, ist von diesem Datenleck nicht unmittelbar betroffen. Es handelt sich nicht um den Diebstahl einer Hot Wallet; in der Mitteilung ist auch nicht von einer Aussetzung von Ein- oder Auszahlungen die Rede.
Was als Nächstes zu klären ist: Wann der angekündigte Dienst zur Prüfung einer möglichen Betroffenheit verfügbar sein wird und ob die Zahl der Betroffenen sowie der genaue Umfang des Datenlecks noch aktualisiert werden. Wenn Sie einen Anruf oder Link erhalten, der sich auf den Inhalt Ihrer Supportanfrage bezieht, überprüfen Sie ihn zunächst über die offiziellen Kanäle.
Haben Sie in letzter Zeit einen Anruf oder eine SMS von jemandem erhalten, der sich als Coinone-Kundendienst ausgab und nach einem Bestätigungscode fragte oder Sie zur Änderung einer Auszahlungsadresse aufforderte?
Keine Anlageberatung.
Quelle: Offizielle Coinone-Mitteilung „개인정보 유출 사실 관련 안내“ (15.11.2026, 08:00 Uhr, https://coinone.co.kr/info/notice/5950); Wu Shuo auf X (gegen 11:13 Uhr HKT, https://x.com/wublockchain12/status/2121803835060695476) · 15.11.2026, Hongkonger Zeit
#Coinone #信息泄露 #防钓鱼 #夯B媒体