
Was mich an Space and Time immer wieder beschäftigt, ist nicht der Proof of SQL-Ergebnis.
Es ist die darunterliegende WHERE-Klausel.
Eine fehlende Vertragsadresse.
Das ist alles. Das reicht, damit eine vollkommen verifizierte Umsatzzahl später ziemlich dumm dasteht.
Und SXT erkennt das nicht unbedingt.
Was … schon okay ist. Dafür war es nicht gedacht.
Das ist der ärgerliche Teil.
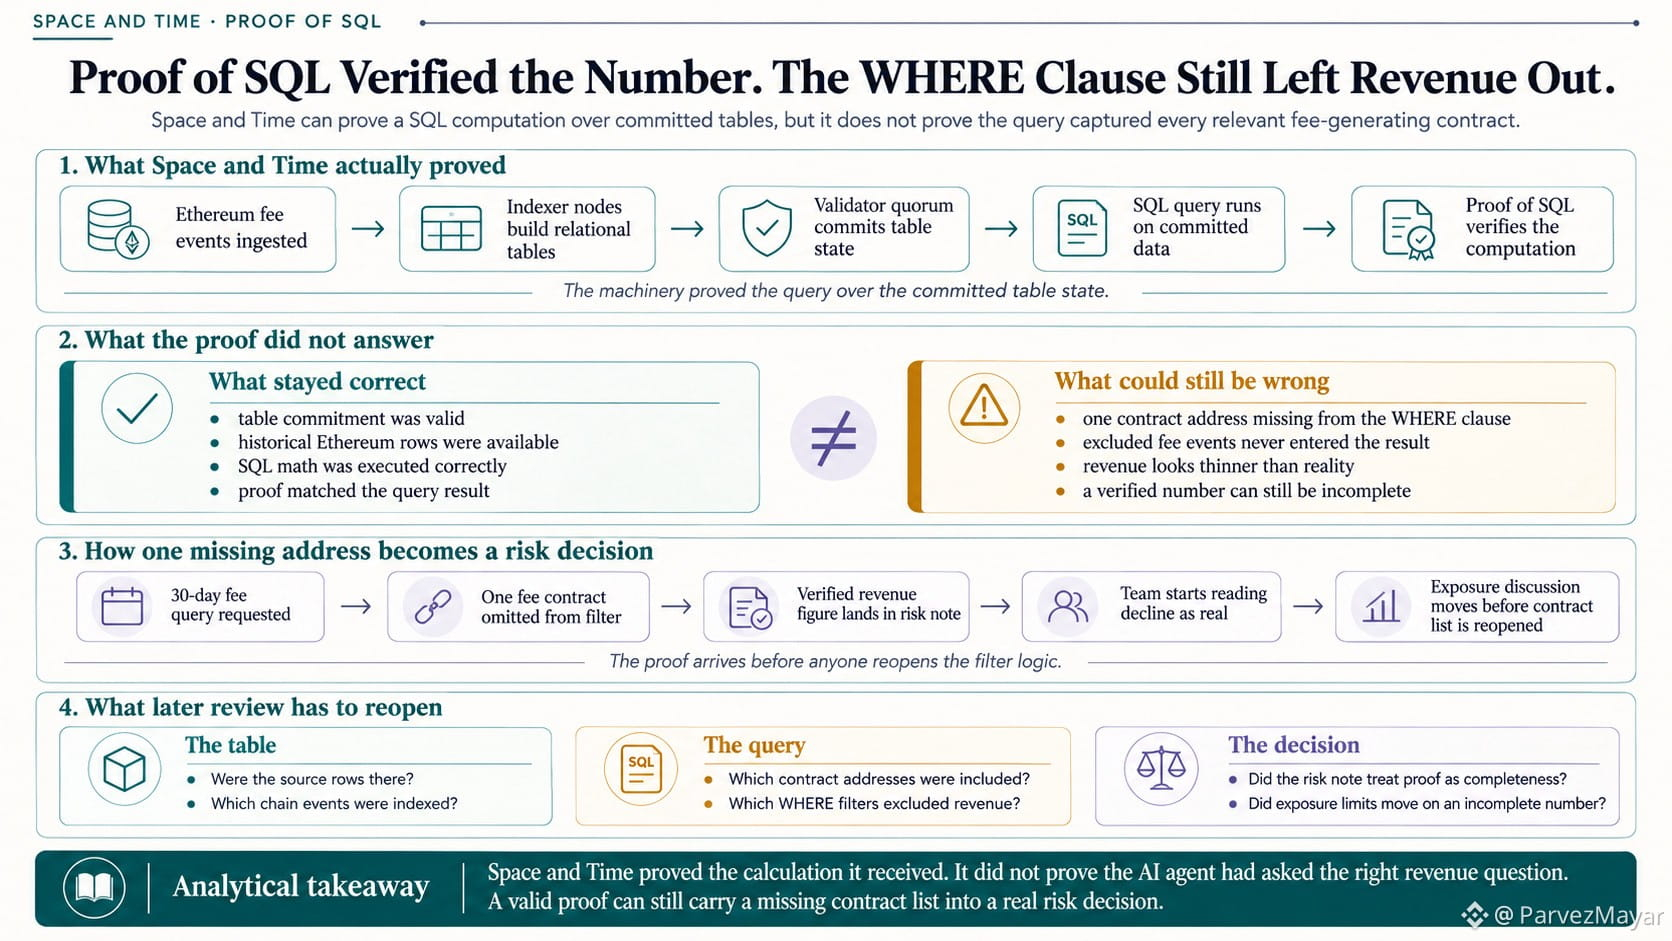
@SpaceandTime Indexer-Knoten übertragen Ethereum-Ereignisse in relationale Tabellen. Ein Validator-Quorum bestätigt den Tabellenzustand. Der Prover führt die SQL-Abfrage anhand dieser Commitments aus. Proof of SQL verifiziert die Berechnung.
Gut. Anspruchsvolle Technik.
Trotzdem bestreitet niemand, dass die Adresse fehlt.
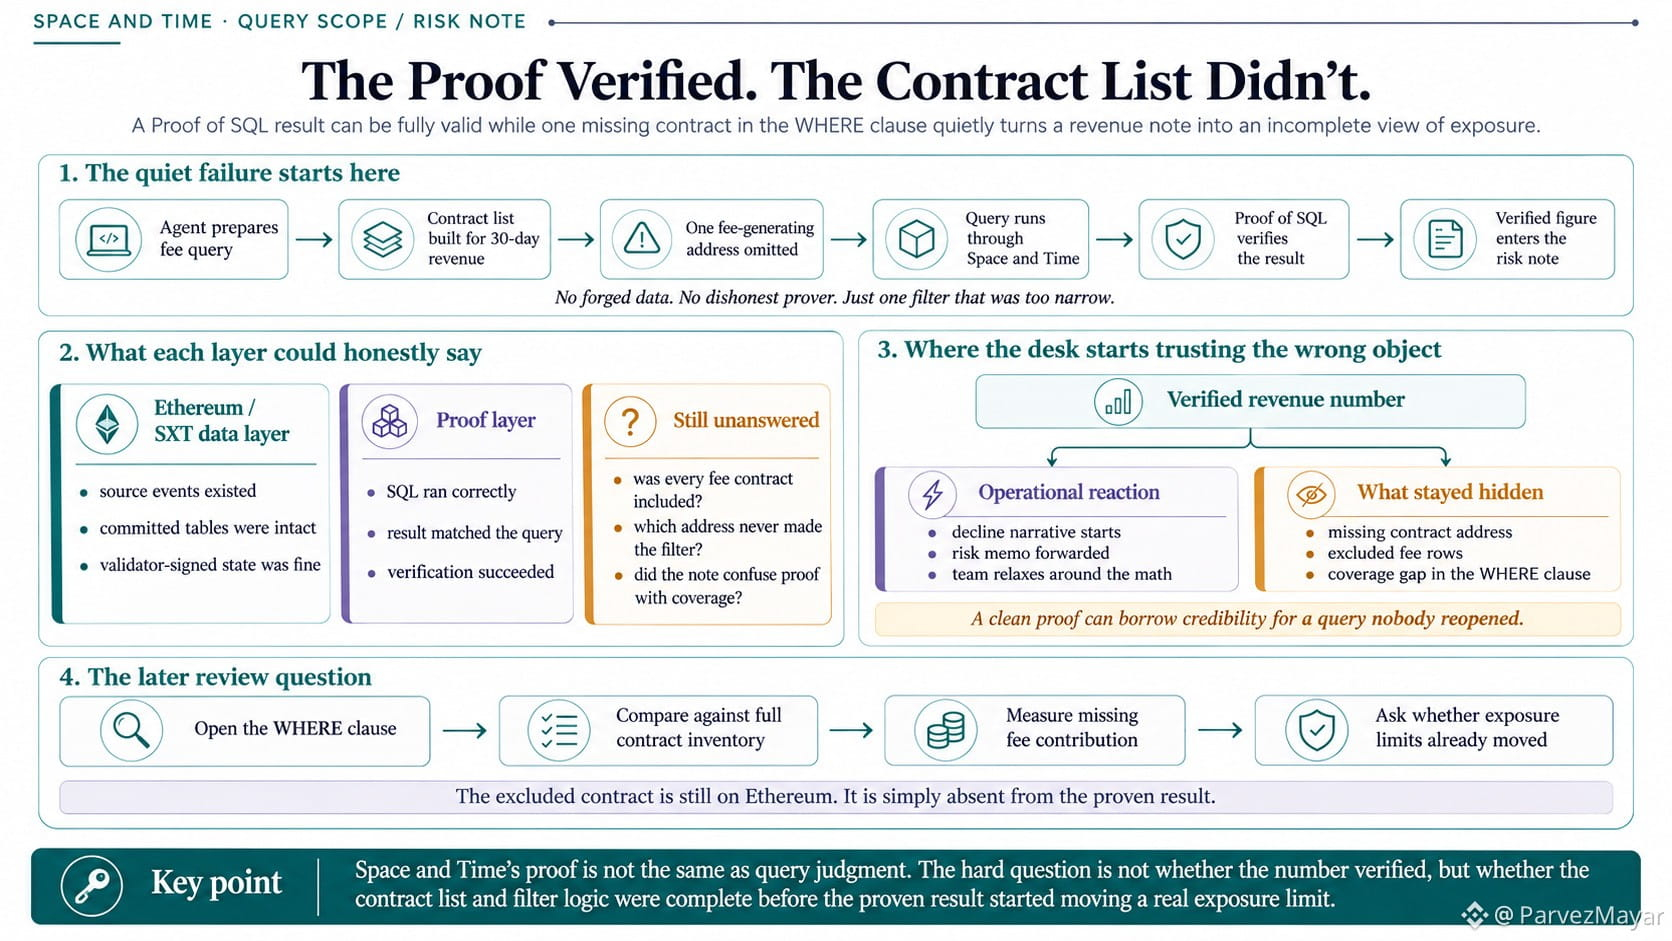
Angenommen, ein KI-Agent ruft über SXT Chain die Gebühren eines Kreditprotokolls für 30 Tage ab. Der Umsatz sieht niedriger aus als erwartet. Die Abfrage wird ausgeführt. Der ZK-Beweis wird verifiziert. Eine saubere Zahl landet in einem Risikovermerk.
Jemand beginnt, über Exposure-Limits zu sprechen.
Und dann?
Es stellt sich heraus, dass ein gebührenerzeugender Vertrag nie in den SQL-Filter aufgenommen wurde.
Wunderbar.
Keine gefälschte Tabelle. Kein unehrlicher SXT Prover. Die Abfrage hat schlicht nicht nach diesen Ereignissen gefragt.
Genau an diesem Punkt bleibe ich immer hängen.
Denn das vom Validator signierte Tabellen-Commitment kann korrekt sein. Proof of SQL kann korrekt sein. Selbst die historischen Ethereum-Zeilen in Space and Time können vollkommen in Ordnung sein.
Die WHERE-Klausel des Agenten?
Enthält weiterhin nicht den gesamten Umsatz.
Und jetzt steht im Risikovermerk eine Zahl mit einem gültigen Beweis. Niemand macht sich die Mühe, die Vertragsliste noch einmal zu öffnen. Ein Team sieht verifizierte Gebühren. Ein anderes hält den Rückgang für real. Jemand leitet die Zahl weiter, bevor die Vertragsliste noch einmal geöffnet wird.
Ein übler Nachmittag, versteckt in einer einzigen SQL-Zeile.
Diese Art von trügerischer Sicherheit bei sauberen Berechnungen habe ich schon erlebt. Sobald der Beweis vorliegt, will niemand mehr die Mathematik infrage stellen.
Na schön.
Aber Space and Time hat die Abfrage bewiesen, die es erhalten hat. Nicht die Abfrage, die ein KI-Agent hätte schreiben sollen.
Das ist ein tückischer Unterschied.
Der ausgeschlossene Vertrag ist nach wie vor auf Ethereum. Nur nicht im SQL-Ergebnis.
Wer entdeckt also diese Adresse, bevor ein bewiesenes SXT-Ergebnis ein echtes Exposure-Limit beeinflusst?
Der Prover?
Oder die Person, die endlich die WHERE-Klausel öffnet?
#sxt $SXT @SpaceandTime
Es ist die darunterliegende WHERE-Klausel.
Eine fehlende Vertragsadresse.
Das ist alles. Das reicht, damit eine vollkommen verifizierte Umsatzzahl später ziemlich dumm dasteht.
Und SXT erkennt das nicht unbedingt.
Was … schon okay ist. Dafür war es nicht gedacht.
Das ist der ärgerliche Teil.
@SpaceandTime Indexer-Knoten übertragen Ethereum-Ereignisse in relationale Tabellen. Ein Validator-Quorum bestätigt den Tabellenzustand. Der Prover führt die SQL-Abfrage anhand dieser Commitments aus. Proof of SQL verifiziert die Berechnung.
Gut. Anspruchsvolle Technik.
Trotzdem bestreitet niemand, dass die Adresse fehlt.
Angenommen, ein KI-Agent ruft über SXT Chain die Gebühren eines Kreditprotokolls für 30 Tage ab. Der Umsatz sieht niedriger aus als erwartet. Die Abfrage wird ausgeführt. Der ZK-Beweis wird verifiziert. Eine saubere Zahl landet in einem Risikovermerk.
Jemand beginnt, über Exposure-Limits zu sprechen.
Und dann?
Es stellt sich heraus, dass ein gebührenerzeugender Vertrag nie in den SQL-Filter aufgenommen wurde.
Wunderbar.
Keine gefälschte Tabelle. Kein unehrlicher SXT Prover. Die Abfrage hat schlicht nicht nach diesen Ereignissen gefragt.
Genau an diesem Punkt bleibe ich immer hängen.
Denn das vom Validator signierte Tabellen-Commitment kann korrekt sein. Proof of SQL kann korrekt sein. Selbst die historischen Ethereum-Zeilen in Space and Time können vollkommen in Ordnung sein.
Die WHERE-Klausel des Agenten?
Enthält weiterhin nicht den gesamten Umsatz.
Und jetzt steht im Risikovermerk eine Zahl mit einem gültigen Beweis. Niemand macht sich die Mühe, die Vertragsliste noch einmal zu öffnen. Ein Team sieht verifizierte Gebühren. Ein anderes hält den Rückgang für real. Jemand leitet die Zahl weiter, bevor die Vertragsliste noch einmal geöffnet wird.
Ein übler Nachmittag, versteckt in einer einzigen SQL-Zeile.
Diese Art von trügerischer Sicherheit bei sauberen Berechnungen habe ich schon erlebt. Sobald der Beweis vorliegt, will niemand mehr die Mathematik infrage stellen.
Na schön.
Aber Space and Time hat die Abfrage bewiesen, die es erhalten hat. Nicht die Abfrage, die ein KI-Agent hätte schreiben sollen.
Das ist ein tückischer Unterschied.
Der ausgeschlossene Vertrag ist nach wie vor auf Ethereum. Nur nicht im SQL-Ergebnis.
Wer entdeckt also diese Adresse, bevor ein bewiesenes SXT-Ergebnis ein echtes Exposure-Limit beeinflusst?
Der Prover?
Oder die Person, die endlich die WHERE-Klausel öffnet?
#sxt $SXT @SpaceandTime