🚨🚨 ¡DEINE WALLET WAR EINE SPIONAGEBOMBE! 🚨🚨
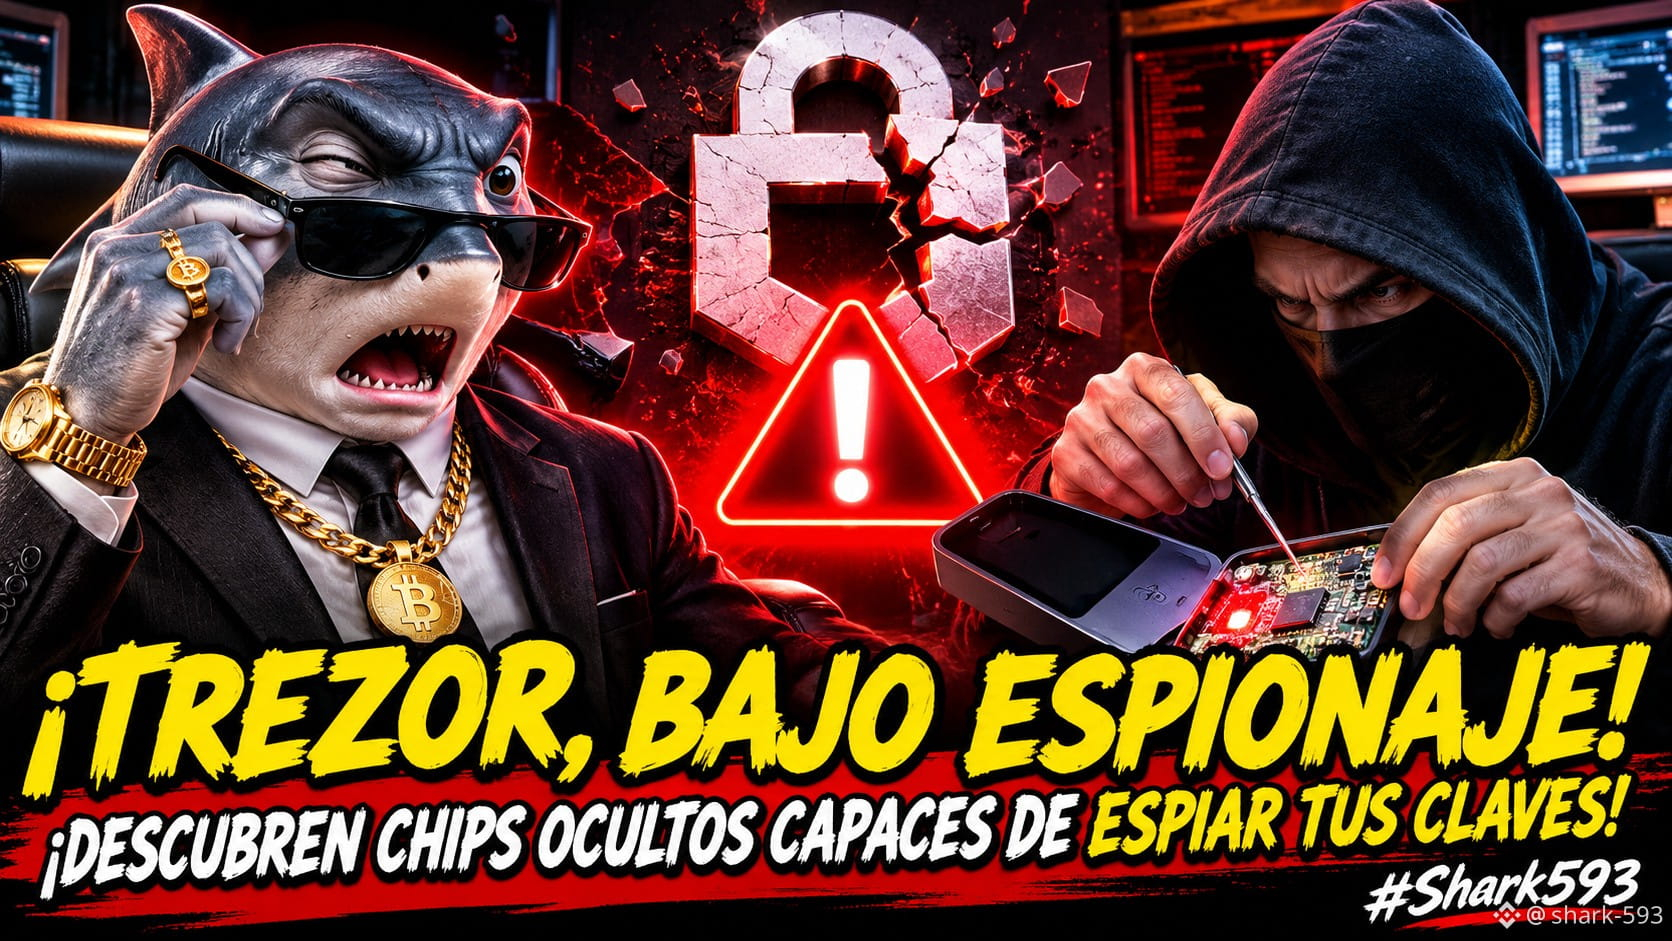
VERSTECKTE CHIPS ENTDECKT, DIE FÄHIG SIND, DIE SCHLÜSSEL DEINER KRYPTOWÄHRUNGEN ZU STEHLEN.
Die Bedrohung steckte nicht in einer gefälschten Seite oder in einem verdächtigen Link. Sie war im Inneren der Wallet selbst verborgen!
Der Hersteller Trezor bestätigte die Entdeckung nicht autorisierter elektronischer Komponenten in drei physischen Safe-5-Geräten, die von einem ehemaligen Händler namens CryptoBilis verkauft wurden.
Die Geräte waren mit einer zusätzlichen, zwischen dem Display und der Hauptplatine versteckten Platine manipuliert worden. Laut der Untersuchung konnten diese Komponenten Informationen erfassen, die auf dem Bildschirm angezeigt wurden, einschließlich der Wiederherstellungswörter der Wallet.
Das bedeutet, dass ein Gerät, das zum Schutz von Kryptowährungen entwickelt wurde, zu einem Werkzeug werden konnte, um den Zugriff auf die Gelder zu kompromittieren.
Trezor bestätigte drei betroffene Einheiten und stellte fest, dass in Geräten anderer Händler keine ähnlichen Implantate gefunden worden waren. Bislang wurden keine mit diesen Fällen verbundenen Verluste von Kundengeldern bestätigt.
Das Unternehmen empfahl den betroffenen Nutzern, ihre Vermögenswerte auf eine neue Wallet mit einer vollständig anderen Wiederherstellungsphrase zu übertragen.
Eine beunruhigende Warnung für den gesamten Markt! Es reicht nicht aus, eine Hardware-Wallet zu besitzen: Es ist auch wichtig zu wissen, woher sie stammt und ob jemand sie manipuliert hat, bevor sie in deine Hände gelangt ist.
Würdest du deine Kryptowährungen nach einer solchen Entdeckung weiterhin einer Hardware-Wallet anvertrauen?
#shark593 #Shark593News #Trezor #ciberseguridad #Criptomonedas
VERSTECKTE CHIPS ENTDECKT, DIE FÄHIG SIND, DIE SCHLÜSSEL DEINER KRYPTOWÄHRUNGEN ZU STEHLEN.
Die Bedrohung steckte nicht in einer gefälschten Seite oder in einem verdächtigen Link. Sie war im Inneren der Wallet selbst verborgen!
Der Hersteller Trezor bestätigte die Entdeckung nicht autorisierter elektronischer Komponenten in drei physischen Safe-5-Geräten, die von einem ehemaligen Händler namens CryptoBilis verkauft wurden.
Die Geräte waren mit einer zusätzlichen, zwischen dem Display und der Hauptplatine versteckten Platine manipuliert worden. Laut der Untersuchung konnten diese Komponenten Informationen erfassen, die auf dem Bildschirm angezeigt wurden, einschließlich der Wiederherstellungswörter der Wallet.
Das bedeutet, dass ein Gerät, das zum Schutz von Kryptowährungen entwickelt wurde, zu einem Werkzeug werden konnte, um den Zugriff auf die Gelder zu kompromittieren.
Trezor bestätigte drei betroffene Einheiten und stellte fest, dass in Geräten anderer Händler keine ähnlichen Implantate gefunden worden waren. Bislang wurden keine mit diesen Fällen verbundenen Verluste von Kundengeldern bestätigt.
Das Unternehmen empfahl den betroffenen Nutzern, ihre Vermögenswerte auf eine neue Wallet mit einer vollständig anderen Wiederherstellungsphrase zu übertragen.
Eine beunruhigende Warnung für den gesamten Markt! Es reicht nicht aus, eine Hardware-Wallet zu besitzen: Es ist auch wichtig zu wissen, woher sie stammt und ob jemand sie manipuliert hat, bevor sie in deine Hände gelangt ist.
Würdest du deine Kryptowährungen nach einer solchen Entdeckung weiterhin einer Hardware-Wallet anvertrauen?
#shark593 #Shark593News #Trezor #ciberseguridad #Criptomonedas