翻译美国项目方Dan与网友提出问题的回应:摘要
1. 交易所安全与防双花:为什么不用(或不完全依赖)dPoW?
交易所确认数机制: Dan 明确指出,防双花的核心并没有死守 dPoW,而是直接在交易所端要求 100 个区块确认数来彻底杜绝重组风险。
对 dPoW 的理性认知:
延迟工作量证明(dPoW,如 Komodo 的机制)本质上只能降低双花的概率。
它存在成本门槛(Cost Prohibitive)问题——这也是为什么 Pirate Chain 后来为了维持 dPoW 不得不把安全锚定从比特币(BTC)切换到莱特币(LTC)。
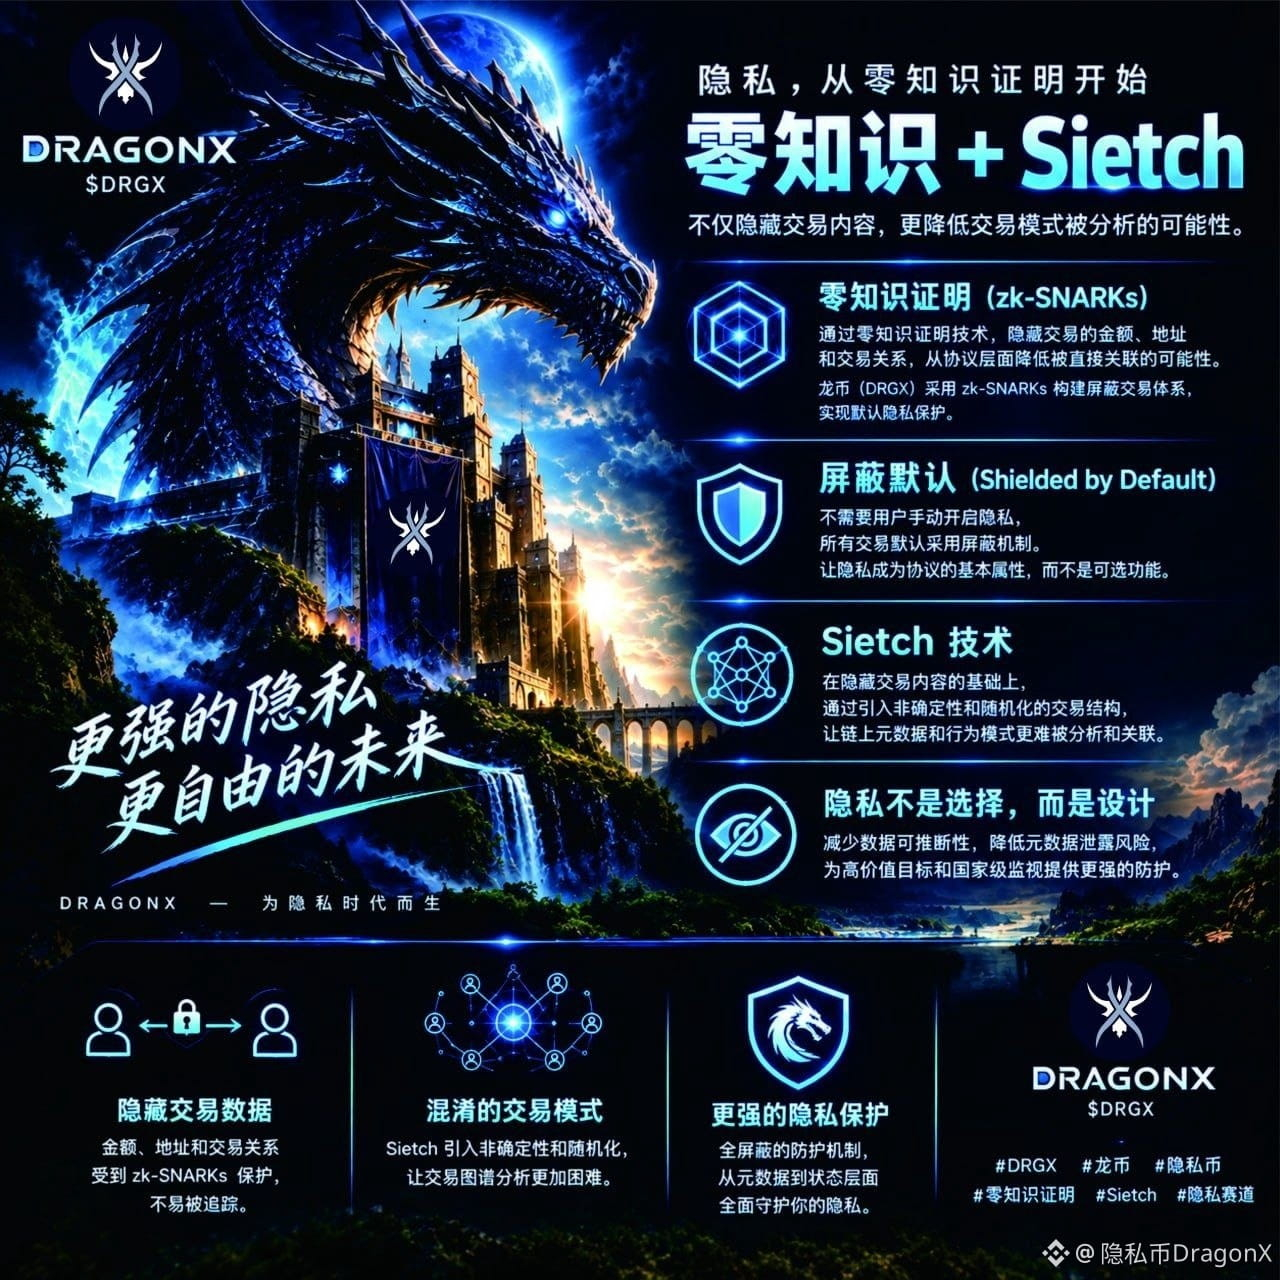
这解释了为什么 $DRGX 在顶层设计上选择走精简、扎实的 CPU 挖矿加基础链确认路线,而不去盲目堆砌高昂且复杂的 dPoW 锚定成本。
2. 隐私纯净度:坚守“纯隐蔽交易”红线
Coinbase 的唯一透明处: $DRGX 和 Pirate Chain 一样,唯一的透明交易只存在于矿工挖矿时的“币基交易(Coinbase Transaction)”中,除此之外全网保持纯粹的隐私保护。
Pirate Chain 的妥协与 $DRGX 的拒绝:
Pirate Chain 为了能在 AtomicDEX(跨链去中心化交易所)上实现跨链原子交换,被迫允许在 DEX 交易中暴露出部分透明元数据(Transparent Metadata)。
$DRGX 正是为了坚守绝对的隐私底线、不给元数据泄露留任何口子,才果断选择放弃这种折中的 DEX 方案。
3. 未来的破局方向:Adapter Signatures(适配器签名)与 BasicSwap
寻找更优解: 为了既能上去中心化交易、又不破坏底层的纯隐私架构,$DRGX 团队正在探索适配器签名(Adapter Signatures)技术,目标是将来能够无缝接入 BasicSwap DEX。
研发的延续性: 这项技术探索其实在几年前就已经启动过,虽然中间曾一度搁置,但随着其他阶段性目标的达成,团队计划在不久的将来重新重启这项工作。
#BTC #ETH #zec #DASH #XMR
1. 交易所安全与防双花:为什么不用(或不完全依赖)dPoW?
交易所确认数机制: Dan 明确指出,防双花的核心并没有死守 dPoW,而是直接在交易所端要求 100 个区块确认数来彻底杜绝重组风险。
对 dPoW 的理性认知:
延迟工作量证明(dPoW,如 Komodo 的机制)本质上只能降低双花的概率。
它存在成本门槛(Cost Prohibitive)问题——这也是为什么 Pirate Chain 后来为了维持 dPoW 不得不把安全锚定从比特币(BTC)切换到莱特币(LTC)。
这解释了为什么 $DRGX 在顶层设计上选择走精简、扎实的 CPU 挖矿加基础链确认路线,而不去盲目堆砌高昂且复杂的 dPoW 锚定成本。
2. 隐私纯净度:坚守“纯隐蔽交易”红线
Coinbase 的唯一透明处: $DRGX 和 Pirate Chain 一样,唯一的透明交易只存在于矿工挖矿时的“币基交易(Coinbase Transaction)”中,除此之外全网保持纯粹的隐私保护。
Pirate Chain 的妥协与 $DRGX 的拒绝:
Pirate Chain 为了能在 AtomicDEX(跨链去中心化交易所)上实现跨链原子交换,被迫允许在 DEX 交易中暴露出部分透明元数据(Transparent Metadata)。
$DRGX 正是为了坚守绝对的隐私底线、不给元数据泄露留任何口子,才果断选择放弃这种折中的 DEX 方案。
3. 未来的破局方向:Adapter Signatures(适配器签名)与 BasicSwap
寻找更优解: 为了既能上去中心化交易、又不破坏底层的纯隐私架构,$DRGX 团队正在探索适配器签名(Adapter Signatures)技术,目标是将来能够无缝接入 BasicSwap DEX。
研发的延续性: 这项技术探索其实在几年前就已经启动过,虽然中间曾一度搁置,但随着其他阶段性目标的达成,团队计划在不久的将来重新重启这项工作。
#BTC #ETH #zec #DASH #XMR