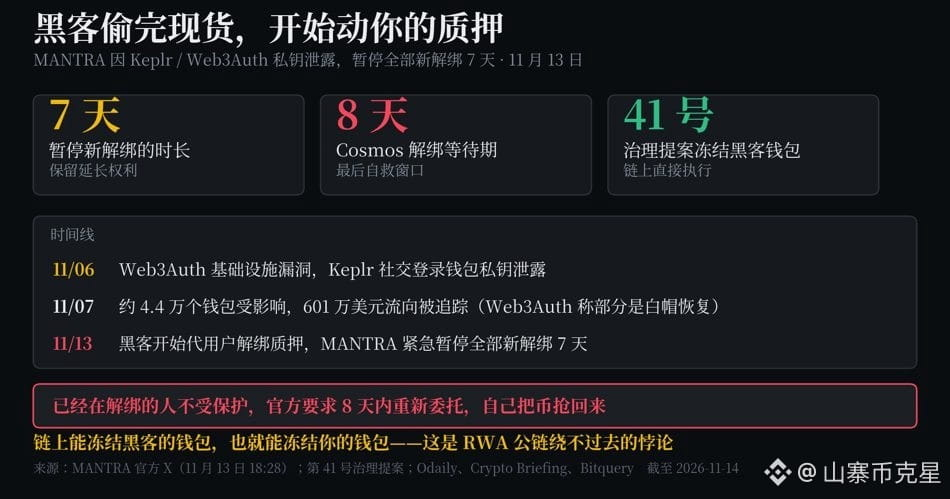
Nachdem der Hacker die Spot-Bestände gestohlen hat, macht er sich jetzt an deine gestakten Assets
Am Abend des 13. November veröffentlichte MANTRA einen Post: Nach dem Leak privater Schlüssel von Keplr und Web3Auth hat der Hacker erst $MANTRA aus den Wallets der Nutzer abgezogen und dann begonnen, in ihrem Namen das Unstaking einzuleiten.
MANTRAs Reaktion: Alle neuen Unstaking-Transaktionen werden für 7 Tage ausgesetzt. Eine Verlängerung bleibt vorbehalten.
Warum kann ein Stopp des „Unstakings“ schützen?
Beim Staking auf Cosmos-basierten Chains gibt es eine Wartezeit. Bei MANTRA sind es 8 Tage: Nach dem Einleiten des Unstakings muss man 8 Tage warten, bis man die Coins erhält.
Hat der Hacker deinen privaten Schlüssel, kann er für dich das Unstaking einleiten und die Coins nach 8 Tagen abholen.
Neue Unstaking-Anträge auszusetzen, bedeutet, den Ausgang zuzuschweißen.
Wer das Unstaking bereits eingeleitet hat, ist jedoch nicht geschützt.
Die offizielle Aufforderung lautet: Vor Ablauf der 8-tägigen Wartezeit erneut delegieren und sich die Coins selbst zurückholen.
Wer bereits in der Warteschlange ist, kann nur auf die eigene Reaktionsgeschwindigkeit setzen.
MANTRA hatte zuvor bereits mit Governance-Vorschlag Nr. 41 mehrere Wallets eingefroren, die mit dem Hacker in Verbindung standen.
Hier zeigt sich der Vorteil von On-Chain-Governance: kein Kundenservice, keine Prüfung – sobald der Vorschlag angenommen ist, wird die Adresse direkt eingefroren.
Meine Einschätzung in drei Punkten:
Erstens zeigt dieser Vorfall, dass „Wallet-Sicherheit“ nicht mehr nur Sache der Wallet selbst ist. Der Staking-Mechanismus einer Chain, die Unstaking-Wartezeit und die Reaktionsgeschwindigkeit der Governance sind alle Teil der Sicherheit deiner Assets.
Zweitens sind auch die Kosten klar: Um einen Teil der Nutzer zu retten, wird die Liquidität aller für 7 Tage eingefroren. Das Unbehagen der Mehrheit wird gegen das Kapital einer Minderheit eingetauscht. Das kann sich rechnen, ist aber nicht kostenlos.
Drittens ist das Paradoxon besonders bedenklich: Eine Chain, die die Wallet des Hackers einfrieren kann, kann auch deine einfrieren. Für öffentliche RWA-Blockchains ist das eine regulatorische Notwendigkeit; für Token-Inhaber bedeutet es: „Die Coins gehören nicht vollständig dir.“
Wenn du künftig beurteilen willst, wie gut sich eine Chain nach einem Vorfall selbst helfen kann, achte auf drei Dinge:
Gibt es Governance-Tools, um Adressen einzufrieren?
Wie lange dauert das Einfrieren – braucht es einen Vorschlag oder eine Hard Fork?
Wurden diese Tools in der Vergangenheit schon eingesetzt, und wie oft?
Noch ein praktischeres Kriterium: Das tatsächliche Sicherheitsfenster für On-Chain-Assets entspricht der Länge der Unstaking-Periode.
Je länger die Unstaking-Periode, desto schwieriger ist es für Hacker, nach einem Angriff zu entkommen – aber wenn du selbst wegwillst, musst du genauso warten.
Sicherheit und Liquidität sind seit jeher zwei Seiten derselben Medaille.
Sind deine MANTRA gestakt?
Wurde deine Wallet mit einer Seed-Phrase erstellt oder über die Ein-Klick-Anmeldung von Google oder Apple?
#MANTRA因Keplr安全事件暂停解除质押7天
Am Abend des 13. November veröffentlichte MANTRA einen Post: Nach dem Leak privater Schlüssel von Keplr und Web3Auth hat der Hacker erst $MANTRA aus den Wallets der Nutzer abgezogen und dann begonnen, in ihrem Namen das Unstaking einzuleiten.
MANTRAs Reaktion: Alle neuen Unstaking-Transaktionen werden für 7 Tage ausgesetzt. Eine Verlängerung bleibt vorbehalten.
Warum kann ein Stopp des „Unstakings“ schützen?
Beim Staking auf Cosmos-basierten Chains gibt es eine Wartezeit. Bei MANTRA sind es 8 Tage: Nach dem Einleiten des Unstakings muss man 8 Tage warten, bis man die Coins erhält.
Hat der Hacker deinen privaten Schlüssel, kann er für dich das Unstaking einleiten und die Coins nach 8 Tagen abholen.
Neue Unstaking-Anträge auszusetzen, bedeutet, den Ausgang zuzuschweißen.
Wer das Unstaking bereits eingeleitet hat, ist jedoch nicht geschützt.
Die offizielle Aufforderung lautet: Vor Ablauf der 8-tägigen Wartezeit erneut delegieren und sich die Coins selbst zurückholen.
Wer bereits in der Warteschlange ist, kann nur auf die eigene Reaktionsgeschwindigkeit setzen.
MANTRA hatte zuvor bereits mit Governance-Vorschlag Nr. 41 mehrere Wallets eingefroren, die mit dem Hacker in Verbindung standen.
Hier zeigt sich der Vorteil von On-Chain-Governance: kein Kundenservice, keine Prüfung – sobald der Vorschlag angenommen ist, wird die Adresse direkt eingefroren.
Meine Einschätzung in drei Punkten:
Erstens zeigt dieser Vorfall, dass „Wallet-Sicherheit“ nicht mehr nur Sache der Wallet selbst ist. Der Staking-Mechanismus einer Chain, die Unstaking-Wartezeit und die Reaktionsgeschwindigkeit der Governance sind alle Teil der Sicherheit deiner Assets.
Zweitens sind auch die Kosten klar: Um einen Teil der Nutzer zu retten, wird die Liquidität aller für 7 Tage eingefroren. Das Unbehagen der Mehrheit wird gegen das Kapital einer Minderheit eingetauscht. Das kann sich rechnen, ist aber nicht kostenlos.
Drittens ist das Paradoxon besonders bedenklich: Eine Chain, die die Wallet des Hackers einfrieren kann, kann auch deine einfrieren. Für öffentliche RWA-Blockchains ist das eine regulatorische Notwendigkeit; für Token-Inhaber bedeutet es: „Die Coins gehören nicht vollständig dir.“
Wenn du künftig beurteilen willst, wie gut sich eine Chain nach einem Vorfall selbst helfen kann, achte auf drei Dinge:
Gibt es Governance-Tools, um Adressen einzufrieren?
Wie lange dauert das Einfrieren – braucht es einen Vorschlag oder eine Hard Fork?
Wurden diese Tools in der Vergangenheit schon eingesetzt, und wie oft?
Noch ein praktischeres Kriterium: Das tatsächliche Sicherheitsfenster für On-Chain-Assets entspricht der Länge der Unstaking-Periode.
Je länger die Unstaking-Periode, desto schwieriger ist es für Hacker, nach einem Angriff zu entkommen – aber wenn du selbst wegwillst, musst du genauso warten.
Sicherheit und Liquidität sind seit jeher zwei Seiten derselben Medaille.
Sind deine MANTRA gestakt?
Wurde deine Wallet mit einer Seed-Phrase erstellt oder über die Ein-Klick-Anmeldung von Google oder Apple?
#MANTRA因Keplr安全事件暂停解除质押7天