Der Keplr-Angriff ist noch nicht vorbei – er hat sich nur auf gestakte Token verlagert, und davor hat dich niemand gewarnt.
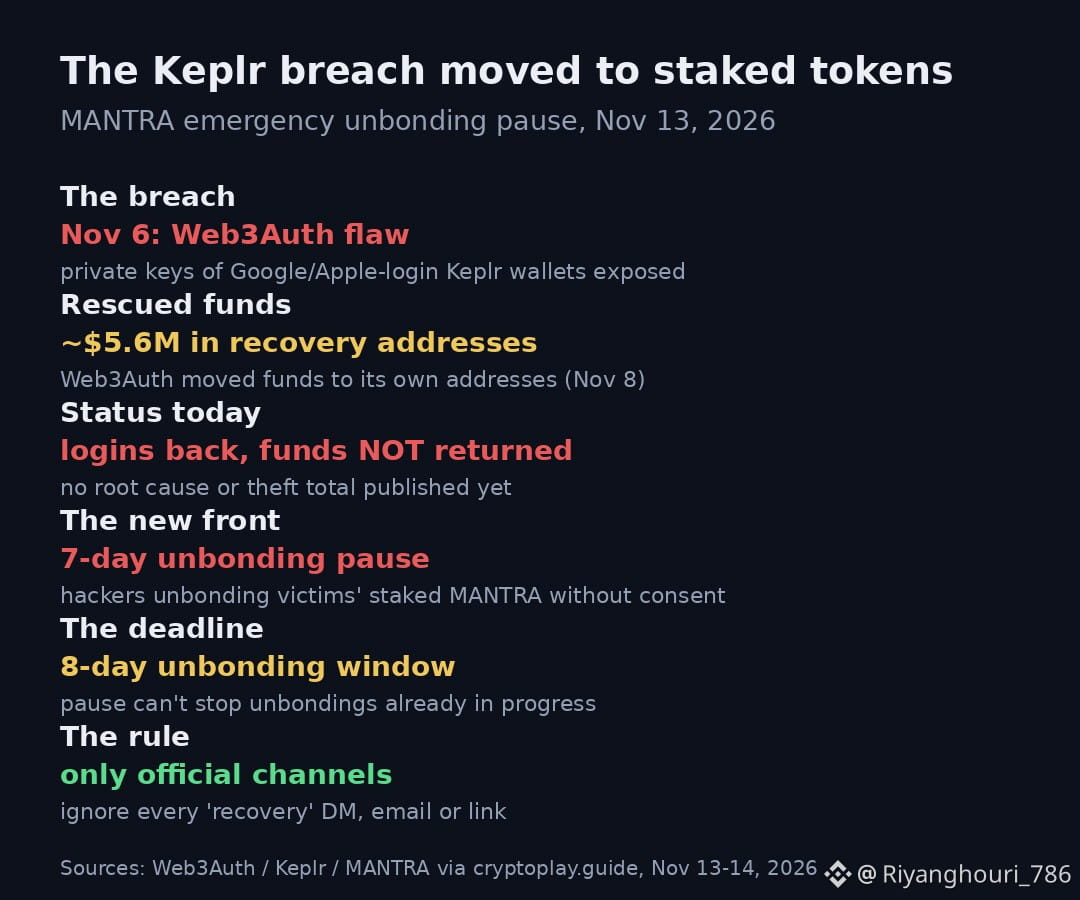
Web3Auth teilte heute mit, dass sich bestehende Nutzer wieder anmelden können. Die geretteten Gelder wurden jedoch noch nicht zurückgegeben. Unterdessen gab MANTRA gestern bekannt, dass die Angreifer die offengelegten Schlüssel nutzen, um die gestakten Token ihrer Opfer ohne deren Zustimmung zu entbinden – nachdem sie bereits die liquiden Token gestohlen hatten. MANTRA fror mehrere Wallets der Hacker ein und setzte ALLE Entbindungen für 7 Tage aus.
Das Entscheidende, wenn du Token stakst: Die Aussetzung stoppt keine Entbindungen, die bereits laufen. Wenn jemand anderes deine gestakten $OM entbindet, musst du sie neu delegieren, bevor das 8-Tage-Fenster abläuft – sonst sind die Token weg. Das ist eine Frist, keine Warnung.
Am 8. November lagen rund 5,6 Millionen Dollar in den veröffentlichten Wiederherstellungsadressen von Web3Auth. Keines der beiden Unternehmen hat bisher die Ursache des Vorfalls oder die endgültige Höhe der Beute bekannt gegeben. Wenn du deine Keplr-Wallet mit einem Google- oder Apple-Login erstellt hast, überprüfe sie jetzt – und wenn du irgendwo MANTRA gestakt hast, überprüfe auch das.
Der Angriff ereignete sich am 6. November. Eine Woche später finden die Angreifer immer noch neue Wege, Geld abzuziehen. Wenn du deine Wallet mit einem Social-Login erstellt und noch nicht verschoben hast, was davon übrig ist – was hält dich eigentlich davon ab?
Web3Auth teilte heute mit, dass sich bestehende Nutzer wieder anmelden können. Die geretteten Gelder wurden jedoch noch nicht zurückgegeben. Unterdessen gab MANTRA gestern bekannt, dass die Angreifer die offengelegten Schlüssel nutzen, um die gestakten Token ihrer Opfer ohne deren Zustimmung zu entbinden – nachdem sie bereits die liquiden Token gestohlen hatten. MANTRA fror mehrere Wallets der Hacker ein und setzte ALLE Entbindungen für 7 Tage aus.
Das Entscheidende, wenn du Token stakst: Die Aussetzung stoppt keine Entbindungen, die bereits laufen. Wenn jemand anderes deine gestakten $OM entbindet, musst du sie neu delegieren, bevor das 8-Tage-Fenster abläuft – sonst sind die Token weg. Das ist eine Frist, keine Warnung.
Am 8. November lagen rund 5,6 Millionen Dollar in den veröffentlichten Wiederherstellungsadressen von Web3Auth. Keines der beiden Unternehmen hat bisher die Ursache des Vorfalls oder die endgültige Höhe der Beute bekannt gegeben. Wenn du deine Keplr-Wallet mit einem Google- oder Apple-Login erstellt hast, überprüfe sie jetzt – und wenn du irgendwo MANTRA gestakt hast, überprüfe auch das.
Der Angriff ereignete sich am 6. November. Eine Woche später finden die Angreifer immer noch neue Wege, Geld abzuziehen. Wenn du deine Wallet mit einem Social-Login erstellt und noch nicht verschoben hast, was davon übrig ist – was hält dich eigentlich davon ab?