MANTRA setzt das Unstaking für 7 Tage aus
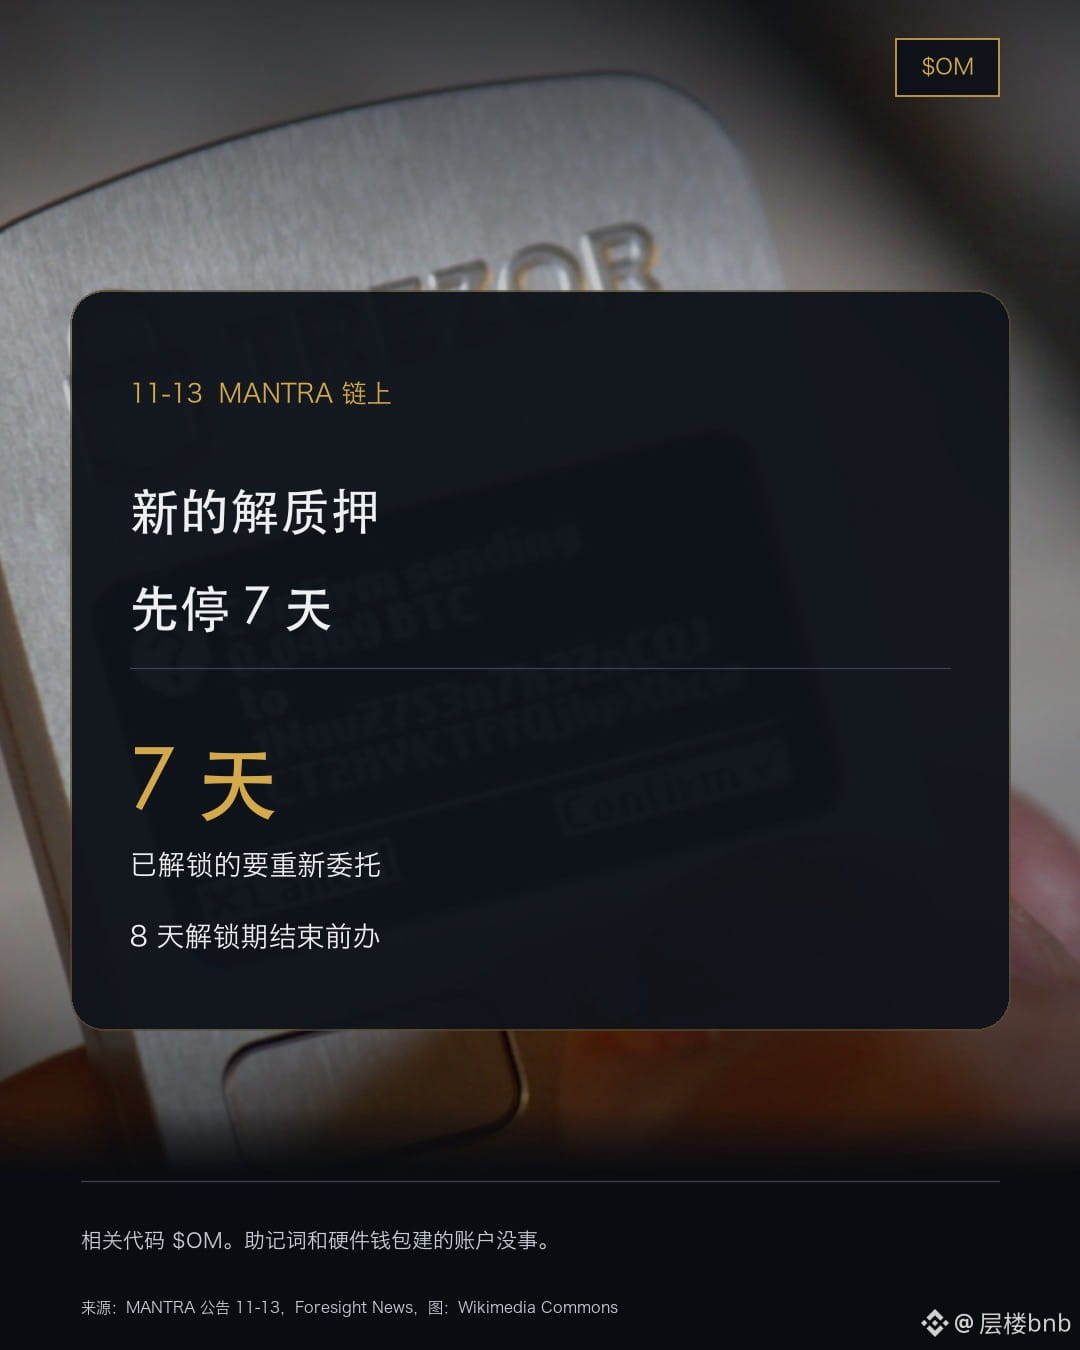
Am 13. November kündigte MANTRA an, neue Unstaking-Transaktionen vorerst für 7 Tage auszusetzen. Bei den privaten Schlüsseln von Web3Auth und der Keplr-Wallet gab es ein Problem: Ein Angreifer nutzte die durchgesickerten Schlüssel, um liquide Token zu transferieren und im Namen der Konten Unstaking-Vorgänge einzuleiten.
Nutzer, deren Token sich bereits in einer 8-tägigen Entsperrfrist befinden, sind nicht betroffen. Sie müssen ihre Token jedoch vor Ablauf der Frist erneut delegieren, sonst kann der Hacker sie abholen. MANTRA hat außerdem mehrere Adressen des Angreifers eingefroren.
Betroffen waren Keplr-Wallets, bei denen man sich über ein Google- oder Apple-Konto anmeldet. Konten, die mit einer Seed-Phrase oder einer Hardware-Wallet erstellt wurden, sind nicht betroffen. Die Sicherheitslücke wurde am 7. November entdeckt. Web3Auth transferierte Vermögenswerte im Wert von rund 5,6 Millionen US-Dollar an eine Wiederherstellungsadresse.
Heute Mittag notierte OM bei 0,0669 US-Dollar, ein Rückgang von 5,11 % innerhalb von 24 Stunden.
Zugehörige Codes: $OM
#mantra因keplr安全事件暂停解除质押7天
Am 13. November kündigte MANTRA an, neue Unstaking-Transaktionen vorerst für 7 Tage auszusetzen. Bei den privaten Schlüsseln von Web3Auth und der Keplr-Wallet gab es ein Problem: Ein Angreifer nutzte die durchgesickerten Schlüssel, um liquide Token zu transferieren und im Namen der Konten Unstaking-Vorgänge einzuleiten.
Nutzer, deren Token sich bereits in einer 8-tägigen Entsperrfrist befinden, sind nicht betroffen. Sie müssen ihre Token jedoch vor Ablauf der Frist erneut delegieren, sonst kann der Hacker sie abholen. MANTRA hat außerdem mehrere Adressen des Angreifers eingefroren.
Betroffen waren Keplr-Wallets, bei denen man sich über ein Google- oder Apple-Konto anmeldet. Konten, die mit einer Seed-Phrase oder einer Hardware-Wallet erstellt wurden, sind nicht betroffen. Die Sicherheitslücke wurde am 7. November entdeckt. Web3Auth transferierte Vermögenswerte im Wert von rund 5,6 Millionen US-Dollar an eine Wiederherstellungsadresse.
Heute Mittag notierte OM bei 0,0669 US-Dollar, ein Rückgang von 5,11 % innerhalb von 24 Stunden.
Zugehörige Codes: $OM
#mantra因keplr安全事件暂停解除质押7天