#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
🚨 MANTRA hat neue Unstaking-Vorgänge für 7 Tage ausgesetzt, und das eigentliche Rennen dreht sich um eine Frist zur Neudelegierung.
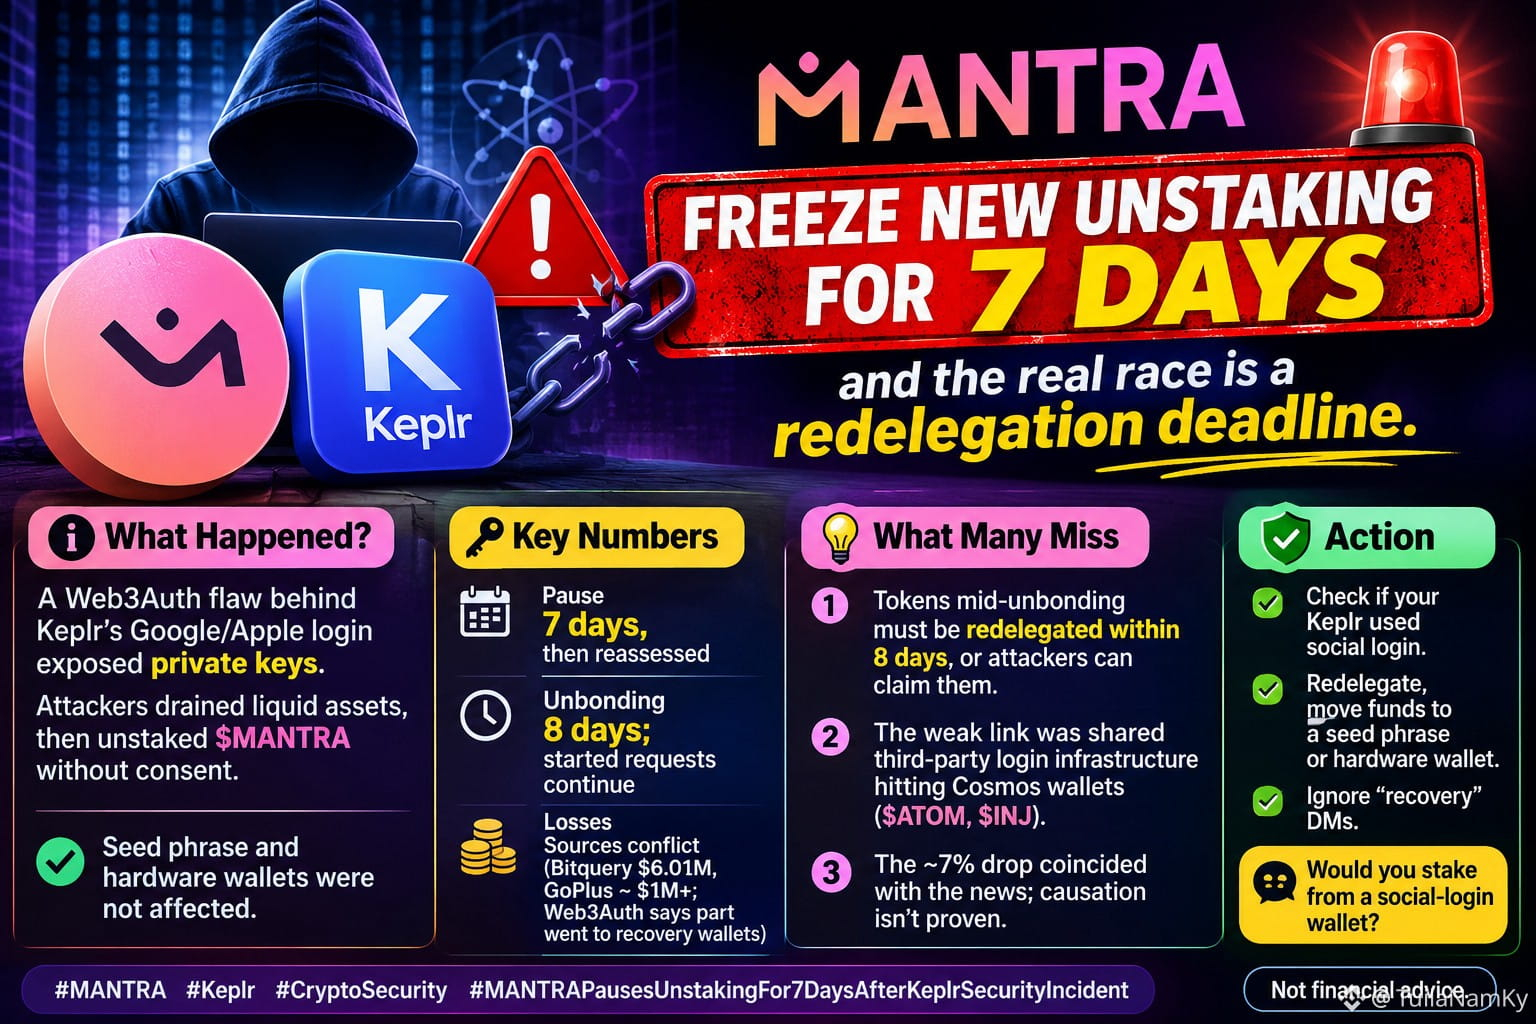
Was passiert ist: Eine Schwachstelle bei Web3Auth, das hinter Keplrs Google-/Apple-Login steckt, legte private Schlüssel offen. Angreifer räumten liquide Vermögenswerte ab und veranlassten anschließend ohne Zustimmung das Unstaking von MANTRA. Seed-Phrasen und Hardware-Wallets waren nicht betroffen.
Wichtige Zahlen:
Pause: 7 Tage, danach Neubewertung. Unbonding: 8 Tage; bereits gestartete Anfragen laufen weiter. Verluste: Die Quellen widersprechen sich (Bitquery: 6,01 Mio. $, GoPlus: etwa 1 Mio. $ oder mehr; Web3Auth zufolge floss ein Teil in Wiederherstellungs-Wallets).
Was viele übersehen:
1️⃣ Token, deren Unbonding bereits läuft, müssen innerhalb der 8 Tage neu delegiert werden, sonst können Angreifer sie beanspruchen.
2️⃣ Die Schwachstelle lag in gemeinsam genutzter Login-Infrastruktur eines Drittanbieters, die Cosmos-Wallets betraf ($ATOM, $INJ ).
3️⃣ Der Kursrückgang von etwa 7 % fiel zeitlich mit den Nachrichten zusammen; ein ursächlicher Zusammenhang ist nicht bewiesen.
Was du tun kannst: Prüfe, ob du dich bei Keplr über einen Social-Login angemeldet hast, delegiere deine Token neu und verschiebe deine Guthaben in eine Wallet mit Seed-Phrase oder eine Hardware-Wallet. Ignoriere Direktnachrichten zur „Wiederherstellung“.
Würdest du mit einer Wallet staken, bei der du dich über Social Login anmeldest?
Keine Finanzberatung.
#MANTRA #Keplr #CryptoSecurity
$MANTRA
$ATOM.US
$INJ
🚨 MANTRA hat neue Unstaking-Vorgänge für 7 Tage ausgesetzt, und das eigentliche Rennen dreht sich um eine Frist zur Neudelegierung.
Was passiert ist: Eine Schwachstelle bei Web3Auth, das hinter Keplrs Google-/Apple-Login steckt, legte private Schlüssel offen. Angreifer räumten liquide Vermögenswerte ab und veranlassten anschließend ohne Zustimmung das Unstaking von MANTRA. Seed-Phrasen und Hardware-Wallets waren nicht betroffen.
Wichtige Zahlen:
Pause: 7 Tage, danach Neubewertung. Unbonding: 8 Tage; bereits gestartete Anfragen laufen weiter. Verluste: Die Quellen widersprechen sich (Bitquery: 6,01 Mio. $, GoPlus: etwa 1 Mio. $ oder mehr; Web3Auth zufolge floss ein Teil in Wiederherstellungs-Wallets).
Was viele übersehen:
1️⃣ Token, deren Unbonding bereits läuft, müssen innerhalb der 8 Tage neu delegiert werden, sonst können Angreifer sie beanspruchen.
2️⃣ Die Schwachstelle lag in gemeinsam genutzter Login-Infrastruktur eines Drittanbieters, die Cosmos-Wallets betraf ($ATOM, $INJ ).
3️⃣ Der Kursrückgang von etwa 7 % fiel zeitlich mit den Nachrichten zusammen; ein ursächlicher Zusammenhang ist nicht bewiesen.
Was du tun kannst: Prüfe, ob du dich bei Keplr über einen Social-Login angemeldet hast, delegiere deine Token neu und verschiebe deine Guthaben in eine Wallet mit Seed-Phrase oder eine Hardware-Wallet. Ignoriere Direktnachrichten zur „Wiederherstellung“.
Würdest du mit einer Wallet staken, bei der du dich über Social Login anmeldest?
Keine Finanzberatung.
#MANTRA #Keplr #CryptoSecurity
$MANTRA
$ATOM.US
$INJ