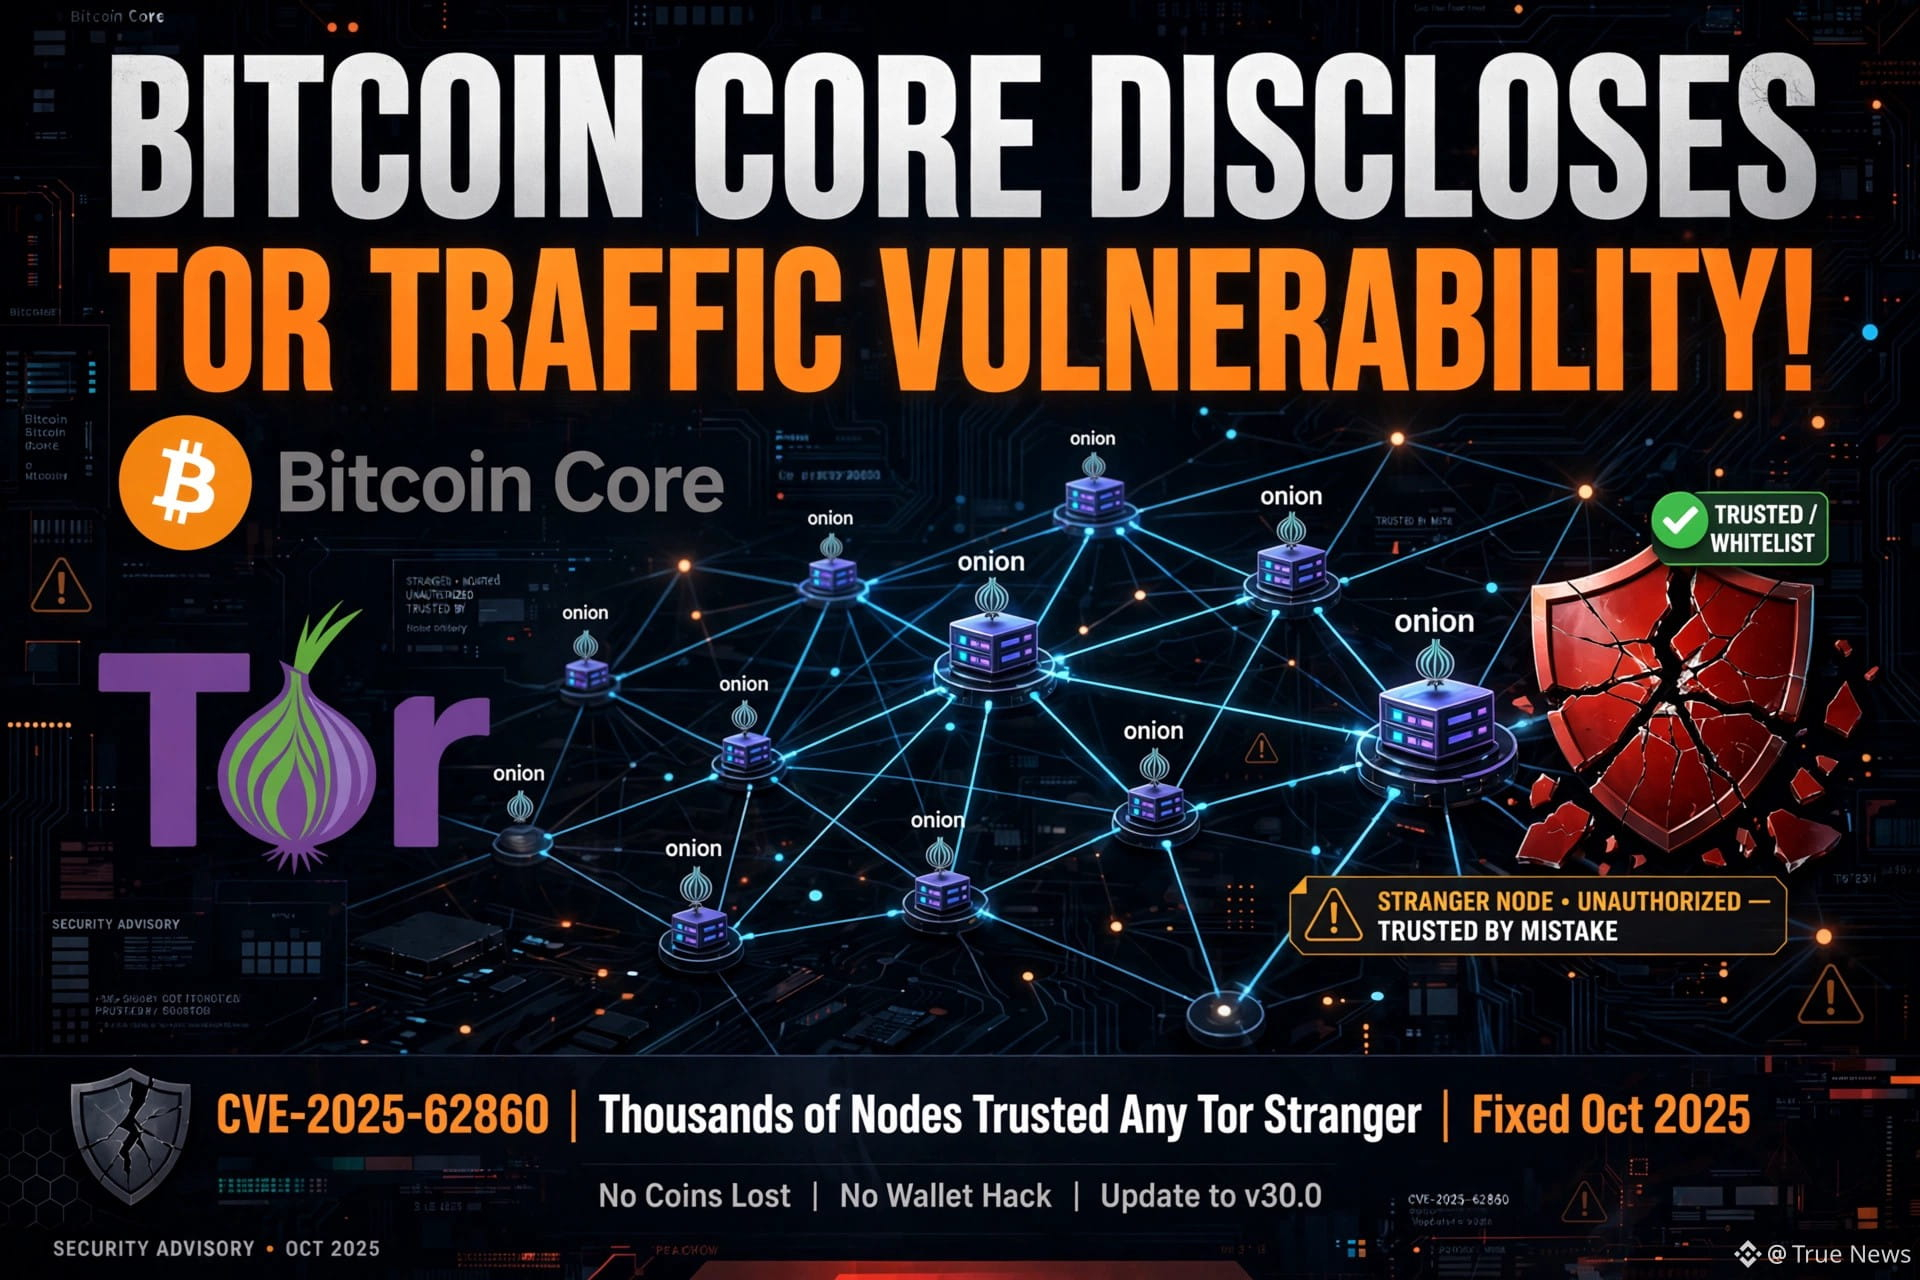
Bitcoin Core enthüllt Schwachstelle im Tor-Datenverkehr!
Bitcoin wurde NICHT gehackt – aber ein sehr schwerwiegender Fehler wurde aufgedeckt!
Was ist passiert? (Offenlegung: 10. Nov. 2026)
Bitcoin Core hat 3 Sicherheitslücken offengelegt, die bereits im Oktober 2025 behoben worden waren, aber erst jetzt öffentlich gemacht wurden – nachdem Version 29.x mit der Sicherheitslücke am 27. Okt. 2026 das Ende ihres Lebenszyklus erreicht hatte.
Der wichtigste Fehler – CVE-2025-62860 (Tor-Fehler):
Mittlerer Schweregrad
Das Problem war:
Wenn auf deinem Node die nicht standardmäßige Einstellung -whitelist aktiviert war und sie die IP-Adresse deines lokalen Tor-Daemons enthielt, dann …
Wurde jeder eingehende Tor-Peer AUTOMATISCH als vertrauenswürdig bzw. auf die Whitelist gesetzt behandelt!
Warum? Weil Tor den Ursprung verschleiert und deshalb jede Tor-Verbindung so aussah, als käme sie von deinem eigenen Computer.
Was bedeutete das?
Ein Peer auf der Whitelist erhielt diese Sonderberechtigungen:
Konnte DoS-Beschränkungen umgehenKonnte Schutzmaßnahmen gegen Datenschutzverletzungen umgehen
Das war, als würde man einem Fremden Zugang zu einer Tür gewähren, die nur für Mitarbeiter gedacht ist!
Wie viele Nodes waren betroffen?
Bitcoin Core erklärte: „Tausende erreichbare Mainnet-Nodes, die alle eingehenden Tor-Verbindungen auf die Whitelist setzen“
Am 11. Nov. zeigte eine Momentaufnahme von NodeWitness: Von 8.384 Tor-Core-Nodes liefen 1.584 (18,9 %) noch mit alten Versionen ohne den Fix.
Die anderen 2 Fehler:
CVE-2025-62861 (HOHER Schweregrad): Mining-Nodes konnten keine Blockvorlagen erstellen – ein Miner konnte bei einer Reorganisation hängen bleiben.
CVE-2025-62859 (Mittel): Fehler bei der Verarbeitung kompakter Blöcke.
Wann wurde der Fehler behoben?
v30.0: 10. Okt. 2025
v29.2: 14. Okt. 2025
v28.3: 20. Okt. 2025
Am wichtigsten – KEINE PANIK:
Es gingen keine Coins verlorenEs wurde keine Wallet gehacktDer Bitcoin-Preis fiel NICHT deswegenBetroffen waren nur Nodes, auf denen die Einstellung -whitelist verwendet wurde – Nodes mit Standardeinstellungen waren sicher.
Maßnahmen für Node-Betreiber:
Wenn du einen Node über Tor betreibst, aktualisiere auf v30.0 oder die neueste Version und überprüfe deine Einstellung -whitelist.
Meine Meinung: Das ist das beste Beispiel für eine verantwortungsvolle Offenlegung – zuerst beheben, allen Zeit für ein Update geben und dann öffentlich darüber informieren. Deshalb gibt es Bitcoin seit 17 Jahren.
Was meinst du?
War die 13-monatige Verzögerung von Bitcoin Core richtig, oder hätte man die Schwachstelle früher offenlegen sollen? Schreib RICHTIG oder FALSCH in die Kommentare.
#Bitcoin #BTC #BitcoinCore #Security #BinanceSquare
Bitcoin wurde NICHT gehackt – aber ein sehr schwerwiegender Fehler wurde aufgedeckt!
Was ist passiert? (Offenlegung: 10. Nov. 2026)
Bitcoin Core hat 3 Sicherheitslücken offengelegt, die bereits im Oktober 2025 behoben worden waren, aber erst jetzt öffentlich gemacht wurden – nachdem Version 29.x mit der Sicherheitslücke am 27. Okt. 2026 das Ende ihres Lebenszyklus erreicht hatte.
Der wichtigste Fehler – CVE-2025-62860 (Tor-Fehler):
Mittlerer Schweregrad
Das Problem war:
Wenn auf deinem Node die nicht standardmäßige Einstellung -whitelist aktiviert war und sie die IP-Adresse deines lokalen Tor-Daemons enthielt, dann …
Wurde jeder eingehende Tor-Peer AUTOMATISCH als vertrauenswürdig bzw. auf die Whitelist gesetzt behandelt!
Warum? Weil Tor den Ursprung verschleiert und deshalb jede Tor-Verbindung so aussah, als käme sie von deinem eigenen Computer.
Was bedeutete das?
Ein Peer auf der Whitelist erhielt diese Sonderberechtigungen:
Konnte DoS-Beschränkungen umgehenKonnte Schutzmaßnahmen gegen Datenschutzverletzungen umgehen
Das war, als würde man einem Fremden Zugang zu einer Tür gewähren, die nur für Mitarbeiter gedacht ist!
Wie viele Nodes waren betroffen?
Bitcoin Core erklärte: „Tausende erreichbare Mainnet-Nodes, die alle eingehenden Tor-Verbindungen auf die Whitelist setzen“
Am 11. Nov. zeigte eine Momentaufnahme von NodeWitness: Von 8.384 Tor-Core-Nodes liefen 1.584 (18,9 %) noch mit alten Versionen ohne den Fix.
Die anderen 2 Fehler:
CVE-2025-62861 (HOHER Schweregrad): Mining-Nodes konnten keine Blockvorlagen erstellen – ein Miner konnte bei einer Reorganisation hängen bleiben.
CVE-2025-62859 (Mittel): Fehler bei der Verarbeitung kompakter Blöcke.
Wann wurde der Fehler behoben?
v30.0: 10. Okt. 2025
v29.2: 14. Okt. 2025
v28.3: 20. Okt. 2025
Am wichtigsten – KEINE PANIK:
Es gingen keine Coins verlorenEs wurde keine Wallet gehacktDer Bitcoin-Preis fiel NICHT deswegenBetroffen waren nur Nodes, auf denen die Einstellung -whitelist verwendet wurde – Nodes mit Standardeinstellungen waren sicher.
Maßnahmen für Node-Betreiber:
Wenn du einen Node über Tor betreibst, aktualisiere auf v30.0 oder die neueste Version und überprüfe deine Einstellung -whitelist.
Meine Meinung: Das ist das beste Beispiel für eine verantwortungsvolle Offenlegung – zuerst beheben, allen Zeit für ein Update geben und dann öffentlich darüber informieren. Deshalb gibt es Bitcoin seit 17 Jahren.
Was meinst du?
War die 13-monatige Verzögerung von Bitcoin Core richtig, oder hätte man die Schwachstelle früher offenlegen sollen? Schreib RICHTIG oder FALSCH in die Kommentare.
#Bitcoin #BTC #BitcoinCore #Security #BinanceSquare