Die Sache mit dem leergeräumten iPhone-Wallet ist noch nicht vorbei. Ich habe selbst einen Blick auf die Blockchain geworfen.
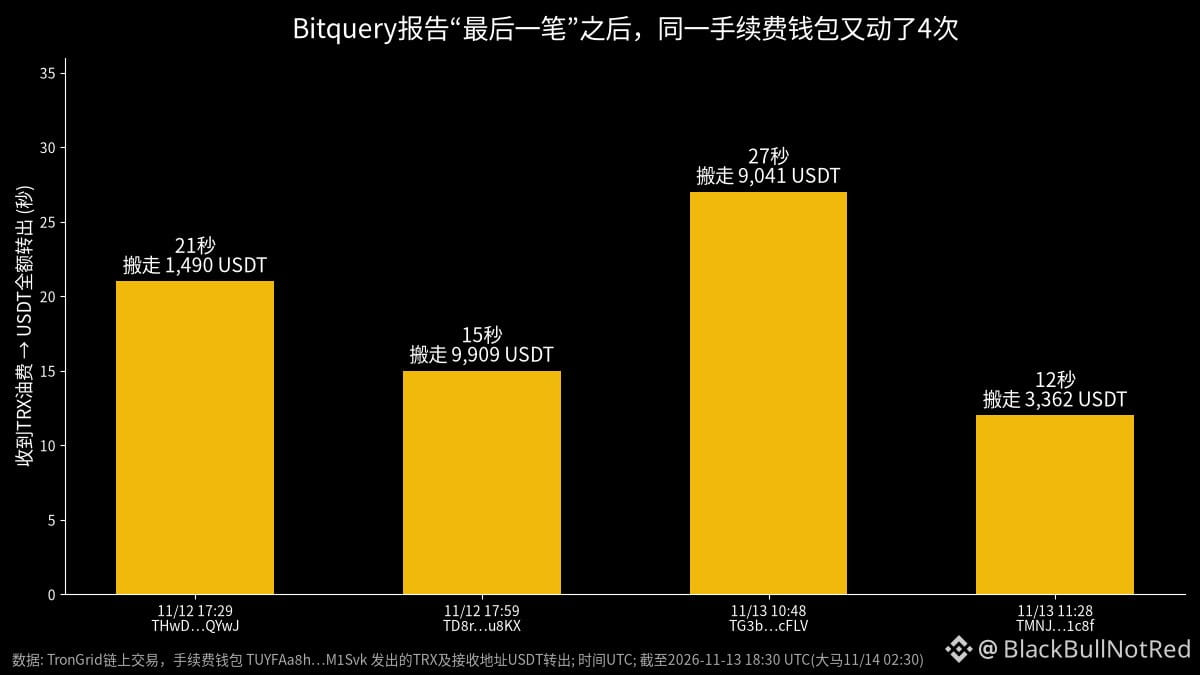
Die Wallet, die Bitquery als Gebührenzahler identifiziert hat – TUYFAa8hHjeEW6bPqBJ4v3RjQR2uKM1Svk –, tätigte laut ihrem Bericht ihre letzte dort erfasste Transaktion am 11.11. um 15:43 UTC. Danach ging es weiter: Vom 12.11. bis zum 13.11. schickte sie TRX an vier Adressen. Bei jeder davon wurde das gesamte USDT-Guthaben innerhalb von 12 bis 27 Sekunden nach Eingang der TRX weitertransferiert. Insgesamt waren es etwa 23,800 USDT. Die letzte Transaktion erfolgte am 13.11. um 11:28 UTC (19:28 Uhr malaysischer Zeit). Die Vorgehensweise entspricht exakt der Beschreibung im Bericht. Auf der Wallet sind noch etwa 820 TRX – genug Munition für weitere Aktionen.
Zunächst zu den bekannten Fakten: Laut Bitquery wurden zwischen dem 5.10. und dem 11.11. mindestens 454 TRON-Adressen um 5,42 Millionen USDT erleichtert. Davon wurden 1,31 Millionen nach der ersten Veröffentlichung ihres Berichts am 5.11. gestohlen. Aus einer Wallet, die seit 2021 inaktiv gewesen war, wurden auf einen Schlag 602,000 USDT entwendet. Auf der Blockchain lässt sich nicht erkennen, welches Handy oder welche App die Opfer verwendet haben. Die Behauptung, „Trust Wallet wurde gehackt“, lässt sich derzeit also weder bestätigen noch ausschließen.
Der Mechanismus, den ich beobachtet habe, ist hilfreicher als die Debatte darüber, wer schuld ist:
Viele Leute halten auf TRON nur USDT und fast keine TRX. Selbst wenn ein Dieb an deine Seed-Phrase kommt, kann er die Token nicht bewegen. Also schickt er dir zunächst ein paar TRX als „Benzingeld“ – und im nächsten Moment räumt er dein gesamtes Guthaben ab. Für diesen Schritt musst du also nichts mehr anklicken. Deine Seed-Phrase steht schon in der Liste eines anderen; er wartet nur darauf, dass sich ein Zugriff auf dein Guthaben lohnt.
Eine Adresse zeigt das besonders deutlich: Am 12.11. um 17:54 Uhr gingen gerade 9,908 USDT ein. Fünf Minuten später waren sie weg. Das heißt: Ein kompromittierte Adresse wird überwacht. Du denkst vielleicht: „Diese Wallet liegt seit Jahren herum, und es ist nichts passiert.“ In Wirklichkeit war sie vorher einfach keinen Angriff wert.
Darum stimmt die Aussage „Ein iOS-Update macht dich sicher“ nur zur Hälfte. Sicherheitsupdates schließen künftige Lücken, aber nicht eine Seed-Phrase, die bereits kopiert wurde. Wenn dein Handy eine Zeit lang ein veraltetes Betriebssystem hatte oder deine Seed-Phrase darauf zu sehen war (Screenshot, Notizen, Fotos), ist es am sichersten, eine neue Seed-Phrase zu erstellen und deine Vermögenswerte dorthin zu übertragen. Auf die alte Adresse solltest du kein Geld mehr einzahlen.
Ich habe diese vier Transaktionen anhand der von Bitquery veröffentlichten Gebührenzahler-Wallet selbst nachverfolgt. Das Muster stimmt überein, aber es gibt keine Bestätigung der betroffenen Person selbst – betrachtet es also als Hinweis.
#钱包安全 #USDT
Die Wallet, die Bitquery als Gebührenzahler identifiziert hat – TUYFAa8hHjeEW6bPqBJ4v3RjQR2uKM1Svk –, tätigte laut ihrem Bericht ihre letzte dort erfasste Transaktion am 11.11. um 15:43 UTC. Danach ging es weiter: Vom 12.11. bis zum 13.11. schickte sie TRX an vier Adressen. Bei jeder davon wurde das gesamte USDT-Guthaben innerhalb von 12 bis 27 Sekunden nach Eingang der TRX weitertransferiert. Insgesamt waren es etwa 23,800 USDT. Die letzte Transaktion erfolgte am 13.11. um 11:28 UTC (19:28 Uhr malaysischer Zeit). Die Vorgehensweise entspricht exakt der Beschreibung im Bericht. Auf der Wallet sind noch etwa 820 TRX – genug Munition für weitere Aktionen.
Zunächst zu den bekannten Fakten: Laut Bitquery wurden zwischen dem 5.10. und dem 11.11. mindestens 454 TRON-Adressen um 5,42 Millionen USDT erleichtert. Davon wurden 1,31 Millionen nach der ersten Veröffentlichung ihres Berichts am 5.11. gestohlen. Aus einer Wallet, die seit 2021 inaktiv gewesen war, wurden auf einen Schlag 602,000 USDT entwendet. Auf der Blockchain lässt sich nicht erkennen, welches Handy oder welche App die Opfer verwendet haben. Die Behauptung, „Trust Wallet wurde gehackt“, lässt sich derzeit also weder bestätigen noch ausschließen.
Der Mechanismus, den ich beobachtet habe, ist hilfreicher als die Debatte darüber, wer schuld ist:
Viele Leute halten auf TRON nur USDT und fast keine TRX. Selbst wenn ein Dieb an deine Seed-Phrase kommt, kann er die Token nicht bewegen. Also schickt er dir zunächst ein paar TRX als „Benzingeld“ – und im nächsten Moment räumt er dein gesamtes Guthaben ab. Für diesen Schritt musst du also nichts mehr anklicken. Deine Seed-Phrase steht schon in der Liste eines anderen; er wartet nur darauf, dass sich ein Zugriff auf dein Guthaben lohnt.
Eine Adresse zeigt das besonders deutlich: Am 12.11. um 17:54 Uhr gingen gerade 9,908 USDT ein. Fünf Minuten später waren sie weg. Das heißt: Ein kompromittierte Adresse wird überwacht. Du denkst vielleicht: „Diese Wallet liegt seit Jahren herum, und es ist nichts passiert.“ In Wirklichkeit war sie vorher einfach keinen Angriff wert.
Darum stimmt die Aussage „Ein iOS-Update macht dich sicher“ nur zur Hälfte. Sicherheitsupdates schließen künftige Lücken, aber nicht eine Seed-Phrase, die bereits kopiert wurde. Wenn dein Handy eine Zeit lang ein veraltetes Betriebssystem hatte oder deine Seed-Phrase darauf zu sehen war (Screenshot, Notizen, Fotos), ist es am sichersten, eine neue Seed-Phrase zu erstellen und deine Vermögenswerte dorthin zu übertragen. Auf die alte Adresse solltest du kein Geld mehr einzahlen.
Ich habe diese vier Transaktionen anhand der von Bitquery veröffentlichten Gebührenzahler-Wallet selbst nachverfolgt. Das Muster stimmt überein, aber es gibt keine Bestätigung der betroffenen Person selbst – betrachtet es also als Hinweis.
#钱包安全 #USDT