
#bitcoincoredisclosestortrafficvulnerability
🔐 $BITCOIN Core legt Schwachstelle im Tor-Datenverkehr offen: Was Nutzer wissen müssen ⚠️
Stell dir vor, du verbindest dich aus Datenschutzgründen über Tor mit Bitcoin und stellst dann fest, dass eine Softwarekonfiguration anonyme Besucher versehentlich als vertrauenswürdige Verbindungen einstufen könnte.
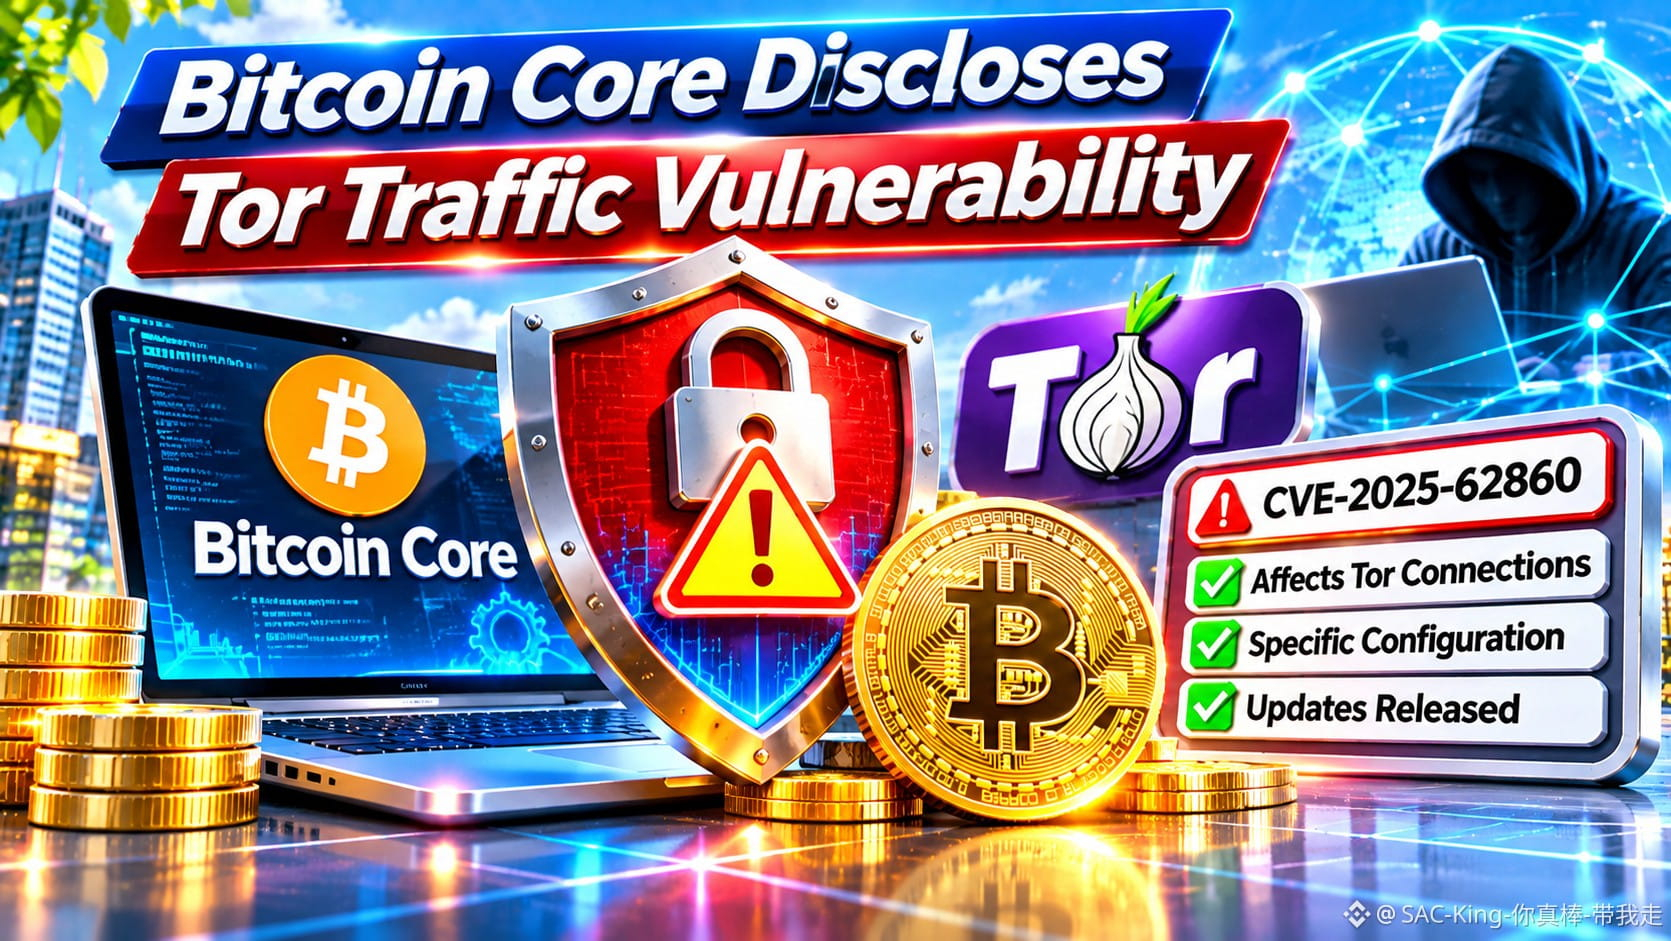
Genau darum geht es bei der neu offengelegten Schwachstelle in Bitcoin Core, CVE-2025-62860, die am 10. November 2026 veröffentlicht wurde.
Der Fehler ermöglichte es eingehenden Tor-Verbindungen, unter bestimmten Konfigurationen auf Tausenden erreichbaren Bitcoin-Nodes vertrauenswürdige Whitelist-Berechtigungen zu übernehmen.
So kam es dazu: Bitcoin Core identifizierte eingehende Tor-Verbindungen mitunter anhand der IP-Adresse des lokalen Tor-Proxys. Wenn diese Adresse mit einem vom Betreiber konfigurierten Whitelist-Bereich übereinstimmte, erhielten externe Verbindungen Berechtigungen, die eigentlich vertrauenswürdigen Peers vorbehalten waren.
Diese Berechtigungen umgingen bestimmte Beschränkungen zum Schutz vor Denial-of-Service-Angriffen und Datenschutzmaßnahmen. Wichtig ist: Diese Schwachstelle ermöglichte es Angreifern nicht, Bitcoin zu stehlen oder auf private Schlüssel zuzugreifen.
Der entscheidende Punkt? Nur Nodes mit der betroffenen, nicht standardmäßigen Whitelist-Konfiguration waren verwundbar. Nodes ohne diese Einstellung waren nie betroffen.
Entwickler hatten bereits im Oktober 2025 Korrekturen in Bitcoin Core 28.3, 29.2 und 30.0 veröffentlicht. Die Offenlegung im November erfolgte gemäß den Richtlinien des Projekts zur Veröffentlichung von Sicherheitslücken.
Meine Einschätzung: Die Sicherheit von Bitcoin hängt nicht nur von seiner Blockchain ab, sondern auch von Tausenden unabhängig betriebenen Nodes. Selbst Konfigurationsfehler verdienen ernsthafte Aufmerksamkeit.
Echte Dezentralisierung erfordert kontinuierliche Sicherheitswartung – kein blindes Vertrauen in Software.
Findest du, dass Node-Betreiber Datenschutz- und Sicherheitsupdates genug Aufmerksamkeit schenken?
Haftungsausschluss: Nur zu Bildungszwecken. Keine Finanzberatung.
#BitcoinSecurity #CryptoPrivacy #GrowWithSAC $FF $TSLA
#BitcoinCoreDisclosesTorTrafficVulnerability
🔐 $BITCOIN Core legt Schwachstelle im Tor-Datenverkehr offen: Was Nutzer wissen müssen ⚠️
Stell dir vor, du verbindest dich aus Datenschutzgründen über Tor mit Bitcoin und stellst dann fest, dass eine Softwarekonfiguration anonyme Besucher versehentlich als vertrauenswürdige Verbindungen einstufen könnte.
Genau darum geht es bei der neu offengelegten Schwachstelle in Bitcoin Core, CVE-2025-62860, die am 10. November 2026 veröffentlicht wurde.
Der Fehler ermöglichte es eingehenden Tor-Verbindungen, unter bestimmten Konfigurationen auf Tausenden erreichbaren Bitcoin-Nodes vertrauenswürdige Whitelist-Berechtigungen zu übernehmen.
So kam es dazu: Bitcoin Core identifizierte eingehende Tor-Verbindungen mitunter anhand der IP-Adresse des lokalen Tor-Proxys. Wenn diese Adresse mit einem vom Betreiber konfigurierten Whitelist-Bereich übereinstimmte, erhielten externe Verbindungen Berechtigungen, die eigentlich vertrauenswürdigen Peers vorbehalten waren.
Diese Berechtigungen umgingen bestimmte Beschränkungen zum Schutz vor Denial-of-Service-Angriffen und Datenschutzmaßnahmen. Wichtig ist: Diese Schwachstelle ermöglichte es Angreifern nicht, Bitcoin zu stehlen oder auf private Schlüssel zuzugreifen.
Der entscheidende Punkt? Nur Nodes mit der betroffenen, nicht standardmäßigen Whitelist-Konfiguration waren verwundbar. Nodes ohne diese Einstellung waren nie betroffen.
Entwickler hatten bereits im Oktober 2025 Korrekturen in Bitcoin Core 28.3, 29.2 und 30.0 veröffentlicht. Die Offenlegung im November erfolgte gemäß den Richtlinien des Projekts zur Veröffentlichung von Sicherheitslücken.
Meine Einschätzung: Die Sicherheit von Bitcoin hängt nicht nur von seiner Blockchain ab, sondern auch von Tausenden unabhängig betriebenen Nodes. Selbst Konfigurationsfehler verdienen ernsthafte Aufmerksamkeit.
Echte Dezentralisierung erfordert kontinuierliche Sicherheitswartung – kein blindes Vertrauen in Software.
Findest du, dass Node-Betreiber Datenschutz- und Sicherheitsupdates genug Aufmerksamkeit schenken?
Haftungsausschluss: Nur zu Bildungszwecken. Keine Finanzberatung.
#BitcoinSecurity #CryptoPrivacy #GrowWithSAC $FF $TSLA
#BitcoinCoreDisclosesTorTrafficVulnerability