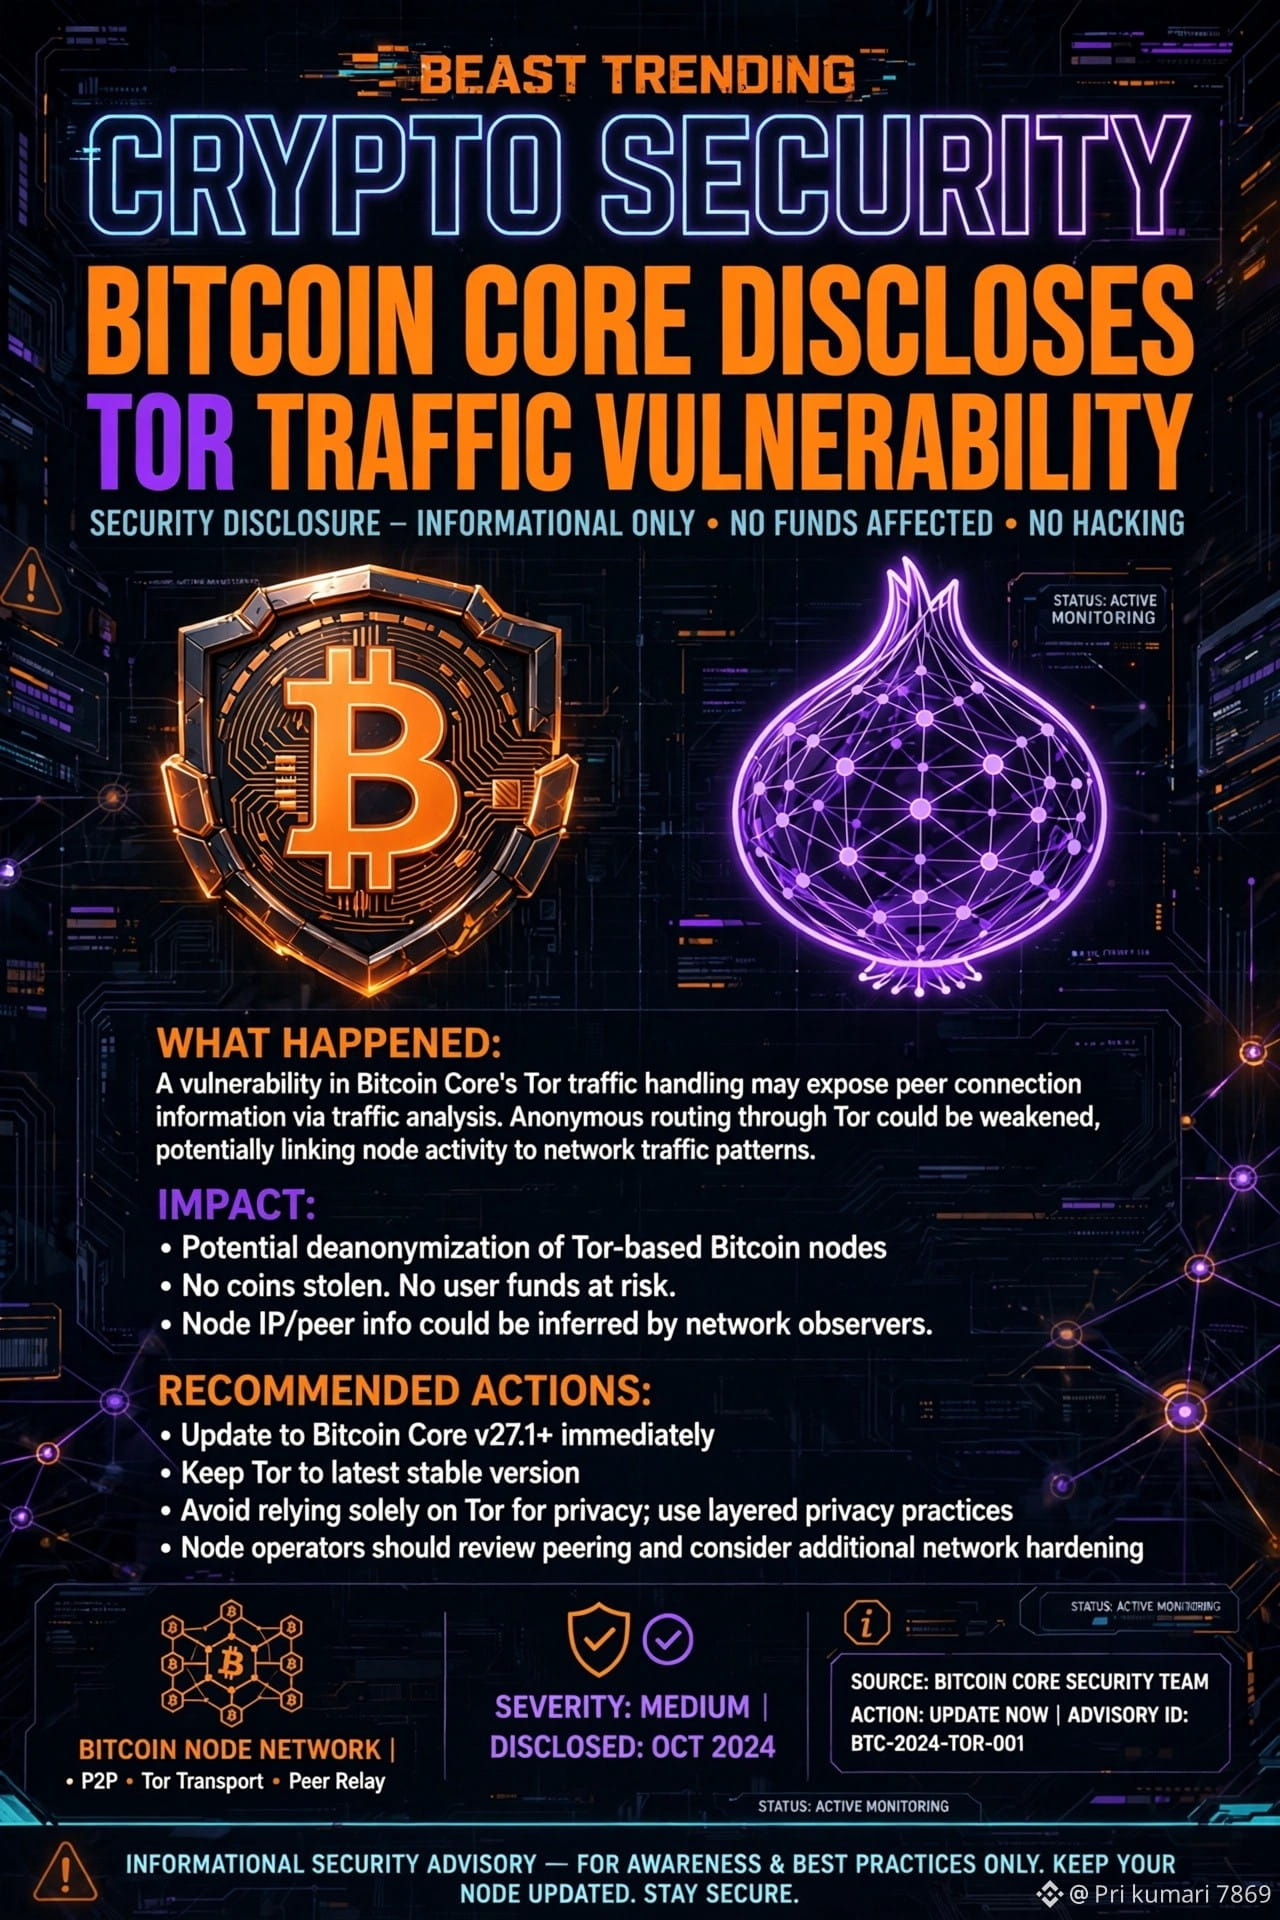
#BitcoinCoreDisclosesTorTrafficVulnerability 🧅⚠️
Bitcoin wurde NICHT gehackt.
Aber diese Offenlegung ist GROSS. Lies sie.
Bitcoin Core hat gerade 3 Sicherheitslücken offengelegt – darunter einen Tor-Fehler, der *Tausende Nodes betraf.
Was ist passiert?
Bitcoin Core hat eine Einstellung namens `-whitelist`.
Sie gibt VERTRAUENSWÜRDIGEN Verbindungen zusätzliche Berechtigungen – etwa das Umgehen von Spam-Limits und Datenschutzmaßnahmen.
Der Fehler:
Tor-Verbindungen sehen so aus, als kämen sie von deiner lokalen Tor-Software.
Wenn sich die lokale Tor-IP innerhalb des Whitelist-Bereichs befand, wurde *JEDER Fremde, der sich über Tor verband, als VERTRAUENSWÜRDIG behandelt.*
Ergebnis: Tausende erreichbare Mainnet-Nodes ließen ALLE eingehenden Tor-Verbindungen auf die Whitelist.
Die Fakten, die du kennen musst:
CVE:* CVE-2025-62860
Schweregrad:* Mittel
Coins gestohlen?* NEIN ❌
Wallets gehackt?* NEIN ❌
Aktiven Exploit gefunden?* NEIN ❌
Nodes ohne Whitelist?* NICHT BETROFFEN ✅
*Wurde das Problem bereits behoben?*
JA.
Behoben im *Oktober 2025* – in v30.0, v29.2, v28.3
Die Offenlegung erfolgte am *10. Nov. 2026* – weil Core Details erst veröffentlicht, NACHDEM die letzte betroffene Version ihr Support-Ende erreicht hat. Das ist ihre Sicherheitsrichtlinie.
*2 weitere offengelegte Fehler:*
1. *HOHER Schweregrad* – Ein Mining-Node konnte nach einer Reorganisation bis zu einem Neustart keine gültigen Blockvorlagen erstellen
2. *MITTLERER Schweregrad* – Ein Angreifer konnte die Blockverarbeitung für 10 Minuten zum Stillstand bringen
*Was solltest du tun?*
Wenn du einen Node betreibst, stelle sicher, dass du die AKTUELLE Version verwendest. Update = sicher.
Das ist keine Panikmache. Das ist TRANSPARENZ.
Genau deshalb ist Bitcoin immer noch das vertrauenswürdigste Netzwerk in der Krypto-Welt. 💪
Frage:
Ist diese verspätete Offenlegung GUTE Sicherheit oder KOMMT SIE ZU SPÄT?
Schreib deine Meinung in die Kommentare 👇
#BTC #BitcoinCore #CryptoSecurity
Bitcoin wurde NICHT gehackt.
Aber diese Offenlegung ist GROSS. Lies sie.
Bitcoin Core hat gerade 3 Sicherheitslücken offengelegt – darunter einen Tor-Fehler, der *Tausende Nodes betraf.
Was ist passiert?
Bitcoin Core hat eine Einstellung namens `-whitelist`.
Sie gibt VERTRAUENSWÜRDIGEN Verbindungen zusätzliche Berechtigungen – etwa das Umgehen von Spam-Limits und Datenschutzmaßnahmen.
Der Fehler:
Tor-Verbindungen sehen so aus, als kämen sie von deiner lokalen Tor-Software.
Wenn sich die lokale Tor-IP innerhalb des Whitelist-Bereichs befand, wurde *JEDER Fremde, der sich über Tor verband, als VERTRAUENSWÜRDIG behandelt.*
Ergebnis: Tausende erreichbare Mainnet-Nodes ließen ALLE eingehenden Tor-Verbindungen auf die Whitelist.
Die Fakten, die du kennen musst:
CVE:* CVE-2025-62860
Schweregrad:* Mittel
Coins gestohlen?* NEIN ❌
Wallets gehackt?* NEIN ❌
Aktiven Exploit gefunden?* NEIN ❌
Nodes ohne Whitelist?* NICHT BETROFFEN ✅
*Wurde das Problem bereits behoben?*
JA.
Behoben im *Oktober 2025* – in v30.0, v29.2, v28.3
Die Offenlegung erfolgte am *10. Nov. 2026* – weil Core Details erst veröffentlicht, NACHDEM die letzte betroffene Version ihr Support-Ende erreicht hat. Das ist ihre Sicherheitsrichtlinie.
*2 weitere offengelegte Fehler:*
1. *HOHER Schweregrad* – Ein Mining-Node konnte nach einer Reorganisation bis zu einem Neustart keine gültigen Blockvorlagen erstellen
2. *MITTLERER Schweregrad* – Ein Angreifer konnte die Blockverarbeitung für 10 Minuten zum Stillstand bringen
*Was solltest du tun?*
Wenn du einen Node betreibst, stelle sicher, dass du die AKTUELLE Version verwendest. Update = sicher.
Das ist keine Panikmache. Das ist TRANSPARENZ.
Genau deshalb ist Bitcoin immer noch das vertrauenswürdigste Netzwerk in der Krypto-Welt. 💪
Frage:
Ist diese verspätete Offenlegung GUTE Sicherheit oder KOMMT SIE ZU SPÄT?
Schreib deine Meinung in die Kommentare 👇
#BTC #BitcoinCore #CryptoSecurity