🚨 ĐỪNG NGHĨ STAKING LÀ AN TOÀN CHỈ VÌ BẠN KHÔNG CHIA SẺ SEED PHRASE!
Một sự cố liên quan đến Keplr/Web3Auth đang đặt ra câu hỏi lớn về bảo mật ví crypto và quyền kiểm soát tài sản staking.
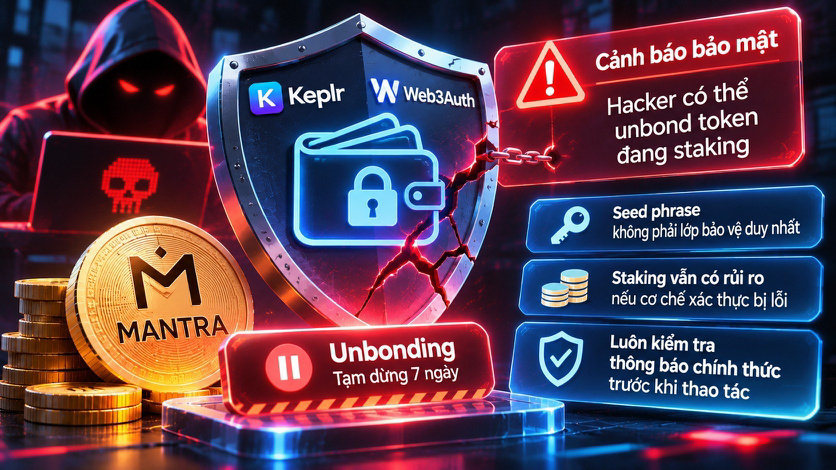
Theo thông tin trong bản research ngày 13/11, lỗ hổng được cho là đã khiến hacker có thể truy cập tài sản thanh khoản và thực hiện unbond token MANTRA mà không cần sự đồng ý của người dùng.
MANTRA đã tạm dừng quá trình unbonding trong 7 ngày. Người dùng được khuyến nghị redelegate trong khoảng thời gian xử lý sự cố theo thông báo của dự án.
Điều đáng chú ý ở đây không chỉ là số tiền bị ảnh hưởng.
Có 3 bài học mà người dùng crypto nên nhìn nhận:
1. Seed phrase không phải lớp bảo vệ duy nhất.
Ví có thể sử dụng social login, OAuth hoặc các cơ chế xác thực bên ngoài. Nếu một mắt xích gặp vấn đề, tài sản vẫn có nguy cơ bị ảnh hưởng.
2. Staking không đồng nghĩa với việc tài sản miễn nhiễm rủi ro.
Tài sản đang staking vẫn phụ thuộc vào cơ chế xác thực, quyền ký giao dịch và quy trình unbonding của hệ thống.
3. Cần phân biệt thông báo chính thức và lời kêu gọi hành động.
Trong sự cố bảo mật, các đường link giả mạo thường xuất hiện để lợi dụng tâm lý hoảng loạn. Hãy kiểm tra thông báo từ kênh chính thức của MANTRA và Keplr trước khi thực hiện bất kỳ thao tác nào.
Điều mình quan tâm nhất sau sự cố này là: chúng ta đang bảo vệ ví bằng seed phrase, nhưng liệu đã hiểu rõ toàn bộ những lớp xác thực đang đứng phía sau ví hay chưa?
Bạn nghĩ đâu mới là rủi ro lớn hơn với người dùng Web3 hiện nay: lỗi smart contract, lỗ hổng ví hay các cơ chế đăng nhập bên thứ ba?
#mantra
#BinancePick
Một sự cố liên quan đến Keplr/Web3Auth đang đặt ra câu hỏi lớn về bảo mật ví crypto và quyền kiểm soát tài sản staking.
Theo thông tin trong bản research ngày 13/11, lỗ hổng được cho là đã khiến hacker có thể truy cập tài sản thanh khoản và thực hiện unbond token MANTRA mà không cần sự đồng ý của người dùng.
MANTRA đã tạm dừng quá trình unbonding trong 7 ngày. Người dùng được khuyến nghị redelegate trong khoảng thời gian xử lý sự cố theo thông báo của dự án.
Điều đáng chú ý ở đây không chỉ là số tiền bị ảnh hưởng.
Có 3 bài học mà người dùng crypto nên nhìn nhận:
1. Seed phrase không phải lớp bảo vệ duy nhất.
Ví có thể sử dụng social login, OAuth hoặc các cơ chế xác thực bên ngoài. Nếu một mắt xích gặp vấn đề, tài sản vẫn có nguy cơ bị ảnh hưởng.
2. Staking không đồng nghĩa với việc tài sản miễn nhiễm rủi ro.
Tài sản đang staking vẫn phụ thuộc vào cơ chế xác thực, quyền ký giao dịch và quy trình unbonding của hệ thống.
3. Cần phân biệt thông báo chính thức và lời kêu gọi hành động.
Trong sự cố bảo mật, các đường link giả mạo thường xuất hiện để lợi dụng tâm lý hoảng loạn. Hãy kiểm tra thông báo từ kênh chính thức của MANTRA và Keplr trước khi thực hiện bất kỳ thao tác nào.
Điều mình quan tâm nhất sau sự cố này là: chúng ta đang bảo vệ ví bằng seed phrase, nhưng liệu đã hiểu rõ toàn bộ những lớp xác thực đang đứng phía sau ví hay chưa?
Bạn nghĩ đâu mới là rủi ro lớn hơn với người dùng Web3 hiện nay: lỗi smart contract, lỗ hổng ví hay các cơ chế đăng nhập bên thứ ba?
#mantra
#BinancePick