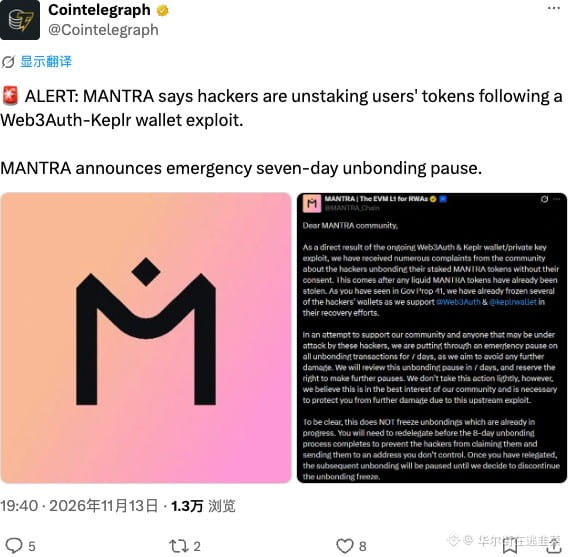
Hacker nutzen eine Schwachstelle in Web3Auth-Keplr aus und ziehen massenhaft Tokens ab. MANTRA kündigt an, die 7-tägige Rücknahmefrist auszusetzen, um den Schaden einzudämmen. Aber das ist keine Pause – damit werden die Nutzer praktisch ausgesperrt. Die Sicherheit on-chain ist völlig aus den Fugen geraten. Das Risiko ist extrem hoch; am besten sollte man die Plattform meiden.
#MANTRA #Web3Security
#MANTRA #Web3Security