


Nordkoreanische Hacker nutzten Konten, die sie früheren Opfern gestohlen hatten, um neue Zielpersonen zu Videoanrufen einzuladen. Dort spielten sie heimlich aufgezeichnete Webcam-Clips von Menschen ab, die diese Zielpersonen kannten.
Die Masche, die das FBI FaceStealer nennt, erbeutete innerhalb von 18 Monaten Kryptowährungen im Wert von mehr als 400 Millionen US-Dollar, teilte das Justizministerium am Donnerstag mit.
Das Ministerium legte die Cloud-Infrastruktur von FaceStealer lahm. Das FBI beschlagnahmte außerdem aufgrund eines bundesweiten Durchsuchungsbeschlusses mehr als 900 Webcam-Videos von Opfern der Masche.
Das US-Justizministerium sagt, ein vorgetäuschter Audiostörfall habe Zielpersonen dazu gebracht, Malware zu installieren
Das Justizministerium erklärte in einer Mitteilung, dass die Gruppen es auf Menschen abgesehen haben, die in den Bereichen Krypto und Web3 arbeiten. Sobald ein Ziel der Besprechung beitritt, zeichnen die Hacker dessen Webcam-Bild auf und spielen vorab aufgenommenes Material eines bekannten Kontakts ab, um vorzutäuschen, ein vertrauter Kollege sei im Gespräch.
Die Hacker erstellen Deepfake-Videos einflussreicher Personen aus den Bereichen Krypto und Web3, die laut Ministerium über „Superintelligenz“ verfügen, und spielen sie dann in denselben Besprechungen ab.
Mitten im Gespräch tritt ein vorgetäuschtes technisches Problem auf, etwa dass das Ziel nicht zu hören sei.
Dann erscheint ein Link oder eine Aufforderung, das Problem zu „beheben“. Dadurch wird unbemerkt Malware installiert.
Sobald der Computer gehackt ist, können die Hacker Kryptowährungen stehlen oder den Zugang des Opfers zu anderen Systemen nutzen. In einigen Fällen erfolgten der Diebstahl und die Übernahme von Konten erst Monate bis über ein Jahr nach dem ursprünglichen Einbruch.
Die Hacker durchforsten auch die Kontaktlisten, sozialen Medien und Messenger-Apps jedes neuen Opfers. Dort gefundene private und berufliche Kontakte werden zu den nächsten Zielen.
„Dabei wird unser Vertrauen in allgegenwärtige Videokonferenzplattformen und wertvolle persönliche Beziehungen ausgenutzt. Wenn Sie sich kein Szenario vorstellen können, in dem Sie darauf hereinfallen könnten, denken Sie nicht kreativ genug.“
Das sagte Patrick Grandy, stellvertretender Leiter des FBI-Außenbüros in Los Angeles.
FaceStealer nimmt Open-Source-Entwickler ins Visier, während das DOJ 1,2 Milliarden Dollar beschlagnahmt
Entwickler von Open-Source-Software geraten zunehmend ins Visier. Die Hacker greifen ihre Geräte und Konten für Code-Repositories an, über die sie verfügen. Laut DOJ scheint dies darauf ausgelegt zu sein, Angriffe auf die Lieferkette zu ermöglichen.
FaceStealer wurde laut Ministerium mit nordkoreanischen Gruppen namens Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff und Stardust Chollima in Verbindung gebracht.
Im Februar berichtete Cryptopolitan, dass UNC1069 das Telegram-Konto eines Krypto-Managers gekapert hatte, um ein Ziel in einen gefälschten Zoom-Anruf zu locken. Die Angreifer täuschten anschließend Audioprobleme vor und ließen das Opfer Befehle zur Fehlerbehebung ausführen.
Das FBI veröffentlichte einen Bericht über die Funktionsweise der Masche, einschließlich Schutzmaßnahmen und Ratschlägen für Opfer. Außerdem richtete es eine FaceStealer-Website als Informationsplattform ein.
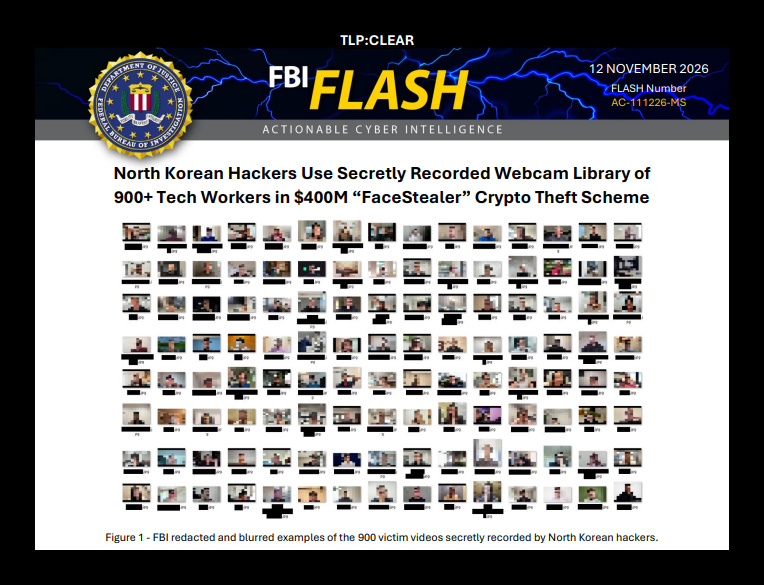 Unkenntlich gemachte und verschwommene Beispiele der 900 Webcam-Videos von Opfern aus dem FLASH-Bericht des FBI, der am 12. November 2026 auf IC3 veröffentlicht wurde.
Das DOJ verband die Beschlagnahmung von FaceStealer mit einer weiteren Maßnahme. Es erhielt die gerichtliche Genehmigung, mehr als 1,2 Milliarden Dollar zu beschlagnahmen oder einzufrieren, die von Binance gestohlen worden waren. Dies ist Teil von mehr als 2,7 Milliarden Dollar, die bislang eingefroren wurden.
Das Ministerium machte nordkoreanische Militärhacker, die es TraderTraitor nennt, dafür verantwortlich, rund um den 29. Oktober mehr als 6 Milliarden Dollar von der Börse abgeschöpft zu haben. Nordkorea hat jede Beteiligung bestritten.
„Die Regierung Nordkoreas finanziert ihr Schurkenregime und ihr illegales Waffenprogramm durch den Diebstahl von Kryptowährungen“, sagte M. Scott Proctor, Erster Stellvertretender Beigeordneter des Generalstaatsanwalts für nationale Sicherheit.
TraderTraitor wäscht die Binance-Gelder weiterhin über Krypto-Bridges, Mixer und Börsen. Die Bemühungen, sie zurückzuverfolgen, einzufrieren, zu beschlagnahmen und einzuziehen, dauern an.
Die klügsten Köpfe der Kryptobranche lesen bereits unseren Newsletter. Möchten Sie dazugehören? Machen Sie mit.