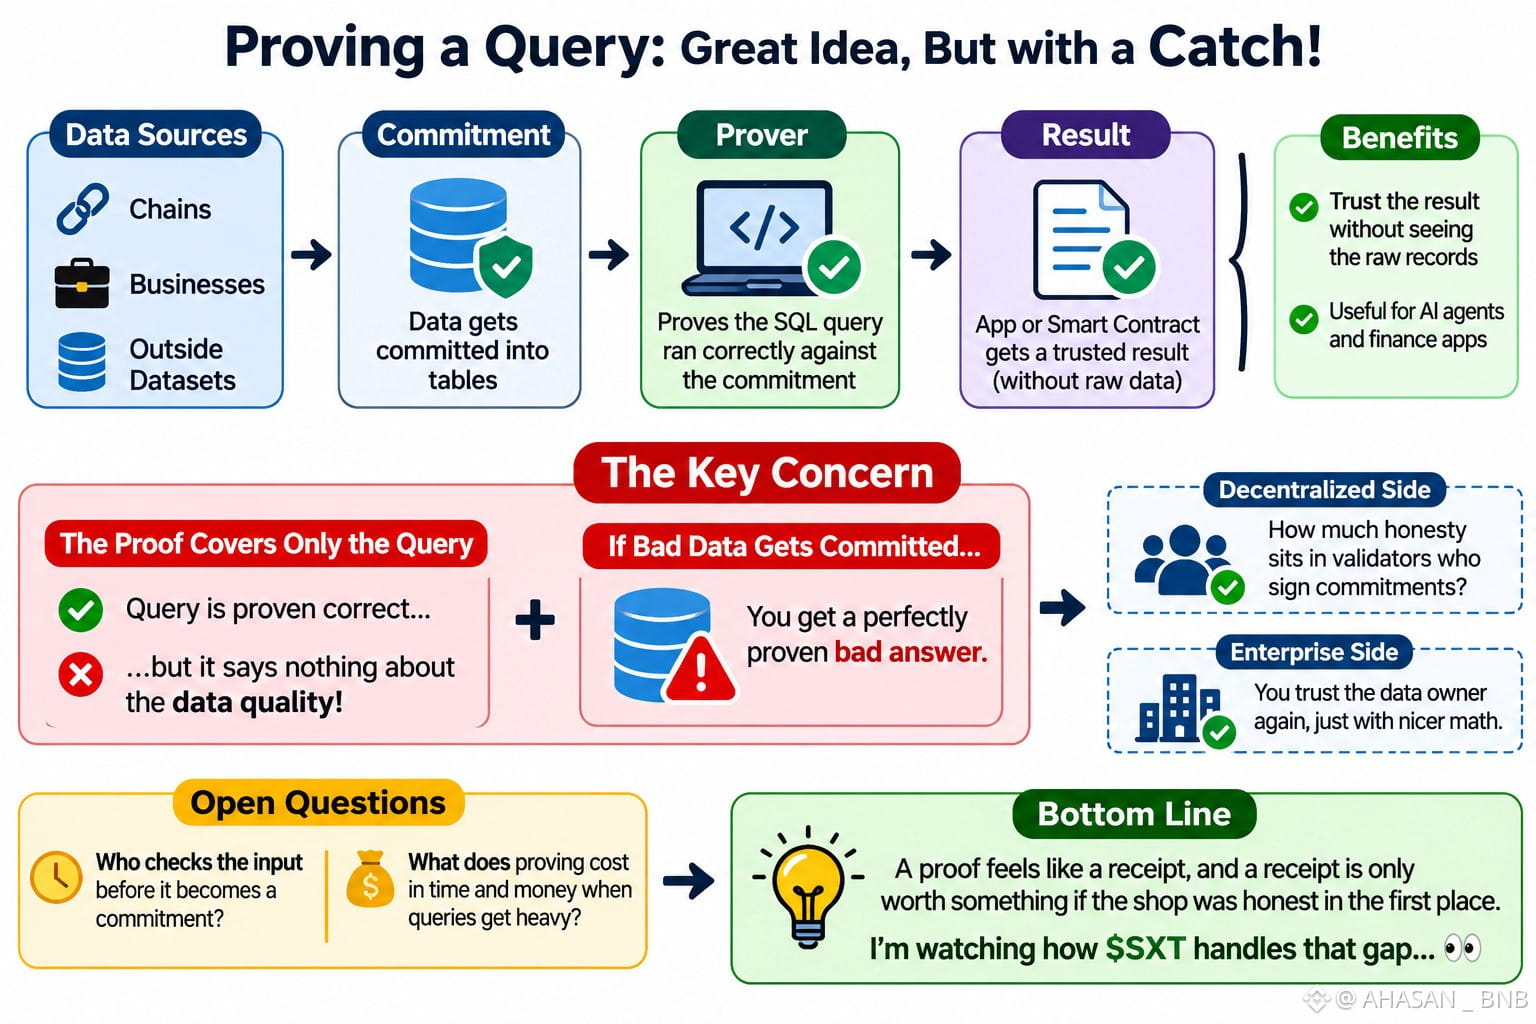
Ein Lehrer sagte mir einmal, dass eine richtige Antwort auf die falsche Frage immer noch eine falsche Antwort ist, und aus irgendeinem Grund kam mir dieser Satz wieder in den Sinn, als ich las, wie Space and Time funktioniert. Die Idee ist einfach genug. Daten aus Blockchains, Unternehmen oder externen Datensätzen werden in Tabellen festgeschrieben, und ein Prover weist nach, dass die SQL-Abfrage korrekt auf diese Commitments angewendet wurde. So kann eine App oder ein Smart Contract dem Ergebnis vertrauen, ohne jemals die Rohdaten zu sehen. Ehrlich gesagt ist dieser Teil clever, besonders für KI-Agenten und Finanz-Apps, die ihre Daten nicht einfach herausgeben können 👏 Aber eines lässt mich nicht los ... Der Beweis deckt nur die Abfrage ab, nicht die zugrunde liegenden Daten. Werden fehlerhafte Daten festgeschrieben, erhält man eine perfekt bewiesene falsche Antwort. Auf der dezentralen Seite signieren Validatoren diese Commitments, daher würde ich gerne wissen, wie viel Vertrauen in ihre Ehrlichkeit man bei diesem Schritt wirklich haben kann. Auf der Unternehmensseite ist es noch heikler, denn das Unternehmen erzeugt seine eigenen lokalen Commitments. Damit vertraut man erneut dem Dateneigentümer, nur mit eleganterer Mathematik. Wer prüft also die Eingaben, bevor sie zu einem Commitment werden? Und wie viel Zeit und Geld kostet der Nachweis, wenn die Abfragen umfangreich werden? Ich sage nicht, dass dadurch irgendetwas kaputtgeht. Den Rechenvorgang nachzuweisen ist ein echter Fortschritt, und viele Projekte lassen sogar das aus. Trotzdem fühlt sich ein Beweis für mich wie ein Kassenbon an, und ein Kassenbon ist nur etwas wert, wenn der Laden von Anfang an ehrlich war. Ich beobachte, wie $SXT mit dieser Lücke umgeht ...👀
@SpaceandTime #sxt
$AGT $MAGMA
@SpaceandTime #sxt
$AGT $MAGMA