35.000 Apps sind völlig ungeschützt – diese Lektion in Sachen Sicherheit war ziemlich teuer.
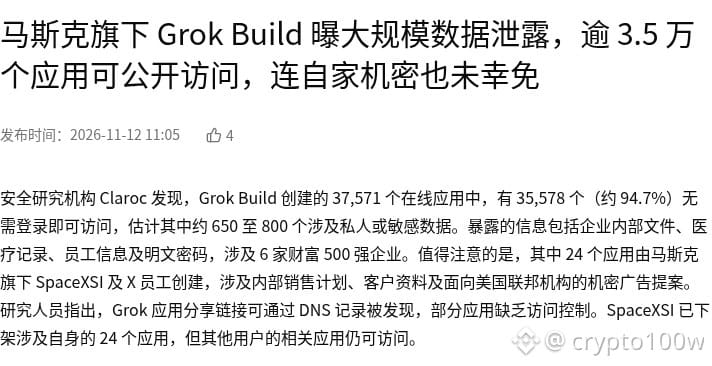
Die Sicherheitsforschungsorganisation Claroc hat offengelegt, dass von den 37.571 Online-Apps, die mit Grok Build erstellt wurden, 35.578 (etwa 94,7 %) ohne Anmeldung direkt zugänglich waren. Schätzungsweise 650 bis 800 davon legten private oder sensible Daten offen – selbst die Schlüssel von xAI waren nicht verschont. Das Kernproblem liegt nicht in den Fähigkeiten, sondern darin, dass Apps standardmäßig ohne Authentifizierung auskommen und Schlüssel sowie Konfigurationen ungeschützt offenliegen.
Für den Kryptomarkt ist dies eine Sicherheitswarnung, die sich gegen das Narrativ richtet: Während Apps in großem Maßstab eingeführt werden, werden Berechtigungen und Datengrenzen vernachlässigt. Kurzfristig belastet das die Stimmung rund um die betroffenen Konzepte. Gleichzeitig stützt es die Nachfrage nach Bereichen wie Datensicherheit, Datenschutz und Verifizierung. Insgesamt gehen die Einschätzungen auseinander. Grok Build selbst hat keinen Token; das Engagement zeigt sich vor allem über die Stimmungsschwankungen bei Proxy- und Rechenleistungstoken wie $TAO und $FET .
Beobachtungspunkt 1: Kommt es in der Folge zu tatsächlichen Kapitalabflüssen und zu Stellungnahmen der Projekte, die ihre Systeme selbst überprüfen? Beobachtungspunkt 2: Sollten bei ähnlichen Apps weiterhin Probleme mit fehlender Authentifizierung bekannt werden, dürfte die Bewertung des Sektors stärker unter den Vertrauenskosten leiden als unter dem Narrativ selbst.
Was ist Ihnen wichtiger: Kapitalflüsse oder die Stellungnahmen der Projekte zu ihren eigenen Überprüfungen?
Quelle: Wu Shuo
Bild 1: Über 35.000 Apps von Grok Build sind ohne Authentifizierung öffentlich zugänglich – ein neuer Weckruf für die App-Sicherheit · Screenshot der Quellseite
Bildquelle: https://www.wublock123.com/news/grok-build-data-breach-35k-apps-exposed-sensitive-secrets-71798
Die Sicherheitsforschungsorganisation Claroc hat offengelegt, dass von den 37.571 Online-Apps, die mit Grok Build erstellt wurden, 35.578 (etwa 94,7 %) ohne Anmeldung direkt zugänglich waren. Schätzungsweise 650 bis 800 davon legten private oder sensible Daten offen – selbst die Schlüssel von xAI waren nicht verschont. Das Kernproblem liegt nicht in den Fähigkeiten, sondern darin, dass Apps standardmäßig ohne Authentifizierung auskommen und Schlüssel sowie Konfigurationen ungeschützt offenliegen.
Für den Kryptomarkt ist dies eine Sicherheitswarnung, die sich gegen das Narrativ richtet: Während Apps in großem Maßstab eingeführt werden, werden Berechtigungen und Datengrenzen vernachlässigt. Kurzfristig belastet das die Stimmung rund um die betroffenen Konzepte. Gleichzeitig stützt es die Nachfrage nach Bereichen wie Datensicherheit, Datenschutz und Verifizierung. Insgesamt gehen die Einschätzungen auseinander. Grok Build selbst hat keinen Token; das Engagement zeigt sich vor allem über die Stimmungsschwankungen bei Proxy- und Rechenleistungstoken wie $TAO und $FET .
Beobachtungspunkt 1: Kommt es in der Folge zu tatsächlichen Kapitalabflüssen und zu Stellungnahmen der Projekte, die ihre Systeme selbst überprüfen? Beobachtungspunkt 2: Sollten bei ähnlichen Apps weiterhin Probleme mit fehlender Authentifizierung bekannt werden, dürfte die Bewertung des Sektors stärker unter den Vertrauenskosten leiden als unter dem Narrativ selbst.
Was ist Ihnen wichtiger: Kapitalflüsse oder die Stellungnahmen der Projekte zu ihren eigenen Überprüfungen?
Quelle: Wu Shuo
Bild 1: Über 35.000 Apps von Grok Build sind ohne Authentifizierung öffentlich zugänglich – ein neuer Weckruf für die App-Sicherheit · Screenshot der Quellseite
Bildquelle: https://www.wublock123.com/news/grok-build-data-breach-35k-apps-exposed-sensitive-secrets-71798