Scroll 主网证明验证器留了个能伪造状态根的洞,11月10日已换新。
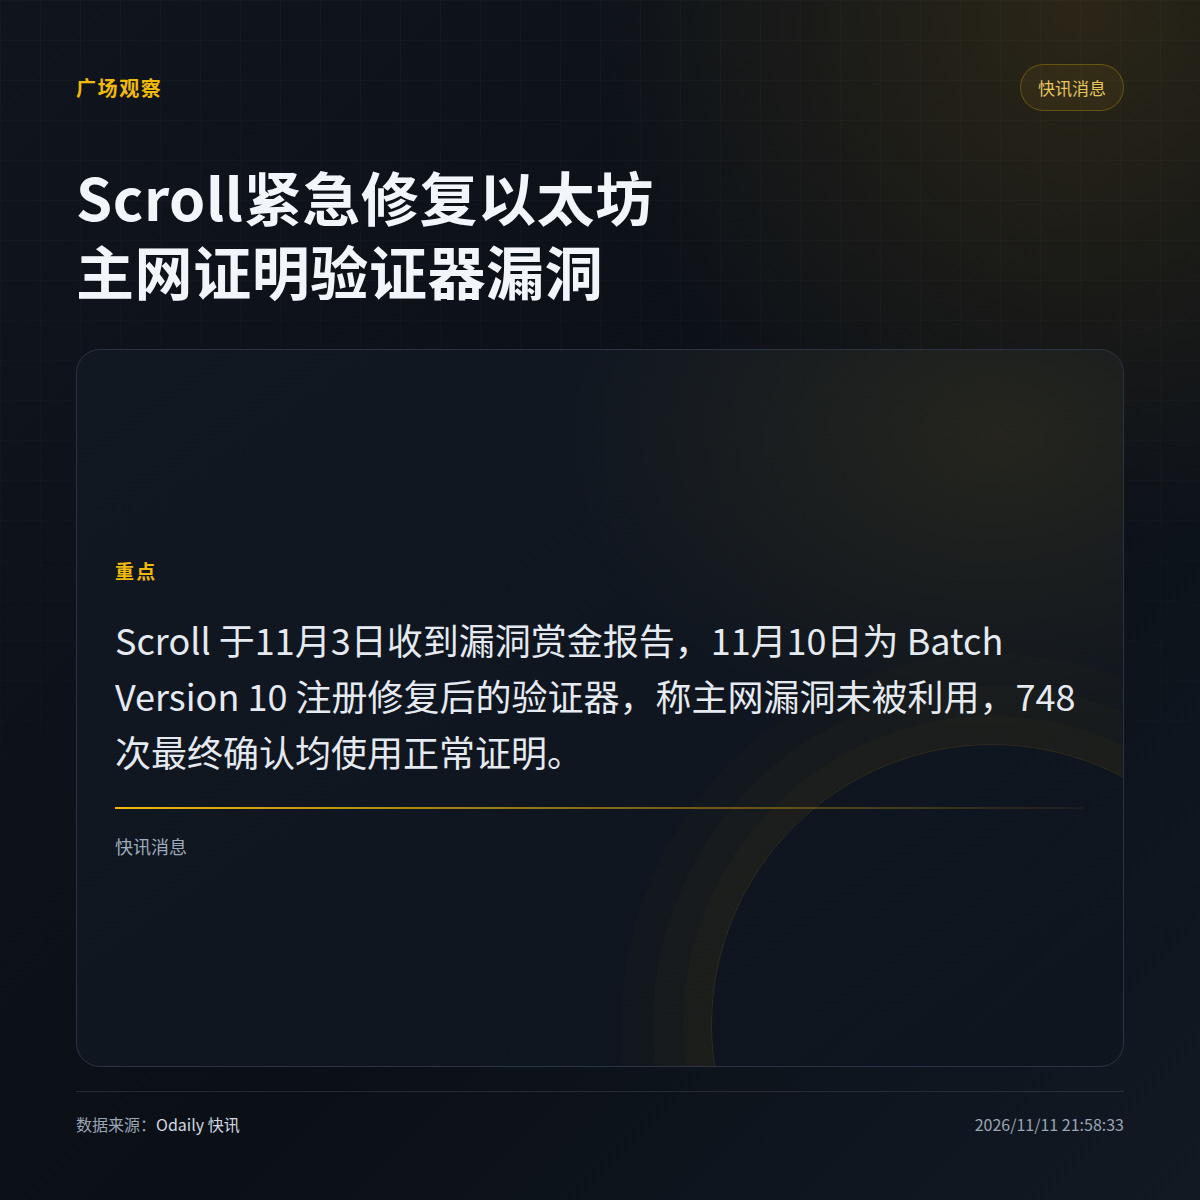
据 Odaily 快讯,Scroll 在11月3日收到漏洞赏金报告,指出部署在以太坊主网的 Bundle 证明验证器存在问题,随后于11月10日为 Batch Version 10 注册了修复后的验证器。该漏洞理论上可让旧的有效证明被用于新的公开输入,从而最终确认任意状态根和提款根。
· 利用前提有两个:拿到许可制证明者角色,或强制批次模式已启用;Scroll 称强制模式从未启用。
· 漏洞存在期间 748 次最终确认均使用正常证明完成,此前版本验证器不受影响,Scroll 确认漏洞未被利用。
748 次最终确认全部正常,你觉得这类漏洞的核心风险在证明者权限还是批次模式?
据 Odaily 快讯,Scroll 在11月3日收到漏洞赏金报告,指出部署在以太坊主网的 Bundle 证明验证器存在问题,随后于11月10日为 Batch Version 10 注册了修复后的验证器。该漏洞理论上可让旧的有效证明被用于新的公开输入,从而最终确认任意状态根和提款根。
· 利用前提有两个:拿到许可制证明者角色,或强制批次模式已启用;Scroll 称强制模式从未启用。
· 漏洞存在期间 748 次最终确认均使用正常证明完成,此前版本验证器不受影响,Scroll 确认漏洞未被利用。
748 次最终确认全部正常,你觉得这类漏洞的核心风险在证明者权限还是批次模式?