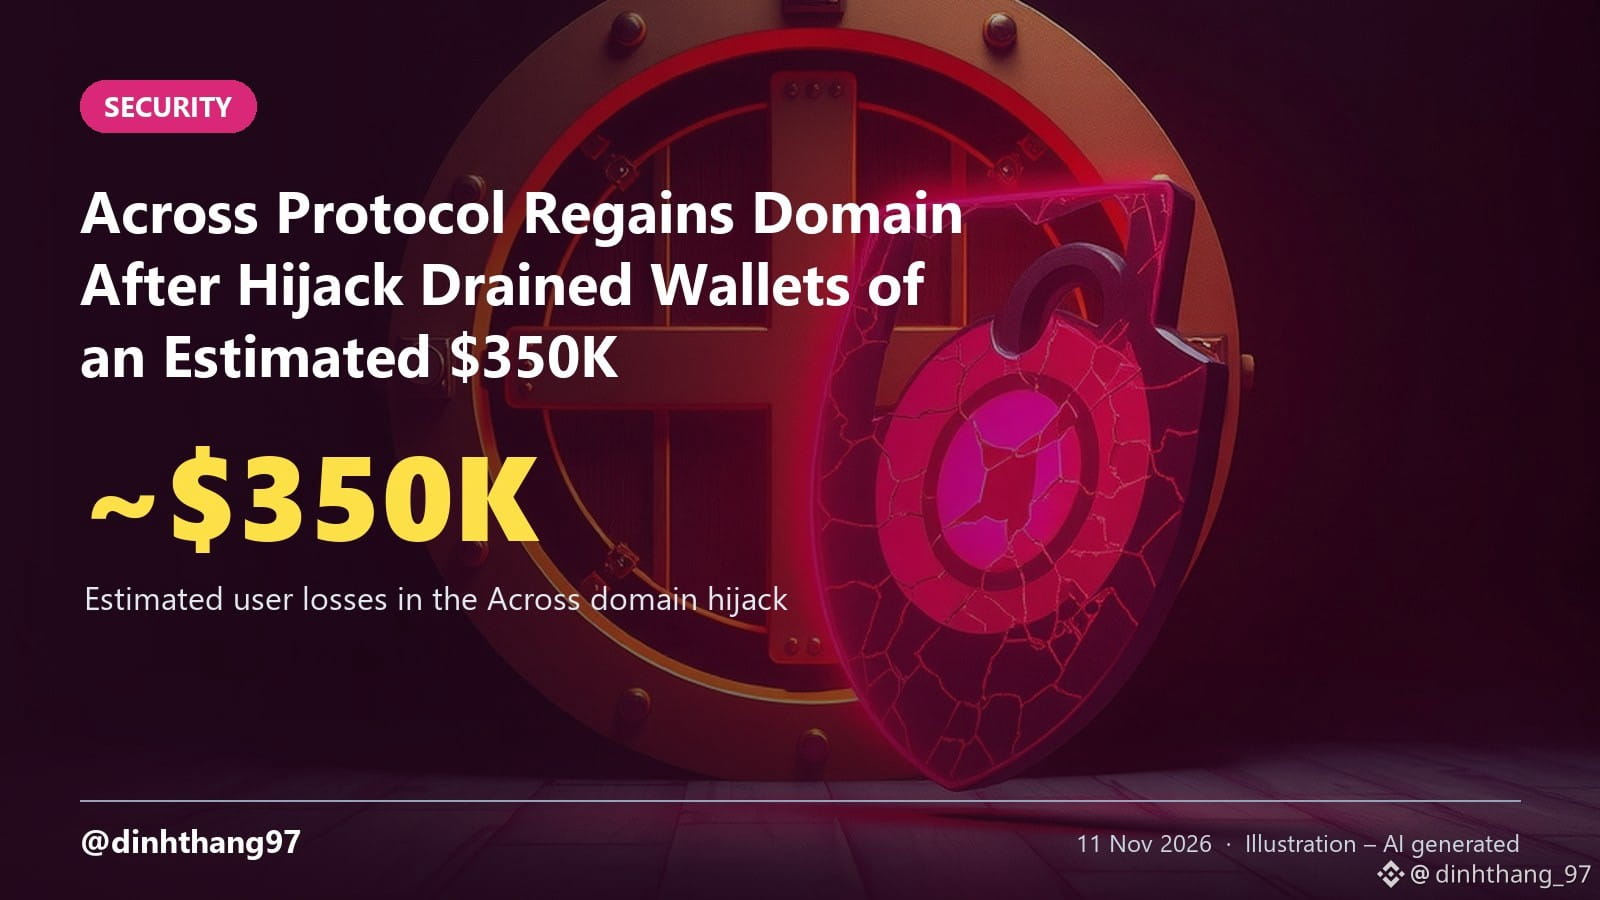

Across Protocol erhält Domain zurück, nachdem bei einem Hijacking Wallets um schätzungsweise 350.000 $ erleichtert wurden
• Angreifer kaperten die Domain am 10. November durch Social Engineering beim Registrar
• Besucher wurden auf eine Phishing-Website geleitet, die sie dazu brachte, Token-Freigaben zu erteilen
• GoPlus schätzt den Verlust auf etwa 350.000 $; Across zufolge werden betroffene Nutzer vollständig entschädigt
Nicht die Smart Contracts waren die Schwachstelle, sondern die Domain. Das ist eine Erinnerung daran, vor dem Erteilen jeder Freigabe genau hinzusehen – ganz gleich, wie die URL aussieht.
Keine Finanzberatung. Recherchiert selbst.
• Angreifer kaperten die Domain am 10. November durch Social Engineering beim Registrar
• Besucher wurden auf eine Phishing-Website geleitet, die sie dazu brachte, Token-Freigaben zu erteilen
• GoPlus schätzt den Verlust auf etwa 350.000 $; Across zufolge werden betroffene Nutzer vollständig entschädigt
Nicht die Smart Contracts waren die Schwachstelle, sondern die Domain. Das ist eine Erinnerung daran, vor dem Erteilen jeder Freigabe genau hinzusehen – ganz gleich, wie die URL aussieht.
Keine Finanzberatung. Recherchiert selbst.