iPhone-Nutzer, nicht gleich weiterscrollen: Binance hat gerade gewarnt – die Wiederherstellungsphrase in deinem Wallet könnte von einer anderen App auf deinem Handy ausspioniert werden.
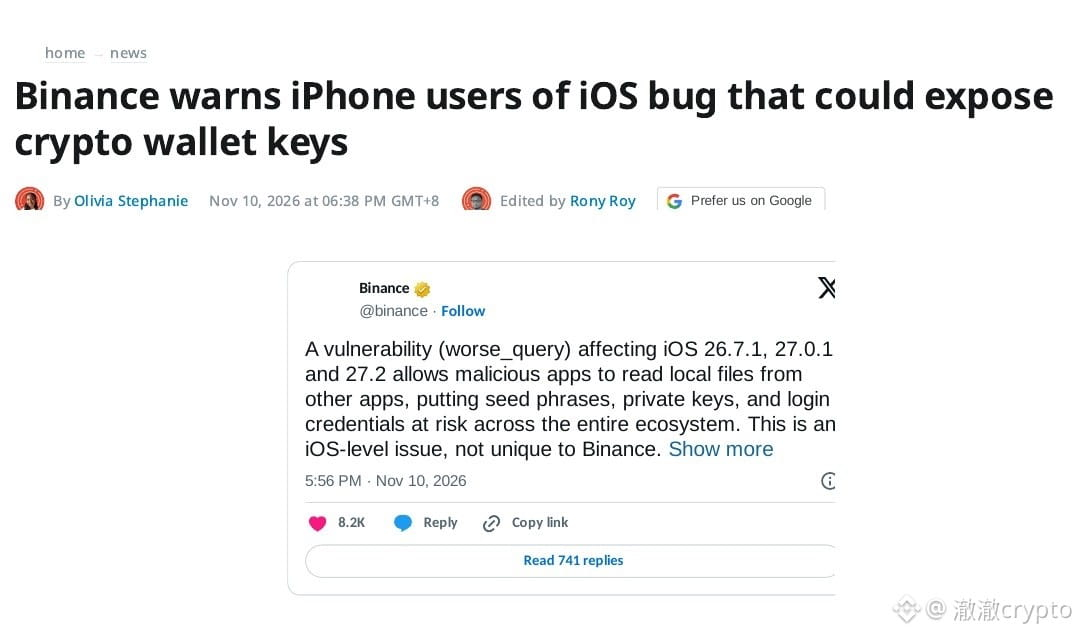
Was bekannt ist: Binance veröffentlichte am 10. November auf X eine Sicherheitswarnung: Die iOS-Sicherheitslücke worse_query betrifft die Versionen 26.7.1, 27.0.1 und 27.2. Eine bösartige App kann lokale Dateien anderer Apps lesen – Wiederherstellungsphrasen, private Schlüssel und Anmeldedaten könnten abgegriffen werden.
Die Sicherheitslücke wurde bereits am 8. November vom Forscher forcequitOS auf GitHub veröffentlicht. Es handelt sich um einen Sandbox-Ausbruch, nicht um einen Jailbreak. Apple veröffentlichte am 9. November die Versionen 27.2.1 und 26.7.3. In den Sicherheitshinweisen wird worse_query nicht erwähnt, daher kann niemand mit Sicherheit sagen, ob die Lücke behoben wurde.
Bislang gibt es keinen bestätigten Fall, bei dem jemand dadurch bestohlen wurde – das bestätigte ein Binance-Sprecher persönlich.
Meine Einschätzung: Beunruhigend, aber kein Grund zur Panik. Du hast es selbst in der Hand: Betroffen sind nur Leute, die Apps aus unbekannten Quellen installieren. Es gibt derzeit keine Belege dafür, dass Apps aus offiziellen Quellen gefährdet sind.
Was ich tun würde: Alle per Sideloading installierten und manuell signierten IPA-Dateien löschen; iOS und alle Apps auf die neuesten Versionen aktualisieren. Bei Verdacht auf einen Angriff ein sauberes Gerät verwenden, ein neues Wallet erstellen, die Vermögenswerte übertragen und die Anmeldesitzungen zurücksetzen. Apple hat bestätigt, dass die Lücke mit Version 27.2.1 geschlossen wurde – damit ist diese Einschätzung hinfällig.
Zum Zeitpunkt der Veröffentlichung lag BTC bei 73.298 US-Dollar, ein Minus von 1,89 % in 24 Stunden.
Hast du aktuell Sideloading-Apps auf deinem Handy? Ja oder nein?
$BTC $ETH $SOL
#币安 #iOS-Sicherheit
Was bekannt ist: Binance veröffentlichte am 10. November auf X eine Sicherheitswarnung: Die iOS-Sicherheitslücke worse_query betrifft die Versionen 26.7.1, 27.0.1 und 27.2. Eine bösartige App kann lokale Dateien anderer Apps lesen – Wiederherstellungsphrasen, private Schlüssel und Anmeldedaten könnten abgegriffen werden.
Die Sicherheitslücke wurde bereits am 8. November vom Forscher forcequitOS auf GitHub veröffentlicht. Es handelt sich um einen Sandbox-Ausbruch, nicht um einen Jailbreak. Apple veröffentlichte am 9. November die Versionen 27.2.1 und 26.7.3. In den Sicherheitshinweisen wird worse_query nicht erwähnt, daher kann niemand mit Sicherheit sagen, ob die Lücke behoben wurde.
Bislang gibt es keinen bestätigten Fall, bei dem jemand dadurch bestohlen wurde – das bestätigte ein Binance-Sprecher persönlich.
Meine Einschätzung: Beunruhigend, aber kein Grund zur Panik. Du hast es selbst in der Hand: Betroffen sind nur Leute, die Apps aus unbekannten Quellen installieren. Es gibt derzeit keine Belege dafür, dass Apps aus offiziellen Quellen gefährdet sind.
Was ich tun würde: Alle per Sideloading installierten und manuell signierten IPA-Dateien löschen; iOS und alle Apps auf die neuesten Versionen aktualisieren. Bei Verdacht auf einen Angriff ein sauberes Gerät verwenden, ein neues Wallet erstellen, die Vermögenswerte übertragen und die Anmeldesitzungen zurücksetzen. Apple hat bestätigt, dass die Lücke mit Version 27.2.1 geschlossen wurde – damit ist diese Einschätzung hinfällig.
Zum Zeitpunkt der Veröffentlichung lag BTC bei 73.298 US-Dollar, ein Minus von 1,89 % in 24 Stunden.
Hast du aktuell Sideloading-Apps auf deinem Handy? Ja oder nein?
$BTC $ETH $SOL
#币安 #iOS-Sicherheit