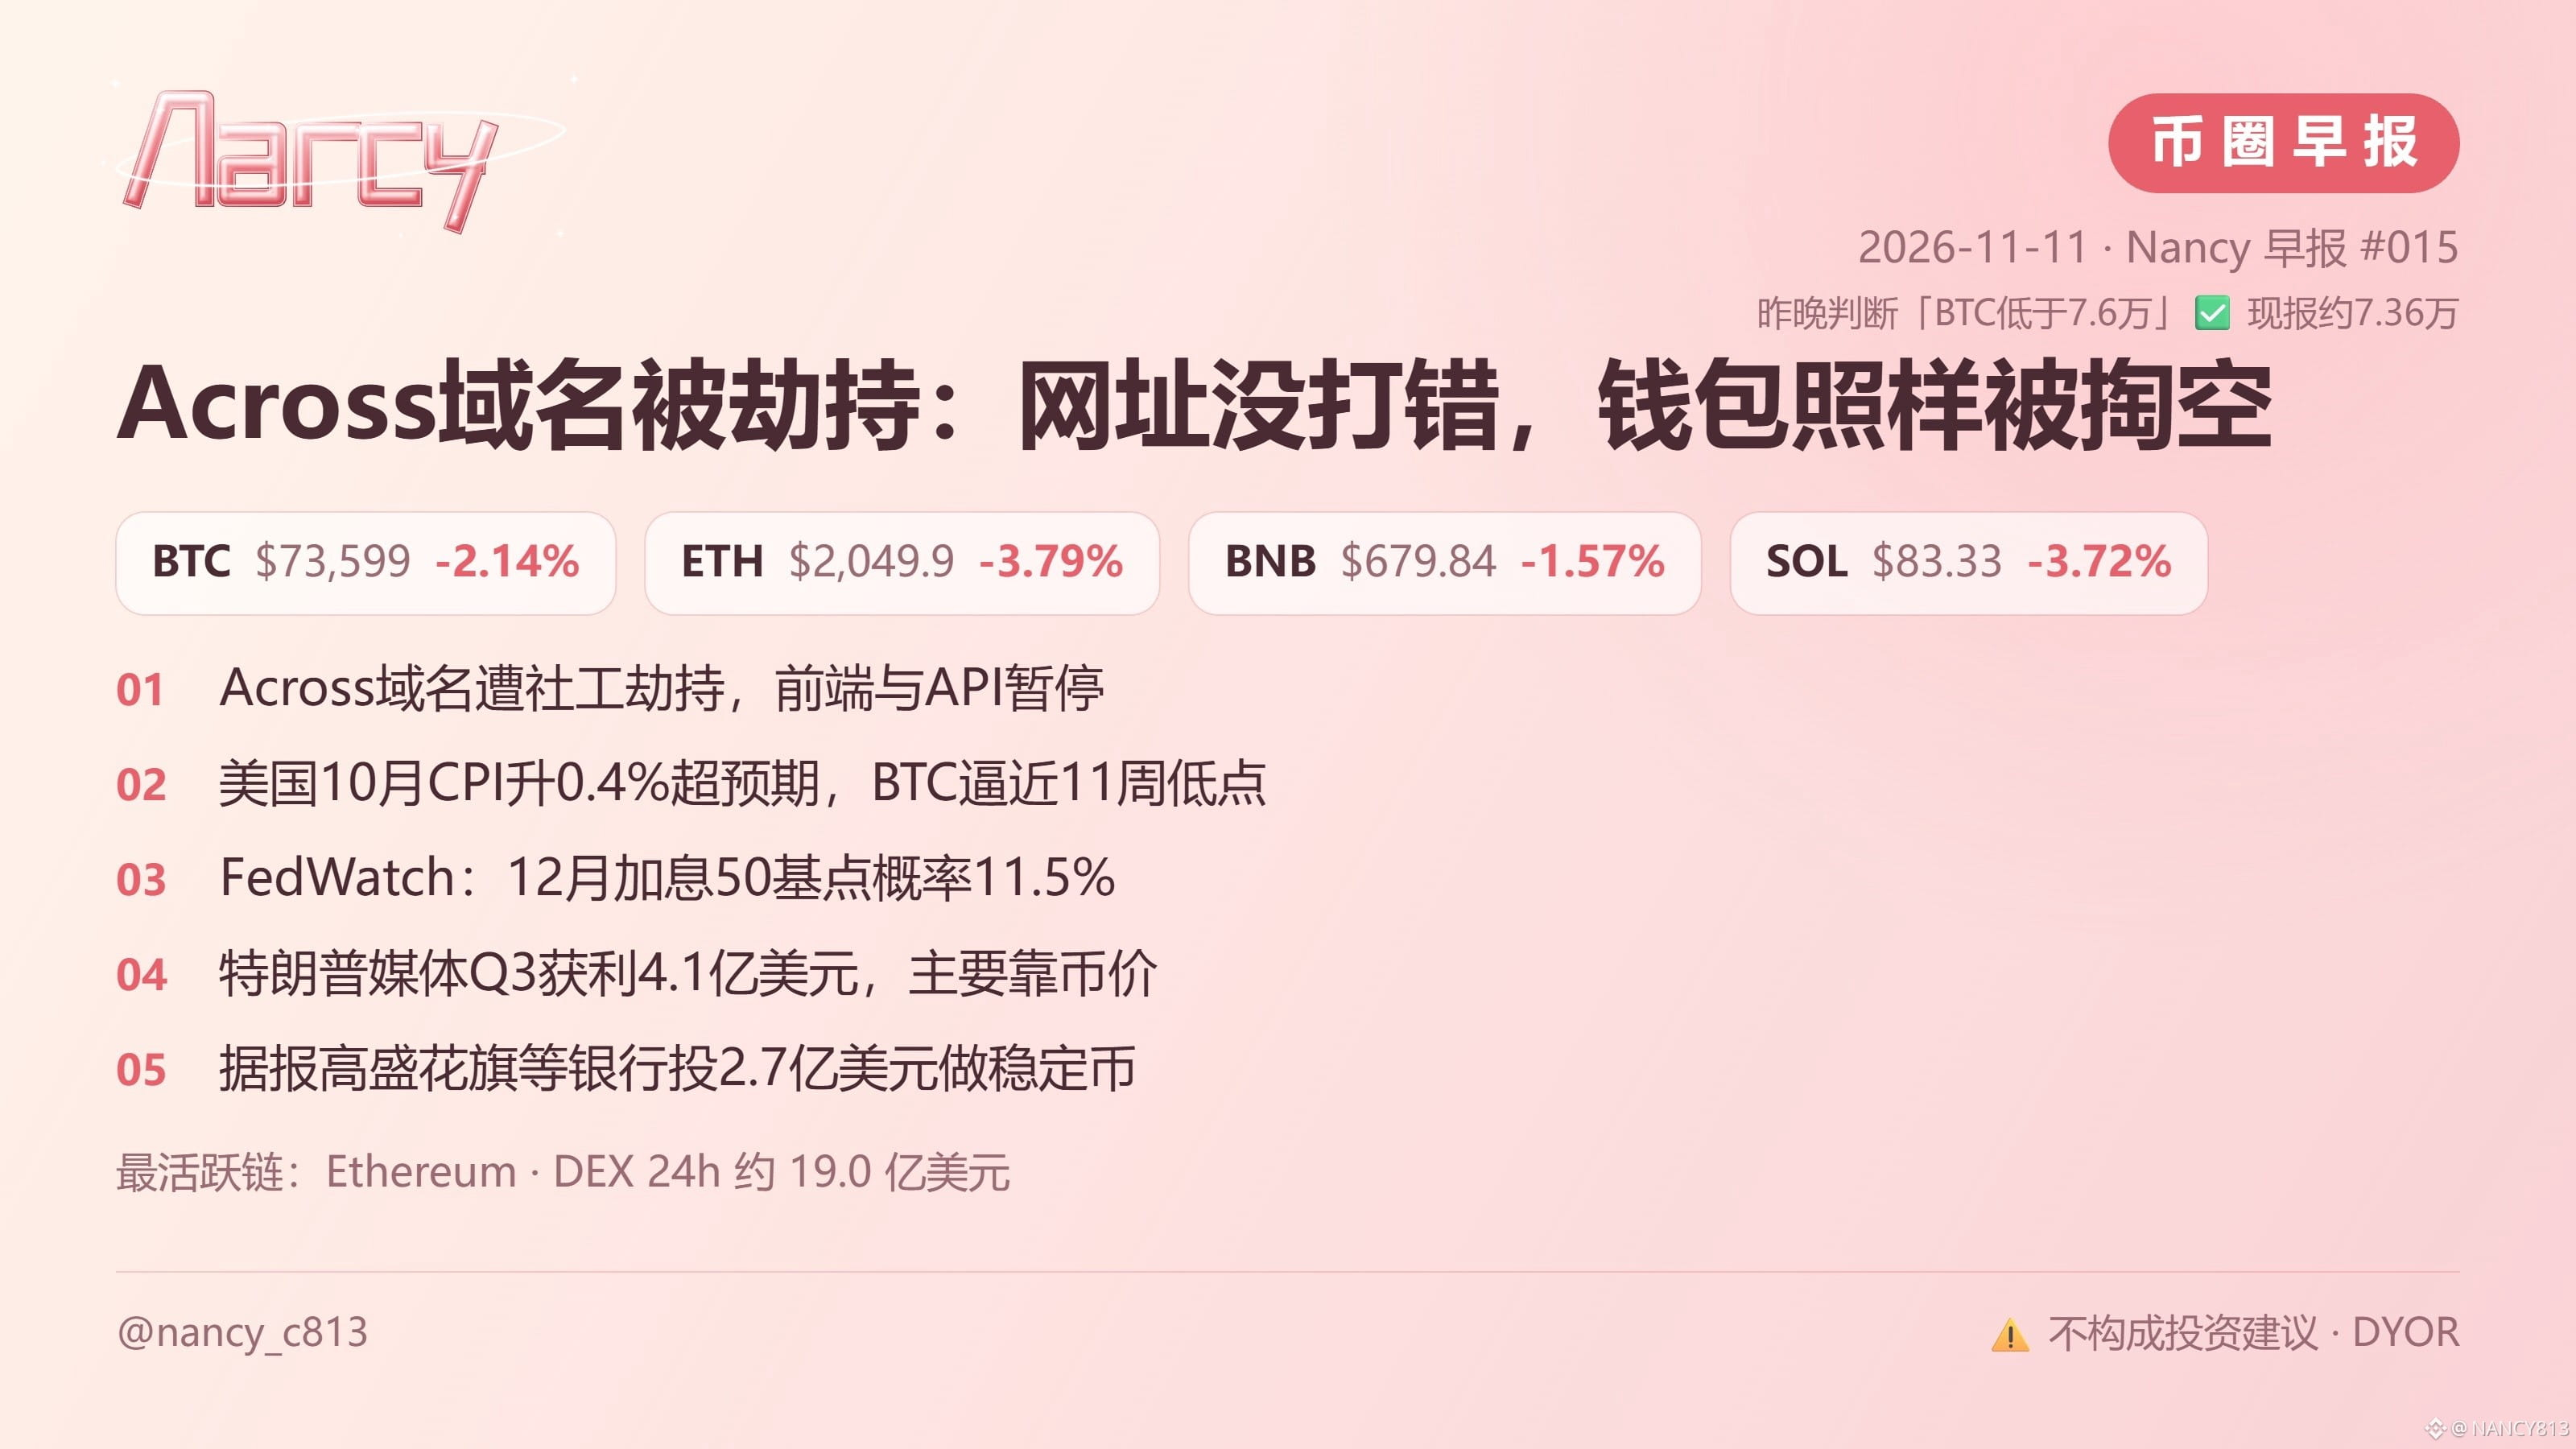
Wenn du heute Nacht über die offizielle Across-Website eine Cross-Chain-Transaktion durchgeführt hast, solltest du morgens als Erstes nicht die Kurse checken, sondern die Berechtigungen deiner Wallet überprüfen. Gegen 2:45 Uhr taipehischer Zeit wurde die offizielle Domain dieser Cross-Chain-Bridge gekapert und auf eine Phishing-Website umgeleitet – für Nutzer änderte sich an der angezeigten URL kein einziges Zeichen. Derzeit verarbeitet $BTC noch die höher als erwartet ausgefallenen US-CPI-Daten und pendelt um die 73.600 US-Dollar.
【1. Was ist passiert?】
Laut einer Mitteilung von Across auf X führten die Angreifer einen Social-Engineering-Angriff auf den Domain-Registrar Namecheap durch und erlangten die Kontrolle über die offizielle Domain. Das Team erklärte, es habe innerhalb von 15 Minuten eine Warnung erhalten und damit begonnen, die Website abzuschalten. Anschließend kennzeichnete SEAL911 die Domain als Phishing-Website, und Cloudflare entfernte ihre DNS-Einträge. Die gefälschte Website ist inzwischen nicht mehr erreichbar. Da Namecheap noch nicht reagiert hat, bleiben das Frontend und die API von Across abgeschaltet, bis die Sicherheit der Domain bestätigt ist.
【2. Wer könnte betroffen sein?】
Laut offiziellen Angaben könnten einige Nutzer betroffen sein, die die Website aufgerufen hatten, bevor Cloudflare sie vollständig sperrte. Nutzer von Drittanbieter-Integrationen und der API seien nicht betroffen. Laut von Cointelegraph zusammengestellten Nutzerberichten verlor eine Person angeblich rund 9.000 US-Dollar in $USDC. Eine andere Person gab an, dass ihr auf der Plasma-Chain in sieben Transaktionen 7.053 USDT0 abgezogen wurden. Das Medium erklärte, diese Angaben nicht unabhängig überprüft zu haben. Across hat bislang keine Gesamtschadenssumme veröffentlicht.
【3. Was du jetzt tun kannst】
Öffne zunächst nicht die Across-Website, verbinde deine Wallet nicht und signiere keine Transaktionen oder Berechtigungen. Warte auf eine offizielle Mitteilung zur Wiederherstellung. Überprüfe dann mit einem Berechtigungsverwaltungstool, welche Freigaben deine Wallet für unbekannte Smart Contracts erteilt hat, und widerrufe verdächtige Berechtigungen. Das empfiehlt Across selbst. Wenn du bereits einen Verlust erlitten hast, sichere deine Transaktionsdaten und übermittle sie dem Team. Across erklärte, alle betroffenen Nutzer würden entschädigt. Ich selbst schaue mir vor dem Signieren immer genau an, welche Berechtigungen ich erteile – auch bei Websites, die ich gut kenne.
Wie viele längst vergessene Berechtigungen sind in deiner Wallet noch aktiv?
Weitere wichtige Meldungen des Tages findest du im Bild 👆
⚠️ Keine Anlageberatung · DYOR
#Across #Phishing-Website #CPIhöheralserwartet #Krypto-Morgenbrief
Dieser Beitrag wird von AVE gesponsert
https://share.ave.ai?lang=en&code=nancy.c0813
【1. Was ist passiert?】
Laut einer Mitteilung von Across auf X führten die Angreifer einen Social-Engineering-Angriff auf den Domain-Registrar Namecheap durch und erlangten die Kontrolle über die offizielle Domain. Das Team erklärte, es habe innerhalb von 15 Minuten eine Warnung erhalten und damit begonnen, die Website abzuschalten. Anschließend kennzeichnete SEAL911 die Domain als Phishing-Website, und Cloudflare entfernte ihre DNS-Einträge. Die gefälschte Website ist inzwischen nicht mehr erreichbar. Da Namecheap noch nicht reagiert hat, bleiben das Frontend und die API von Across abgeschaltet, bis die Sicherheit der Domain bestätigt ist.
【2. Wer könnte betroffen sein?】
Laut offiziellen Angaben könnten einige Nutzer betroffen sein, die die Website aufgerufen hatten, bevor Cloudflare sie vollständig sperrte. Nutzer von Drittanbieter-Integrationen und der API seien nicht betroffen. Laut von Cointelegraph zusammengestellten Nutzerberichten verlor eine Person angeblich rund 9.000 US-Dollar in $USDC. Eine andere Person gab an, dass ihr auf der Plasma-Chain in sieben Transaktionen 7.053 USDT0 abgezogen wurden. Das Medium erklärte, diese Angaben nicht unabhängig überprüft zu haben. Across hat bislang keine Gesamtschadenssumme veröffentlicht.
【3. Was du jetzt tun kannst】
Öffne zunächst nicht die Across-Website, verbinde deine Wallet nicht und signiere keine Transaktionen oder Berechtigungen. Warte auf eine offizielle Mitteilung zur Wiederherstellung. Überprüfe dann mit einem Berechtigungsverwaltungstool, welche Freigaben deine Wallet für unbekannte Smart Contracts erteilt hat, und widerrufe verdächtige Berechtigungen. Das empfiehlt Across selbst. Wenn du bereits einen Verlust erlitten hast, sichere deine Transaktionsdaten und übermittle sie dem Team. Across erklärte, alle betroffenen Nutzer würden entschädigt. Ich selbst schaue mir vor dem Signieren immer genau an, welche Berechtigungen ich erteile – auch bei Websites, die ich gut kenne.
Wie viele längst vergessene Berechtigungen sind in deiner Wallet noch aktiv?
Weitere wichtige Meldungen des Tages findest du im Bild 👆
⚠️ Keine Anlageberatung · DYOR
#Across #Phishing-Website #CPIhöheralserwartet #Krypto-Morgenbrief
Dieser Beitrag wird von AVE gesponsert
https://share.ave.ai?lang=en&code=nancy.c0813