Die öffentliche Blockchain Initia, die interoperable Rollups ermöglicht, hat den Betrieb erneut eingestellt. Das Team veröffentlichte am 10. November auf X ein Update zu den Untersuchungsergebnissen und erklärte, dass diesmal keine Schwachstelle in einem Smart Contract ausgenutzt wurde, sondern ein Cloud-Schlüssel offengelegt und anschließend zum Fälschen kettenübergreifender Auszahlungen verwendet wurde.
Ein paar Punkte im Überblick:
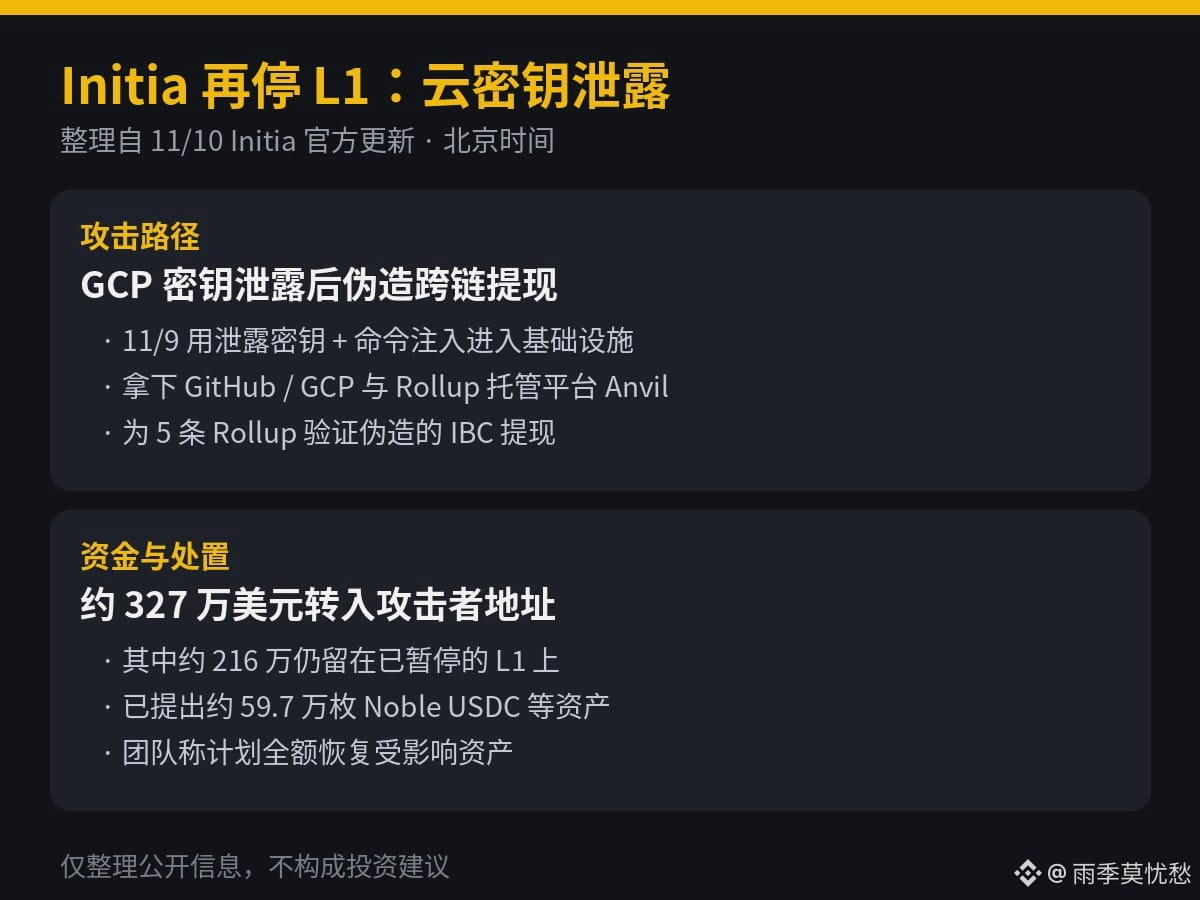
1. Laut dem offiziellen Update von Initia (wiedergegeben von PANews, ChainCatcher und 深潮 am 10.–11. November) wurde L1 am 10. November um 14:18 Uhr Pekinger Zeit (06:18 UTC) in Abstimmung mit den Validatoren angehalten. Das Team erklärte, der Angreifer habe am 9. November mithilfe eines GCP-Schlüssels, der zur Konfiguration privater Knoten verwendet wurde, über eine Kommando-Injection Zugriff auf die Infrastruktur erlangt. Anschließend habe er sich Zugang zu GitHub, dem GCP-Konto und weiteren Zugangsdaten verschafft und sei in die Rollup-Hosting-Plattform Anvil eingedrungen. Dort habe er für fünf Rollups gefälschte IBC-Auszahlungen verifiziert und so Konten freigeschaltet, in denen kettenübergreifende Vermögenswerte auf L1 verwahrt wurden.
2. Im selben Update heißt es, dass Vermögenswerte im Wert von rund 3,27 Millionen US-Dollar an Adressen des Angreifers auf L1 übertragen wurden. Davon befinden sich rund 2,16 Millionen US-Dollar weiterhin auf der ausgesetzten Chain und können vorerst nicht bewegt werden. Nachdem der Angreifer einen Teil der gestohlenen Vermögenswerte auf der Initia-DEX verkauft hatte, hob er bereits 13.400 TIA, 8.000 USDC.inj und 597.000 Noble USDC ab; INIT wurde nicht transferiert. Das Team erklärte, es plane, die betroffenen Vermögenswerte vollständig wiederherzustellen und die Infrastruktur in einer isolierten Umgebung neu aufzubauen. Der Neustart werde länger dauern als bei einer gewöhnlichen Betriebsunterbrechung. Die Bemühungen um die Wiederbeschaffung laufen gemeinsam mit Strafverfolgungsbehörden und Sicherheitspartnern weiter. Eine frühere vorläufige Schätzung bezog sich hauptsächlich auf den bereits von der Chain abgeflossenen Teil: Rund 605.000 USDC wurden über Noble transferiert, dazu kamen weitere Token im Wert von etwa 10.000 US-Dollar.
3. Innerhalb von weniger als einem Monat wurde L1 damit zum zweiten Mal angehalten. Laut früheren Erklärungen des Teams, auf die unter anderem CryptoPotato verwies, nutzte ein Angreifer am 23. Oktober eine Schwachstelle im Skript-Cache von MoveVM aus und erzeugte nicht durch Reserven gedeckte WETH, iUSD und USDC. Vermögenswerte im Wert von rund 2,7 Millionen US-Dollar wurden vor dem Anhalten der Chain abgezogen. Die Stiftung stellte später Mittel bereit, um die Reserven der betroffenen Vermögenswerte im Verhältnis 1:1 wieder aufzufüllen. Nach einem unabhängigen Audit und der Installation eines Patches nahm das Netzwerk erst am 2. November den Betrieb wieder auf. Zwischen dem Neustart und dem jetzigen Stopp lagen nur acht Tage.
Meine persönliche Einschätzung: Wenn Schlüssel und eine Hosting-Plattform kompromittiert werden, ist das problematischer als eine einzelne Schwachstelle in einem Smart Contract, denn die Angriffsfläche liegt im operativen Bereich. Ein Patch bedeutet nicht, dass sich ein Angreifer beim nächsten Mal nicht wieder über ein Cloud-Konto Zugang verschafft. Die bereits abgezogenen Stablecoins und TIA müssen zurückverfolgt werden. Ob sich die rund 2,16 Millionen US-Dollar, die noch auf der ausgesetzten Chain liegen, sichern lassen, hängt davon ab, wie vor dem Neustart vorgegangen wird. Für normale Nutzer ist es am sinnvollsten, Ein- und Auszahlungen sowie kettenübergreifende Transfers bei Initia und den damit verbundenen Rollups vorerst zu vermeiden und auf offizielle Informationen zum Neustart und zur Entschädigung zu warten. Die Aussage „vollständige Wiederherstellung geplant“ sollte man außerdem nicht mit einer bereits erfolgten Gutschrift gleichsetzen.
Dies ist lediglich eine Zusammenfassung öffentlich zugänglicher Berichte und stellt keine Anlageberatung dar.
$INIT $USDC
Ein paar Punkte im Überblick:
1. Laut dem offiziellen Update von Initia (wiedergegeben von PANews, ChainCatcher und 深潮 am 10.–11. November) wurde L1 am 10. November um 14:18 Uhr Pekinger Zeit (06:18 UTC) in Abstimmung mit den Validatoren angehalten. Das Team erklärte, der Angreifer habe am 9. November mithilfe eines GCP-Schlüssels, der zur Konfiguration privater Knoten verwendet wurde, über eine Kommando-Injection Zugriff auf die Infrastruktur erlangt. Anschließend habe er sich Zugang zu GitHub, dem GCP-Konto und weiteren Zugangsdaten verschafft und sei in die Rollup-Hosting-Plattform Anvil eingedrungen. Dort habe er für fünf Rollups gefälschte IBC-Auszahlungen verifiziert und so Konten freigeschaltet, in denen kettenübergreifende Vermögenswerte auf L1 verwahrt wurden.
2. Im selben Update heißt es, dass Vermögenswerte im Wert von rund 3,27 Millionen US-Dollar an Adressen des Angreifers auf L1 übertragen wurden. Davon befinden sich rund 2,16 Millionen US-Dollar weiterhin auf der ausgesetzten Chain und können vorerst nicht bewegt werden. Nachdem der Angreifer einen Teil der gestohlenen Vermögenswerte auf der Initia-DEX verkauft hatte, hob er bereits 13.400 TIA, 8.000 USDC.inj und 597.000 Noble USDC ab; INIT wurde nicht transferiert. Das Team erklärte, es plane, die betroffenen Vermögenswerte vollständig wiederherzustellen und die Infrastruktur in einer isolierten Umgebung neu aufzubauen. Der Neustart werde länger dauern als bei einer gewöhnlichen Betriebsunterbrechung. Die Bemühungen um die Wiederbeschaffung laufen gemeinsam mit Strafverfolgungsbehörden und Sicherheitspartnern weiter. Eine frühere vorläufige Schätzung bezog sich hauptsächlich auf den bereits von der Chain abgeflossenen Teil: Rund 605.000 USDC wurden über Noble transferiert, dazu kamen weitere Token im Wert von etwa 10.000 US-Dollar.
3. Innerhalb von weniger als einem Monat wurde L1 damit zum zweiten Mal angehalten. Laut früheren Erklärungen des Teams, auf die unter anderem CryptoPotato verwies, nutzte ein Angreifer am 23. Oktober eine Schwachstelle im Skript-Cache von MoveVM aus und erzeugte nicht durch Reserven gedeckte WETH, iUSD und USDC. Vermögenswerte im Wert von rund 2,7 Millionen US-Dollar wurden vor dem Anhalten der Chain abgezogen. Die Stiftung stellte später Mittel bereit, um die Reserven der betroffenen Vermögenswerte im Verhältnis 1:1 wieder aufzufüllen. Nach einem unabhängigen Audit und der Installation eines Patches nahm das Netzwerk erst am 2. November den Betrieb wieder auf. Zwischen dem Neustart und dem jetzigen Stopp lagen nur acht Tage.
Meine persönliche Einschätzung: Wenn Schlüssel und eine Hosting-Plattform kompromittiert werden, ist das problematischer als eine einzelne Schwachstelle in einem Smart Contract, denn die Angriffsfläche liegt im operativen Bereich. Ein Patch bedeutet nicht, dass sich ein Angreifer beim nächsten Mal nicht wieder über ein Cloud-Konto Zugang verschafft. Die bereits abgezogenen Stablecoins und TIA müssen zurückverfolgt werden. Ob sich die rund 2,16 Millionen US-Dollar, die noch auf der ausgesetzten Chain liegen, sichern lassen, hängt davon ab, wie vor dem Neustart vorgegangen wird. Für normale Nutzer ist es am sinnvollsten, Ein- und Auszahlungen sowie kettenübergreifende Transfers bei Initia und den damit verbundenen Rollups vorerst zu vermeiden und auf offizielle Informationen zum Neustart und zur Entschädigung zu warten. Die Aussage „vollständige Wiederherstellung geplant“ sollte man außerdem nicht mit einer bereits erfolgten Gutschrift gleichsetzen.
Dies ist lediglich eine Zusammenfassung öffentlich zugänglicher Berichte und stellt keine Anlageberatung dar.
$INIT $USDC