密钥泄露这件事,最怕的不是丢钱,是丢权限。
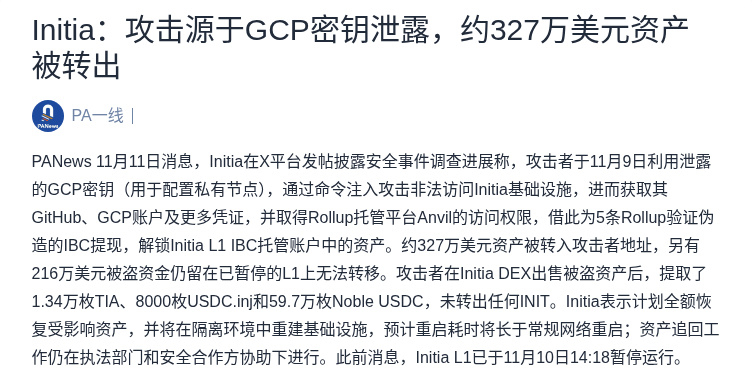
Initia官方披露:攻击者11月9日利用一份泄露的GCP密钥(原用于配置私有节点)做命令注入,进入Initia基础设施,拿到GitHub、GCP账户和更多凭证,并取得Rollup托管平台Anvil的访问权限。随后为5条Rollup伪造IBC提现,解锁Initia L1的IBC托管账户资金。约327万美元已转入攻击者地址,另有216万美元被困在已暂停的L1上无法转移。攻击者在Initia DEX出售被盗资产后,提取了1.34万枚TIA、8000枚USDC.inj和59.7万枚Noble USDC,未转出任何INIT。方向偏利空。这类漏洞的要害不在单笔损失,而在密钥管理与托管层被一次性击穿——Anvil是Rollup资产托管的关键环节,凭证泄露等于同时拿到验证权限和资金出口,IBC跨链托管的安全假设被直接绕开。L1及时暂停把216万美元冻住,说明应急尚有回旋余地,但已转出的327万美元追回希望有限。
Initia表示计划全额恢复受影响资产,并将在隔离环境中重建基础设施,预计重启耗时将长于常规网络重启;资产追回工作仍在执法部门和安全合作方协助下进行。此前消息,Initia L1已于11月10日14:18暂停运行。
对INIT持有者和跨链用户来说,需要盯三点:L1与IBC通道何时、以何条件恢复;团队是否公开赔付或资金追回方案;Anvil的密钥轮换与权限隔离是否真正落地。若只是发公告而不给资金处置细节,INIT和相关Rollup资产的信任折价会延续,反弹更依赖BTC大盘而非自身叙事,抄底需要等风险敞口明确之后再谈。
两个观察情景:一是L1与IBC通道恢复时,若同步给出资金处置细节,信任修复才有抓手;二是若只有公告没有赔付或追回方案,INIT和相关Rollup资产的信任折价可能延续。你更想先看到哪一项——通道恢复条件,还是资金处置方案?
来源:PANews
$INIT
配图1:Initia遭GCP密钥泄露攻击 约327万美元被盗 · 来源页面截图
图片来源:https://www.panewslab.com/zh/articles/01a1c708-dbb5-7433-acd3-32a44f3b899a
Initia官方披露:攻击者11月9日利用一份泄露的GCP密钥(原用于配置私有节点)做命令注入,进入Initia基础设施,拿到GitHub、GCP账户和更多凭证,并取得Rollup托管平台Anvil的访问权限。随后为5条Rollup伪造IBC提现,解锁Initia L1的IBC托管账户资金。约327万美元已转入攻击者地址,另有216万美元被困在已暂停的L1上无法转移。攻击者在Initia DEX出售被盗资产后,提取了1.34万枚TIA、8000枚USDC.inj和59.7万枚Noble USDC,未转出任何INIT。方向偏利空。这类漏洞的要害不在单笔损失,而在密钥管理与托管层被一次性击穿——Anvil是Rollup资产托管的关键环节,凭证泄露等于同时拿到验证权限和资金出口,IBC跨链托管的安全假设被直接绕开。L1及时暂停把216万美元冻住,说明应急尚有回旋余地,但已转出的327万美元追回希望有限。
Initia表示计划全额恢复受影响资产,并将在隔离环境中重建基础设施,预计重启耗时将长于常规网络重启;资产追回工作仍在执法部门和安全合作方协助下进行。此前消息,Initia L1已于11月10日14:18暂停运行。
对INIT持有者和跨链用户来说,需要盯三点:L1与IBC通道何时、以何条件恢复;团队是否公开赔付或资金追回方案;Anvil的密钥轮换与权限隔离是否真正落地。若只是发公告而不给资金处置细节,INIT和相关Rollup资产的信任折价会延续,反弹更依赖BTC大盘而非自身叙事,抄底需要等风险敞口明确之后再谈。
两个观察情景:一是L1与IBC通道恢复时,若同步给出资金处置细节,信任修复才有抓手;二是若只有公告没有赔付或追回方案,INIT和相关Rollup资产的信任折价可能延续。你更想先看到哪一项——通道恢复条件,还是资金处置方案?
来源:PANews
$INIT
配图1:Initia遭GCP密钥泄露攻击 约327万美元被盗 · 来源页面截图
图片来源:https://www.panewslab.com/zh/articles/01a1c708-dbb5-7433-acd3-32a44f3b899a