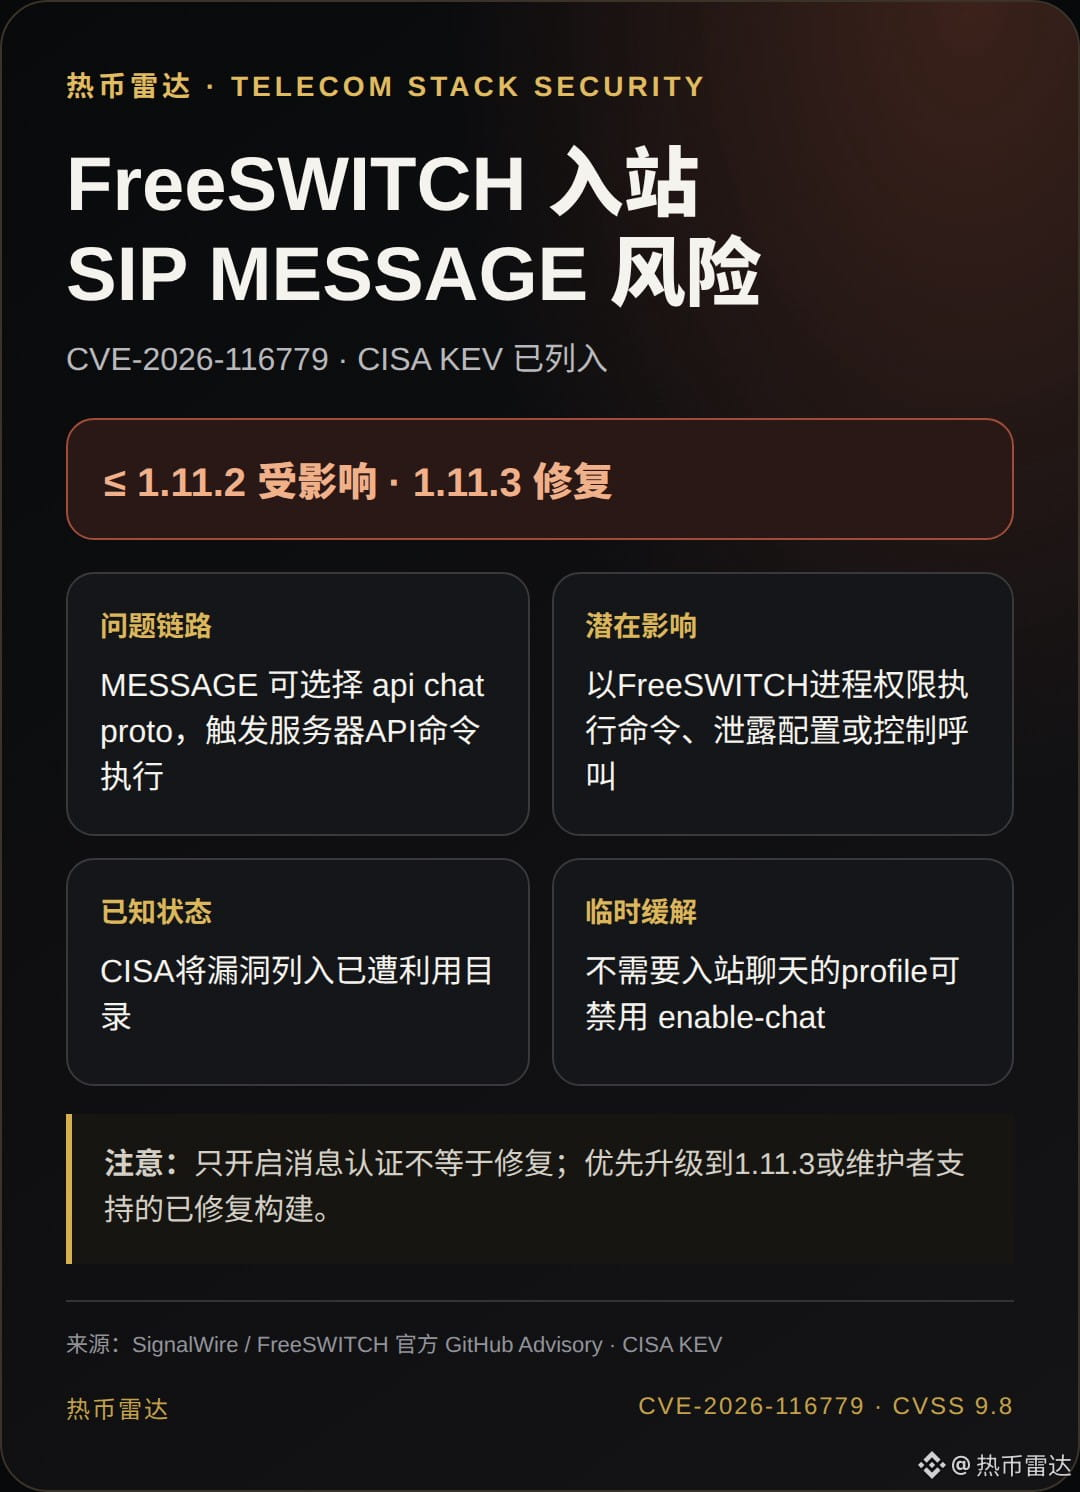
Eingehende SIP-MESSAGE-Nachrichten in FreeSWITCH sind mehr als nur ein Chat-Risiko: Laut einer Mitteilung der Maintainer können Version 1.11.2 und frühere Versionen dazu führen, dass eine Nachricht das Chat-Protokoll `api` auswählt und der Server dadurch API-/OS-Befehle mit den Berechtigungen des FreeSWITCH-Prozesses ausführt. CISA hat CVE-2026-116779 in den Katalog bekanntermaßen ausgenutzter Schwachstellen aufgenommen. Die offizielle Fehlerbehebung ist Version 1.11.3. Profile, die vorerst nicht aktualisiert werden können und keinen eingehenden Chat benötigen, können `enable-chat` gemäß der Empfehlung der Maintainer deaktivieren. Die alleinige Aktivierung der Nachrichten-Authentifizierung blockiert diesen Angriffsweg nicht vollständig. Quellen: https://github.com/signalwire/freeswitch/security/advisories/GHSA-mg63-h38w-8p9p; https://www.cisa.gov/known-exploited-vulnerabilities-catalog
Dieser Beitrag kann für Binance-Square-Write-to-Earn-Inhaltsprämien infrage kommen. Maßgeblich sind die Teilnahmeberechtigung und Regeln der Plattform; dies stellt keine Anlageberatung dar.
Dieser Beitrag kann für Binance-Square-Write-to-Earn-Inhaltsprämien infrage kommen. Maßgeblich sind die Teilnahmeberechtigung und Regeln der Plattform; dies stellt keine Anlageberatung dar.