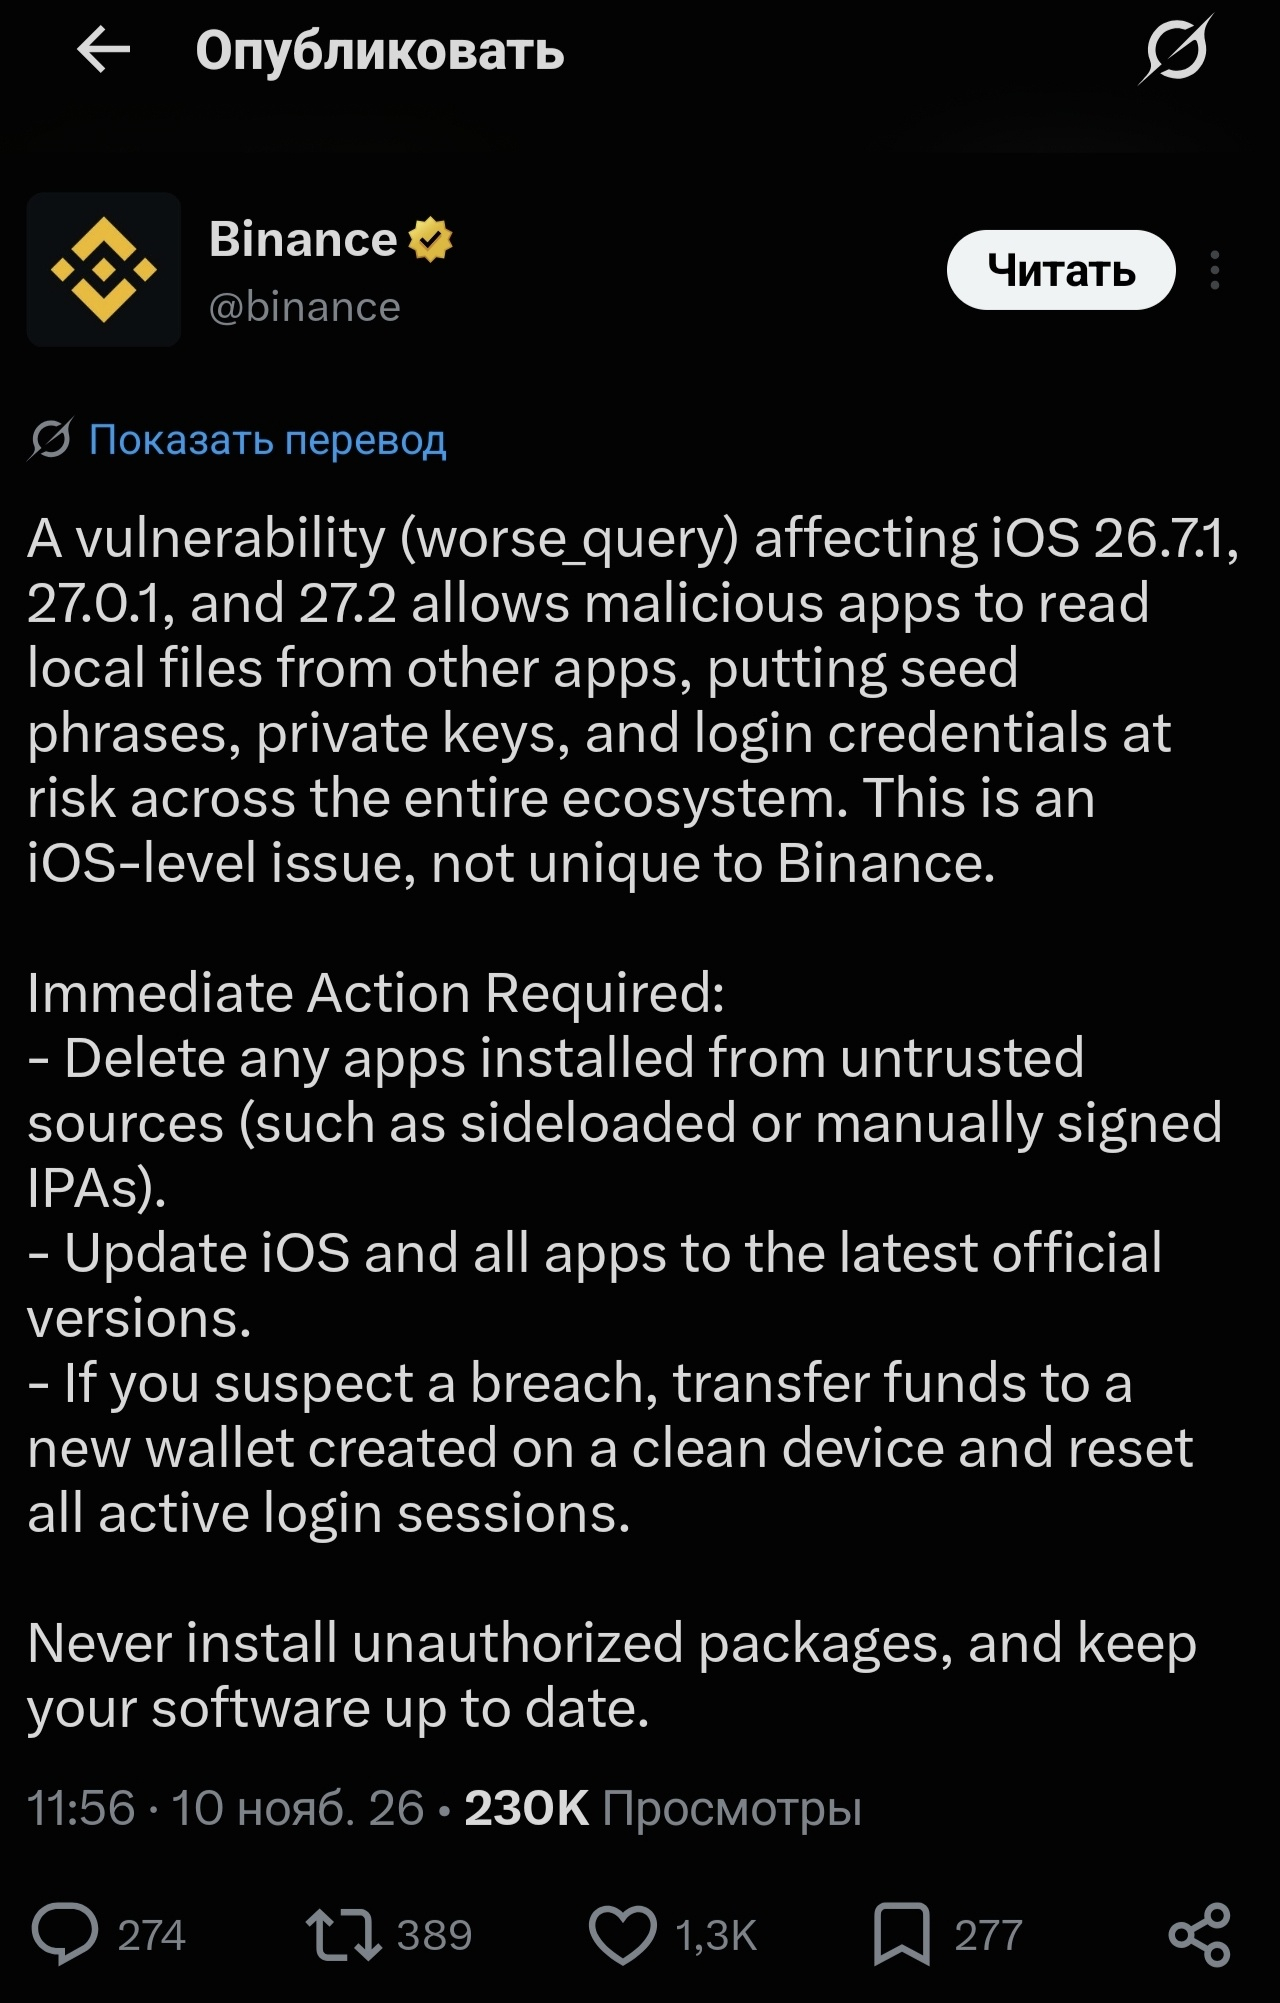
Cybersicherheitsexperten von SlowMist (insbesondere der Sicherheitsdirektor 23pds) haben die technischen Details dieser Schwachstelle bestätigt:
Worin besteht das Problem?
Das ist ein Sandbox Escape: Unter iOS sind Apps voneinander isoliert und können nicht in die Ordner anderer Apps hineinschauen. Die Schwachstelle mit dem Codenamen worse_query hebelt diese Isolation aus.
So funktioniert der Angriff: Gelangt Schadsoftware auf das Gerät, kann sie den Schutz des Betriebssystems umgehen und direkt lokale Dateien (Container) anderer Apps auslesen.
Was gefährdet ist: Wenn Wallets oder Krypto-Apps Ihre Seed-Phrasen, privaten Schlüssel, Anmeldedaten oder den WebView-Cache unverschlüsselt lokal auf dem Gerät speichern, kann eine schädliche App diese kopieren.
Wichtig: Es gibt keinen automatischen Hack
Die Schwachstelle allein stiehlt kein Geld. Damit der Angriff ausgelöst wird, muss der Nutzer selbst eine schädliche App installieren. Diese tarnt sich meist als nicht offizielles Spiel oder gehackte Software oder wird über die Installation von IPA-Dateien aus Drittquellen unter Umgehung des App Store (Sideloading) installiert.