钱包里出现一笔“我好像给这个地址转过账”的记录,先别急着复制。$ETH 的地址投毒利用的是一个很具体的习惯:不少钱包把 0x 地址缩写显示,用户只看开头和结尾,就把中间几十位交给了运气。
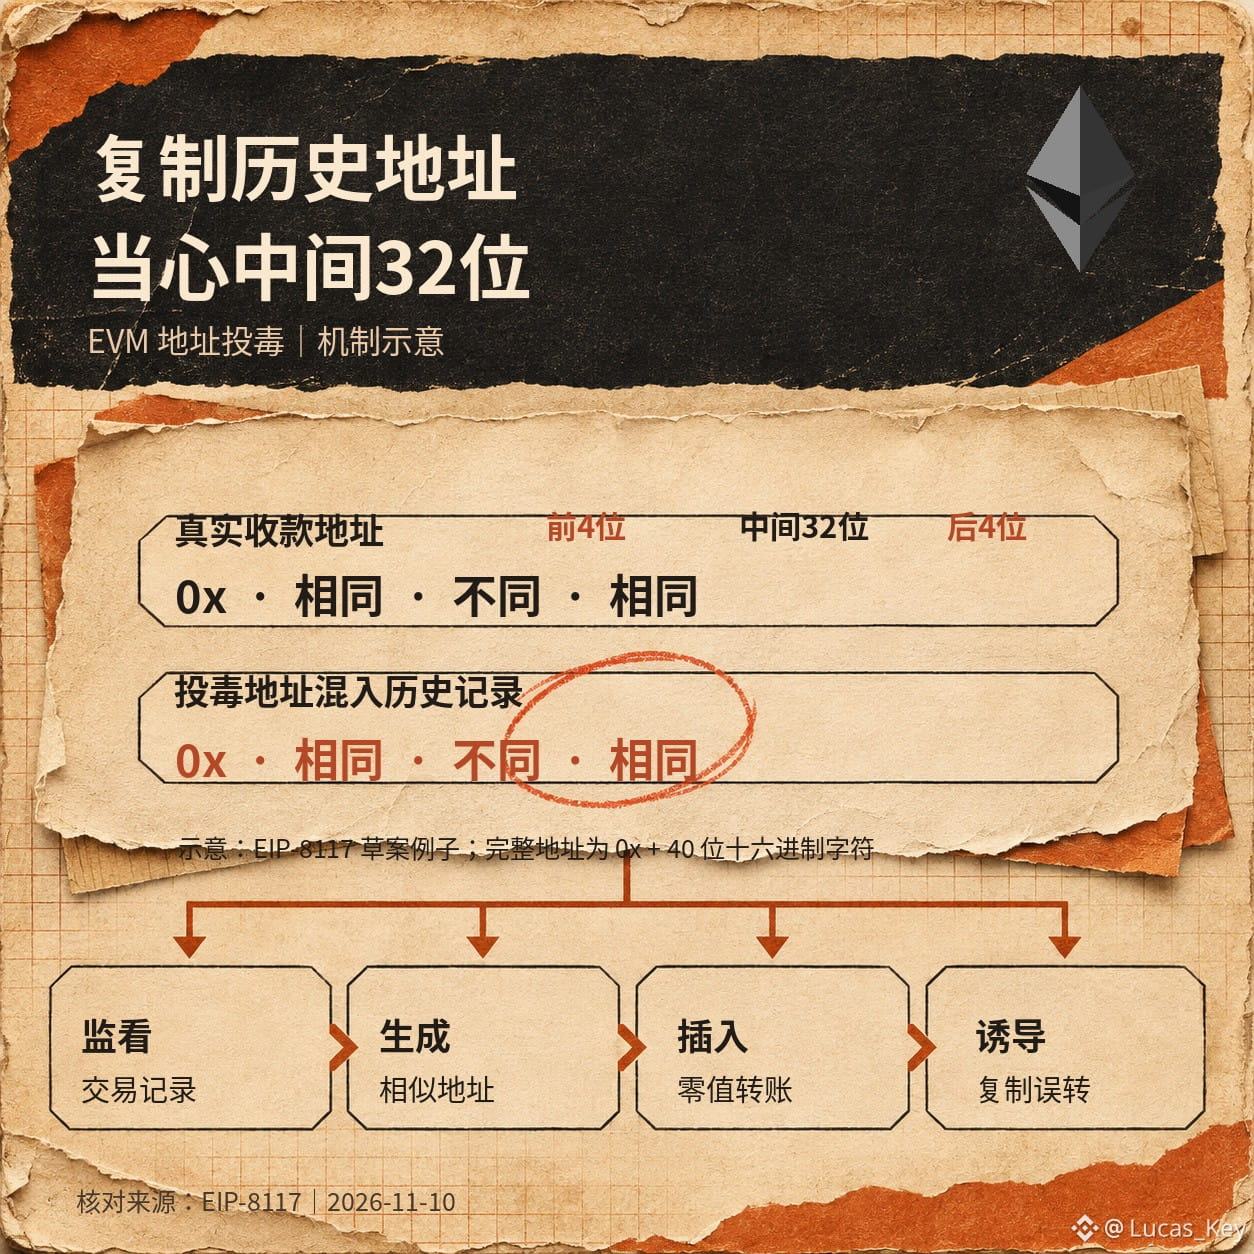
以太坊的 EIP-8117 草案给过一个直观示例:完整 EVM 地址是 0x 加 40 位十六进制字符;真地址和攻击者地址的前 4 位、后 4 位相同,中间 32 位却不同。攻击者先观察交易记录,再生成相似地址,通过零值转账把它塞进历史列表。风险发生在下一次转账时:人从列表里复制了看似熟悉、实则不同的收款地址。草案讨论的是显示层改进,并非钱包已经普遍采用的防护。
$BNB 所在的 BNB Smart Chain 和 $POL 所在的 Polygon PoS 都使用 EVM 体系,0x 地址的缩写阅读习惯会沿着这些链延续。跨链操作还多一层核对:地址正确之外,网络和资产也要对上。更稳妥的做法是从可信来源重新取得完整收款地址,核对全部字符、链和币种;大额转账先做小额测试。历史记录只能证明某笔链上记录存在,不能替收款人背书。
依据:EIP-8117 草案、BNB Chain 与 Polygon 官方文档,核对于 2026 年 11 月 10 日。风险提示:转账通常不可撤回,误转可能永久损失资产。
以太坊的 EIP-8117 草案给过一个直观示例:完整 EVM 地址是 0x 加 40 位十六进制字符;真地址和攻击者地址的前 4 位、后 4 位相同,中间 32 位却不同。攻击者先观察交易记录,再生成相似地址,通过零值转账把它塞进历史列表。风险发生在下一次转账时:人从列表里复制了看似熟悉、实则不同的收款地址。草案讨论的是显示层改进,并非钱包已经普遍采用的防护。
$BNB 所在的 BNB Smart Chain 和 $POL 所在的 Polygon PoS 都使用 EVM 体系,0x 地址的缩写阅读习惯会沿着这些链延续。跨链操作还多一层核对:地址正确之外,网络和资产也要对上。更稳妥的做法是从可信来源重新取得完整收款地址,核对全部字符、链和币种;大额转账先做小额测试。历史记录只能证明某笔链上记录存在,不能替收款人背书。
依据:EIP-8117 草案、BNB Chain 与 Polygon 官方文档,核对于 2026 年 11 月 10 日。风险提示:转账通常不可撤回,误转可能永久损失资产。