
Dieses Update schließt eine Schwachstelle, lässt jedoch eine andere weit offen. Seien Sie vorsichtig.
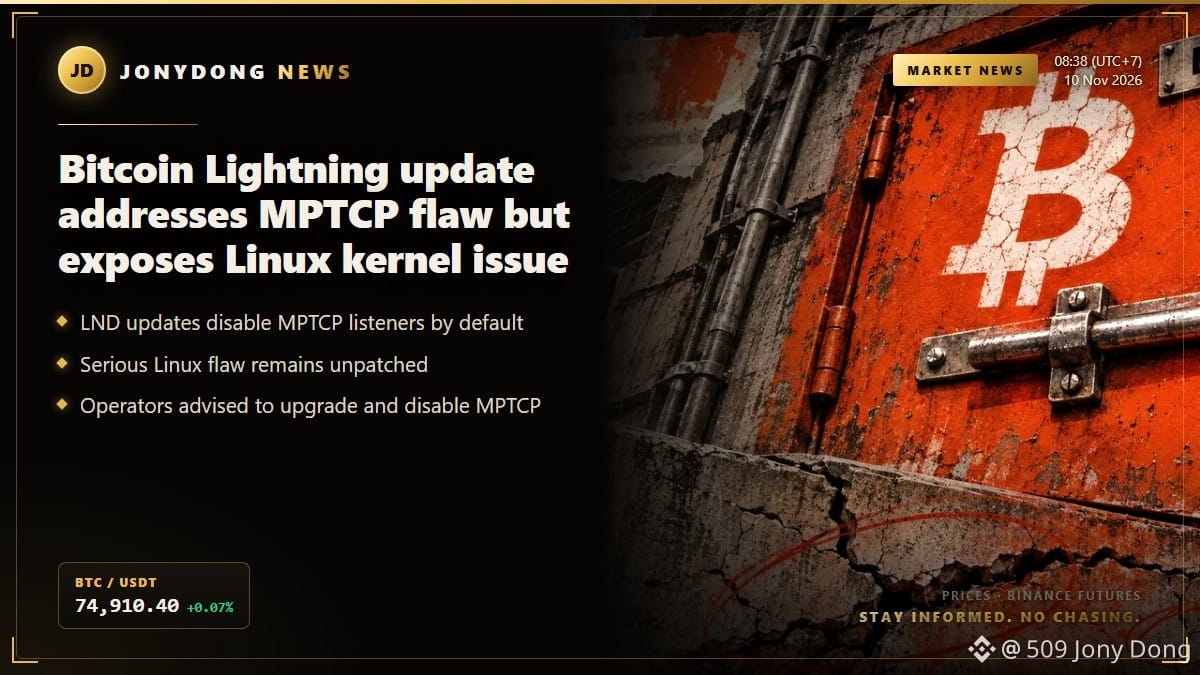
Bitcoin-Lightning-Update behebt MPTCP-Fehler, legt aber Linux-Kernel-Problem offen
Bitcoin-Lightning-Betreiber stehen nach den jüngsten LND-Updates vor einem Sicherheitsdilemma. Die neuen Versionen v0.20.7-beta und v0.21.6-beta haben Multipath-TCP-(MPTCP-)Listener standardmäßig deaktiviert und damit einen Angriffsweg geschlossen. Eine schwerwiegende Schwachstelle im Linux-Kernel bleibt jedoch weiterhin unbehandelt und könnte Betreiber gefährden.
Bei dem Kernel-Problem wird freigegebener Speicher während der Verarbeitung von IPv4-TCP-Verbindungen ausgenutzt. Ubuntu hat der Schwachstelle einen hohen CVSS-Wert von 9,8 zugewiesen. Das LND-Update behebt zwar einen bestimmten Angriffsweg über MPTCP-Listener, beseitigt jedoch nicht das Risiko durch andere exponierte Dienste auf demselben Rechner. Ein ungepatchtes System könnte also weiterhin verwundbar sein.
Betreiber werden dringend aufgefordert, ihre LND-Anwendung zu aktualisieren, MPTCP auf ihren Hosts zu deaktivieren und auf Kernel-Patches ihrer Distributionen zu achten. Die Empfehlungen enthalten konkrete Befehle, mit denen sichergestellt werden kann, dass die Einstellungen korrekt angewendet wurden. Für Betreiber ist es wichtig, diese Schritte zu unternehmen, während sich die Sicherheitslage weiterentwickelt und das Vertrauen in sowie die Funktionsfähigkeit des Bitcoin-Lightning-Netzwerks beeinflusst.
$BTC
#Security #CryptoNews
Bitcoin-Lightning-Update behebt MPTCP-Fehler, legt aber Linux-Kernel-Problem offen
Bitcoin-Lightning-Betreiber stehen nach den jüngsten LND-Updates vor einem Sicherheitsdilemma. Die neuen Versionen v0.20.7-beta und v0.21.6-beta haben Multipath-TCP-(MPTCP-)Listener standardmäßig deaktiviert und damit einen Angriffsweg geschlossen. Eine schwerwiegende Schwachstelle im Linux-Kernel bleibt jedoch weiterhin unbehandelt und könnte Betreiber gefährden.
Bei dem Kernel-Problem wird freigegebener Speicher während der Verarbeitung von IPv4-TCP-Verbindungen ausgenutzt. Ubuntu hat der Schwachstelle einen hohen CVSS-Wert von 9,8 zugewiesen. Das LND-Update behebt zwar einen bestimmten Angriffsweg über MPTCP-Listener, beseitigt jedoch nicht das Risiko durch andere exponierte Dienste auf demselben Rechner. Ein ungepatchtes System könnte also weiterhin verwundbar sein.
Betreiber werden dringend aufgefordert, ihre LND-Anwendung zu aktualisieren, MPTCP auf ihren Hosts zu deaktivieren und auf Kernel-Patches ihrer Distributionen zu achten. Die Empfehlungen enthalten konkrete Befehle, mit denen sichergestellt werden kann, dass die Einstellungen korrekt angewendet wurden. Für Betreiber ist es wichtig, diese Schritte zu unternehmen, während sich die Sicherheitslage weiterentwickelt und das Vertrauen in sowie die Funktionsfähigkeit des Bitcoin-Lightning-Netzwerks beeinflusst.
$BTC
#Security #CryptoNews