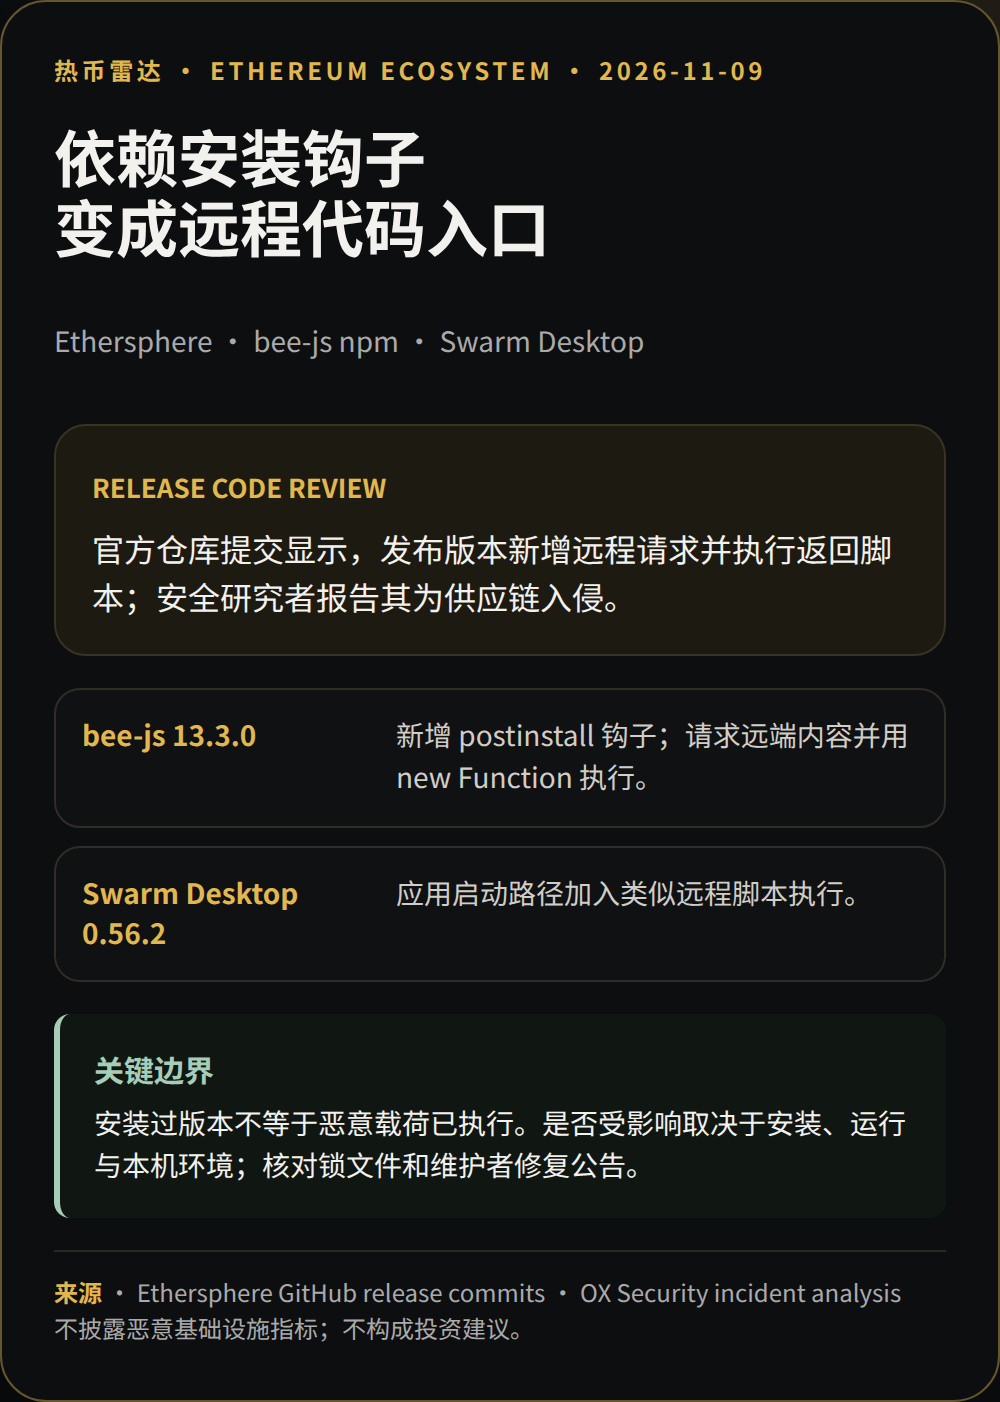
Der Commit zu Etherspheres bee-js 13.3.0 fügt ein postinstall-Skript hinzu, das ein Skript von einem entfernten Server abruft und dynamisch ausführt; am selben Tag fügte auch ein Commit zu Swarm Desktop 0.56.2 die Ausführung von Remote-Code hinzu.
OX Security meldete den Vorfall als Angriff auf die Lieferkette und erklärte, dass der Schadcode auf lokale Wallet-Daten zugreifen könne. Eine Installation bedeutet nicht zwangsläufig, dass die Nutzlast ausgeführt wurde; die Auswirkungen hängen davon ab, ob sie ausgeführt wird und in welcher Umgebung. Entwickler können die Lockdatei und die Hinweise der Maintainer zur Behebung prüfen.
Was ist Ihnen wichtiger: das Fixieren von Abhängigkeiten oder der Schutz von Veröffentlichungszugangsdaten?
Quellen: [Offizieller bee-js-Commit](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[Offizieller Swarm-Desktop-Commit](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[Analyse von OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
Hinweis: Dieser Artikel könnte für eine Binance-Square-Write-to-Earn-Prämie infrage kommen; Anspruchsberechtigung und Prämien richten sich nach den Plattformregeln und dem tatsächlichen Ergebnis. Keine Anlageberatung.
#Ethersphere #Sicherheit
OX Security meldete den Vorfall als Angriff auf die Lieferkette und erklärte, dass der Schadcode auf lokale Wallet-Daten zugreifen könne. Eine Installation bedeutet nicht zwangsläufig, dass die Nutzlast ausgeführt wurde; die Auswirkungen hängen davon ab, ob sie ausgeführt wird und in welcher Umgebung. Entwickler können die Lockdatei und die Hinweise der Maintainer zur Behebung prüfen.
Was ist Ihnen wichtiger: das Fixieren von Abhängigkeiten oder der Schutz von Veröffentlichungszugangsdaten?
Quellen: [Offizieller bee-js-Commit](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[Offizieller Swarm-Desktop-Commit](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[Analyse von OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
Hinweis: Dieser Artikel könnte für eine Binance-Square-Write-to-Earn-Prämie infrage kommen; Anspruchsberechtigung und Prämien richten sich nach den Plattformregeln und dem tatsächlichen Ergebnis. Keine Anlageberatung.
#Ethersphere #Sicherheit