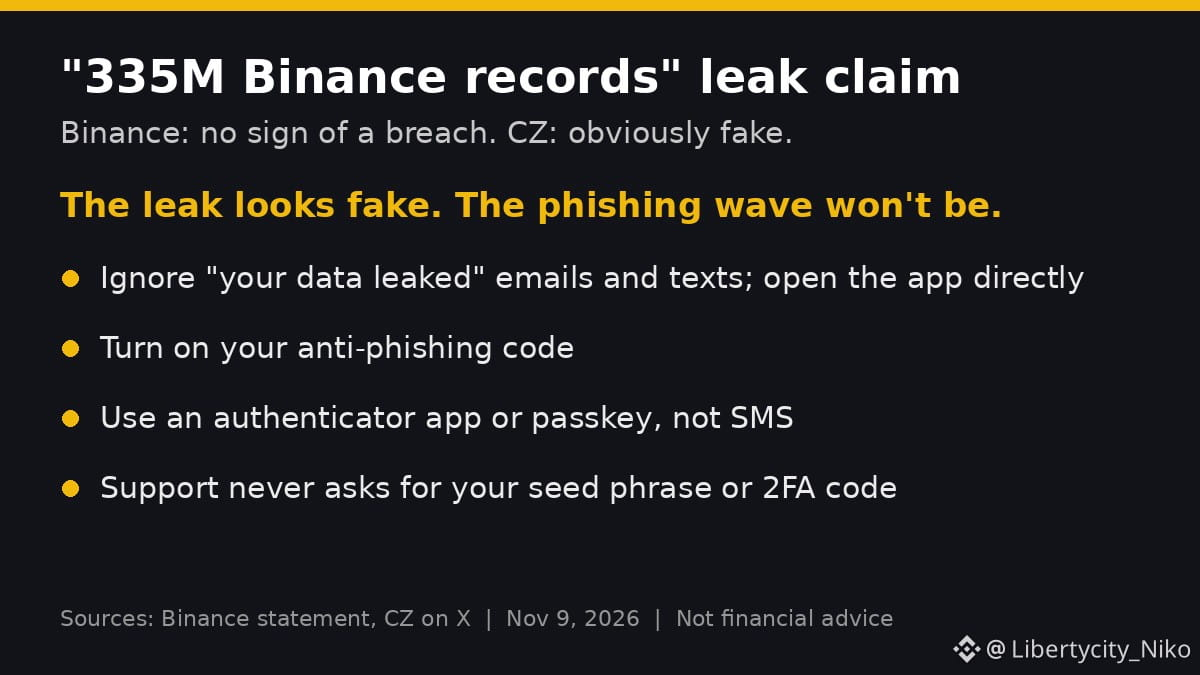
Eine Gruppe, die sich ShinyHunters nennt, behauptet, 335 Millionen Binance-Nutzerdatensätze zu besitzen, darunter auch private Schlüssel, und verlangt dafür 900.000 $. Binance erklärt, keine Anzeichen für einen Sicherheitsverstoß gefunden zu haben, und weist darauf hin, dass das Unternehmen weder private Nutzerschlüssel noch Passwörter im Klartext speichert. CZ nannte die Behauptung offensichtlich gefälscht: Wer echte Schlüssel hätte, würde die Guthaben verschieben, statt eine Datei zu verkaufen.
Ich halte den Leak für gefälscht. Das Phishing, das darauf folgt, wird es nicht sein. Rechnet mit E-Mails und SMS, in denen steht, dass eure Daten geleakt wurden und ihr euer Konto „bestätigen“ müsst.
Was ich tue:
- Ich ignoriere alle Links in Benachrichtigungen über Sicherheitsverstöße und öffne die App direkt
- Ich lasse den Anti-Phishing-Code aktiviert, damit er in echten Binance-E-Mails angezeigt wird
- Ich verwende eine Authentifizierungs-App oder einen Passkey, keine SMS
- Ich denke daran, dass der Support niemals nach einer Seed-Phrase oder einem 2FA-Code fragt
Einen gefälschten Leak zu veröffentlichen kostet nichts. Ein falscher Klick kann alles kosten.
$BNB #Binance #KryptoSicherheit #Phishing #SAFU
Keine Finanzberatung.
Ich halte den Leak für gefälscht. Das Phishing, das darauf folgt, wird es nicht sein. Rechnet mit E-Mails und SMS, in denen steht, dass eure Daten geleakt wurden und ihr euer Konto „bestätigen“ müsst.
Was ich tue:
- Ich ignoriere alle Links in Benachrichtigungen über Sicherheitsverstöße und öffne die App direkt
- Ich lasse den Anti-Phishing-Code aktiviert, damit er in echten Binance-E-Mails angezeigt wird
- Ich verwende eine Authentifizierungs-App oder einen Passkey, keine SMS
- Ich denke daran, dass der Support niemals nach einer Seed-Phrase oder einem 2FA-Code fragt
Einen gefälschten Leak zu veröffentlichen kostet nichts. Ein falscher Klick kann alles kosten.
$BNB #Binance #KryptoSicherheit #Phishing #SAFU
Keine Finanzberatung.