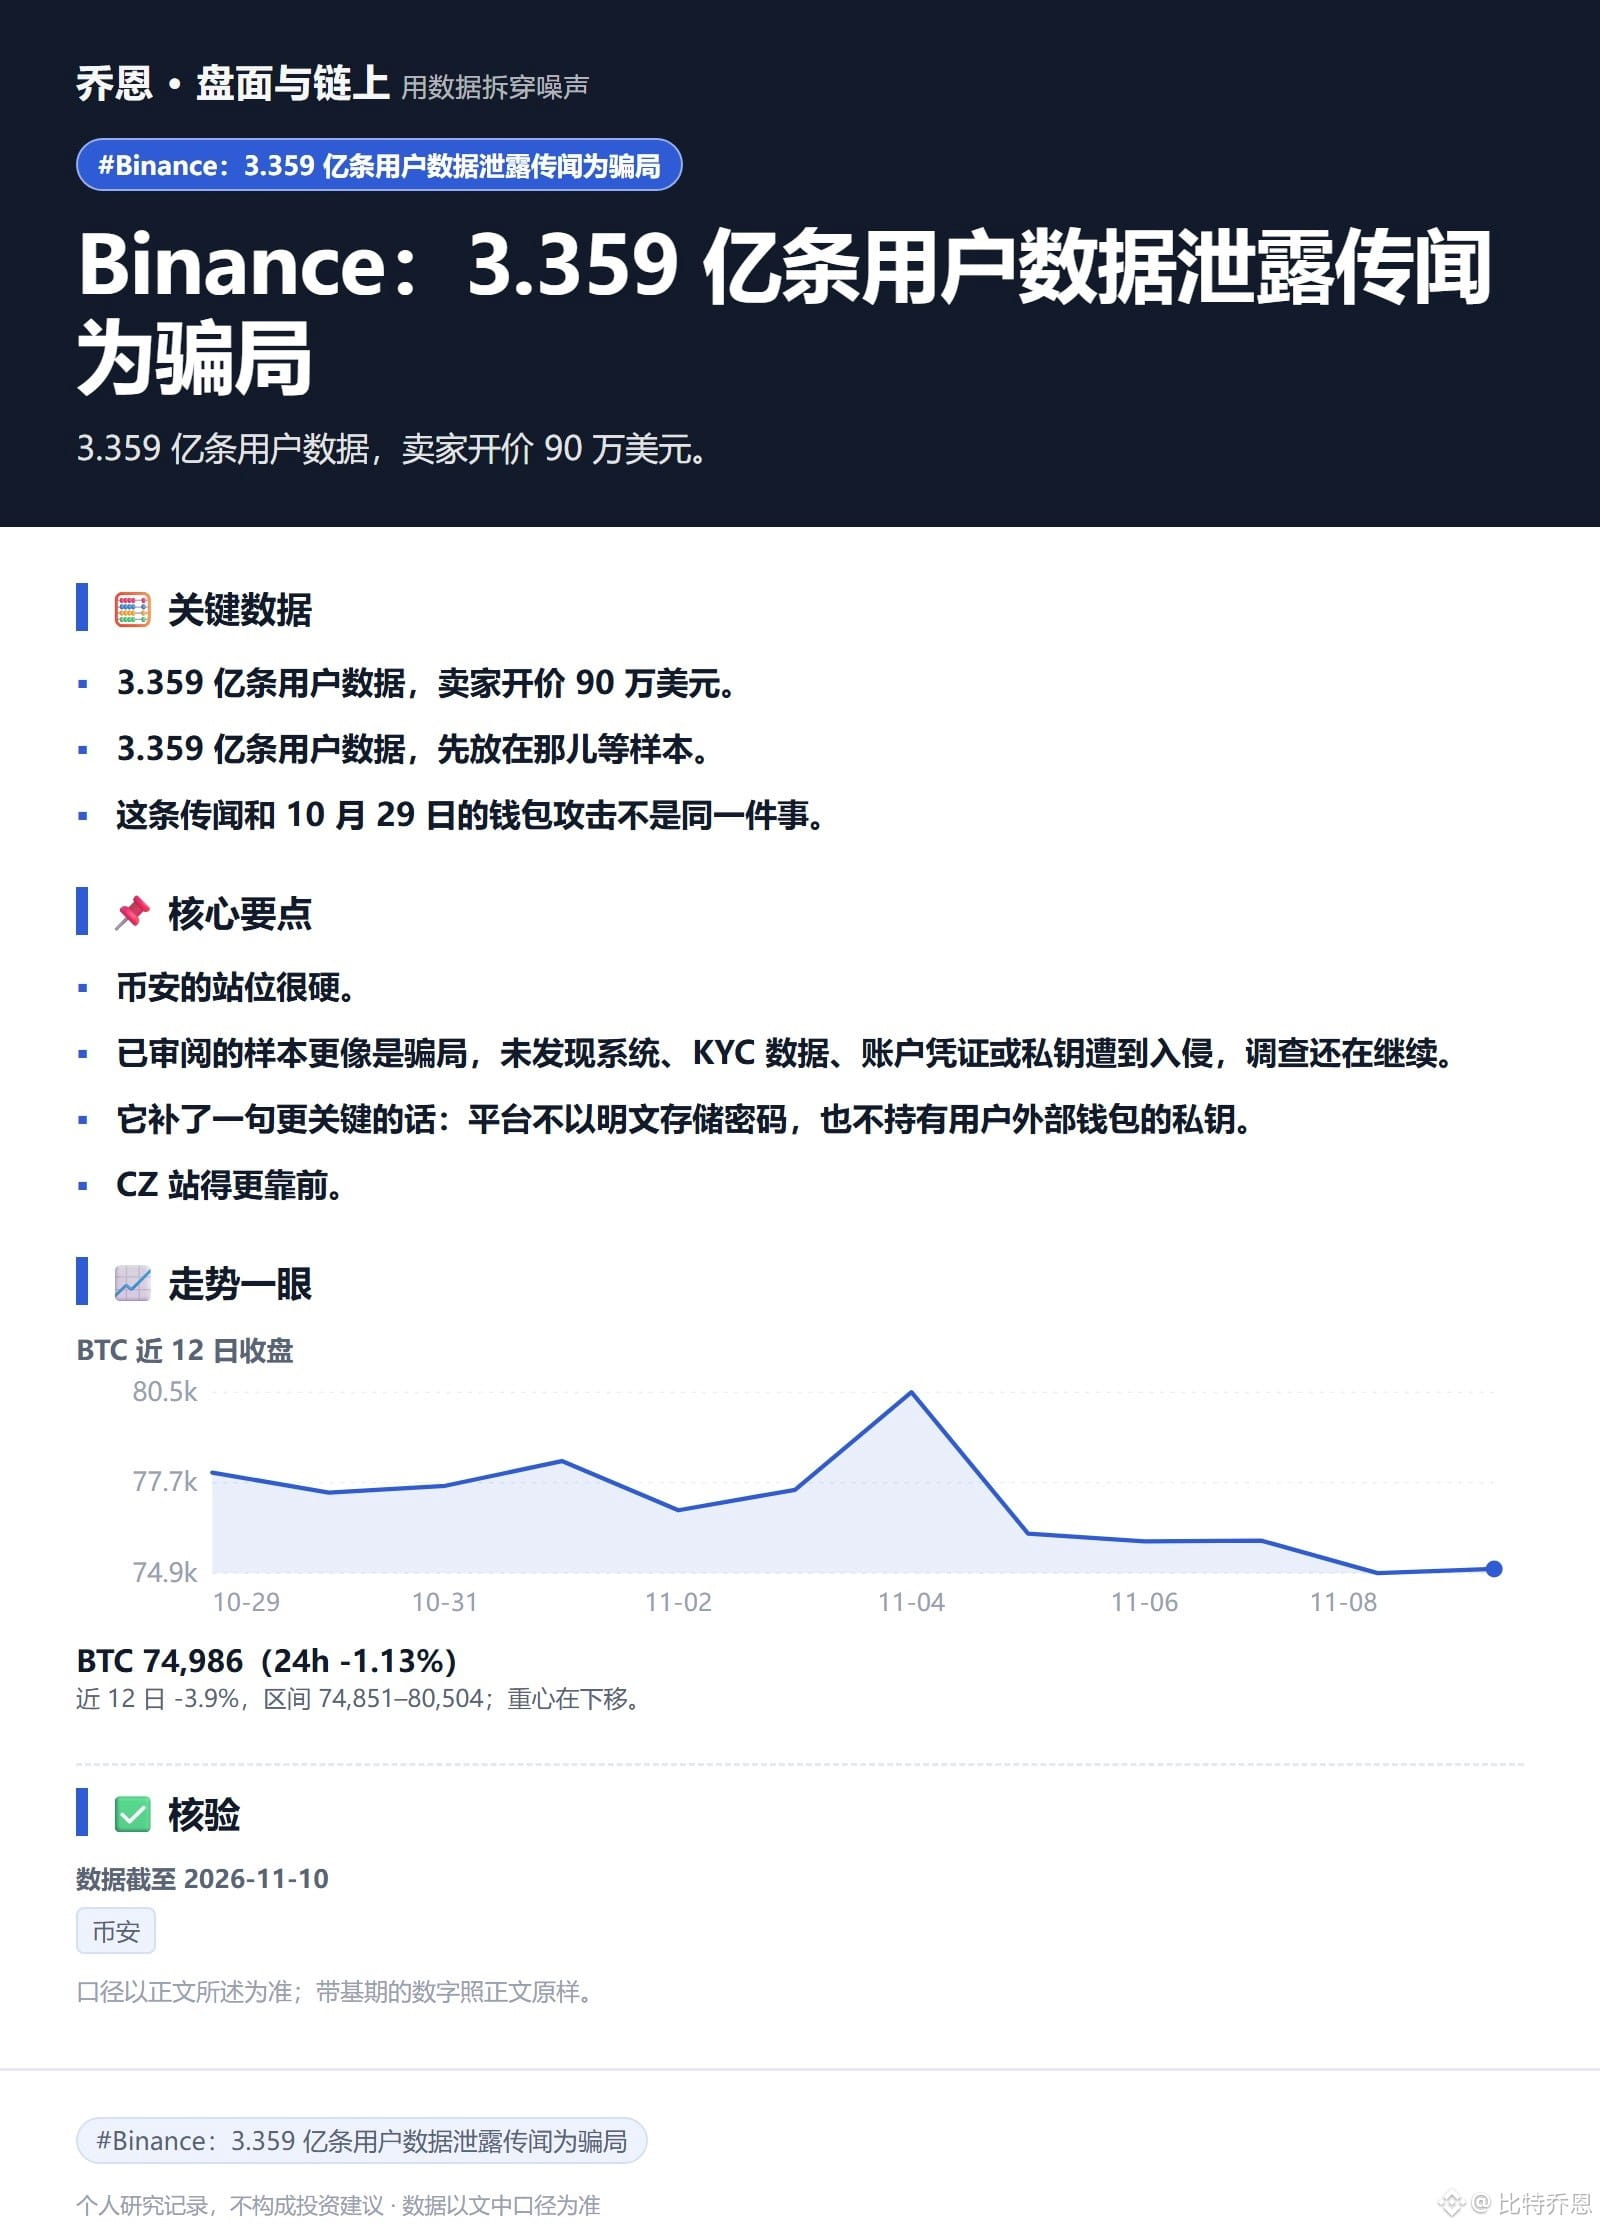
335,9 Millionen Nutzerdatensätze, der Verkäufer verlangt 900.000 US-Dollar.
Das sind die beiden Zahlen, die ThreatMon zu diesem Gerücht veröffentlicht hat: ShinyHunters behauptet, rund 335,9 Millionen Binance-Nutzerdatensätze in der Hand zu haben, darunter KYC-Dokumente, Passwörter, Telefonnummern und private Wallet-Schlüssel. Dafür verlangt die Gruppe 900.000 US-Dollar – andernfalls werde sie die Daten veröffentlichen.
Binance bezieht klar Stellung. Die geprüften Stichproben wirkten eher wie ein Betrugsversuch. Es gebe keine Hinweise auf einen Einbruch in Systeme oder auf den Diebstahl von KYC-Daten, Zugangsdaten oder privaten Schlüsseln. Die Untersuchung laufe weiter. Binance ergänzte einen besonders wichtigen Punkt: Die Plattform speichere Passwörter nicht im Klartext und verwahre auch keine privaten Schlüssel für externe Wallets ihrer Nutzer.
CZ äußerte sich noch deutlicher. Wer tatsächlich private Wallet-Schlüssel in der Hand habe, würde sie nicht verkaufen, sondern die Gelder direkt abziehen.
Genau hier liegt der Widerspruch: Der Verkäufer führt private Schlüssel in seiner Preisliste auf – dabei sind private Schlüssel gerade das, was Binance laut eigener Aussage nicht besitzt.
Die Zahl der Datensätze entspricht außerdem nicht der Zahl der Betroffenen. Dieses Gerücht hat nichts mit dem Wallet-Angriff vom 29. Oktober zu tun.
335,9 Millionen Nutzerdatensätze – erst einmal abwarten, bis Stichproben vorliegen.
Das sind die beiden Zahlen, die ThreatMon zu diesem Gerücht veröffentlicht hat: ShinyHunters behauptet, rund 335,9 Millionen Binance-Nutzerdatensätze in der Hand zu haben, darunter KYC-Dokumente, Passwörter, Telefonnummern und private Wallet-Schlüssel. Dafür verlangt die Gruppe 900.000 US-Dollar – andernfalls werde sie die Daten veröffentlichen.
Binance bezieht klar Stellung. Die geprüften Stichproben wirkten eher wie ein Betrugsversuch. Es gebe keine Hinweise auf einen Einbruch in Systeme oder auf den Diebstahl von KYC-Daten, Zugangsdaten oder privaten Schlüsseln. Die Untersuchung laufe weiter. Binance ergänzte einen besonders wichtigen Punkt: Die Plattform speichere Passwörter nicht im Klartext und verwahre auch keine privaten Schlüssel für externe Wallets ihrer Nutzer.
CZ äußerte sich noch deutlicher. Wer tatsächlich private Wallet-Schlüssel in der Hand habe, würde sie nicht verkaufen, sondern die Gelder direkt abziehen.
Genau hier liegt der Widerspruch: Der Verkäufer führt private Schlüssel in seiner Preisliste auf – dabei sind private Schlüssel gerade das, was Binance laut eigener Aussage nicht besitzt.
Die Zahl der Datensätze entspricht außerdem nicht der Zahl der Betroffenen. Dieses Gerücht hat nichts mit dem Wallet-Angriff vom 29. Oktober zu tun.
335,9 Millionen Nutzerdatensätze – erst einmal abwarten, bis Stichproben vorliegen.