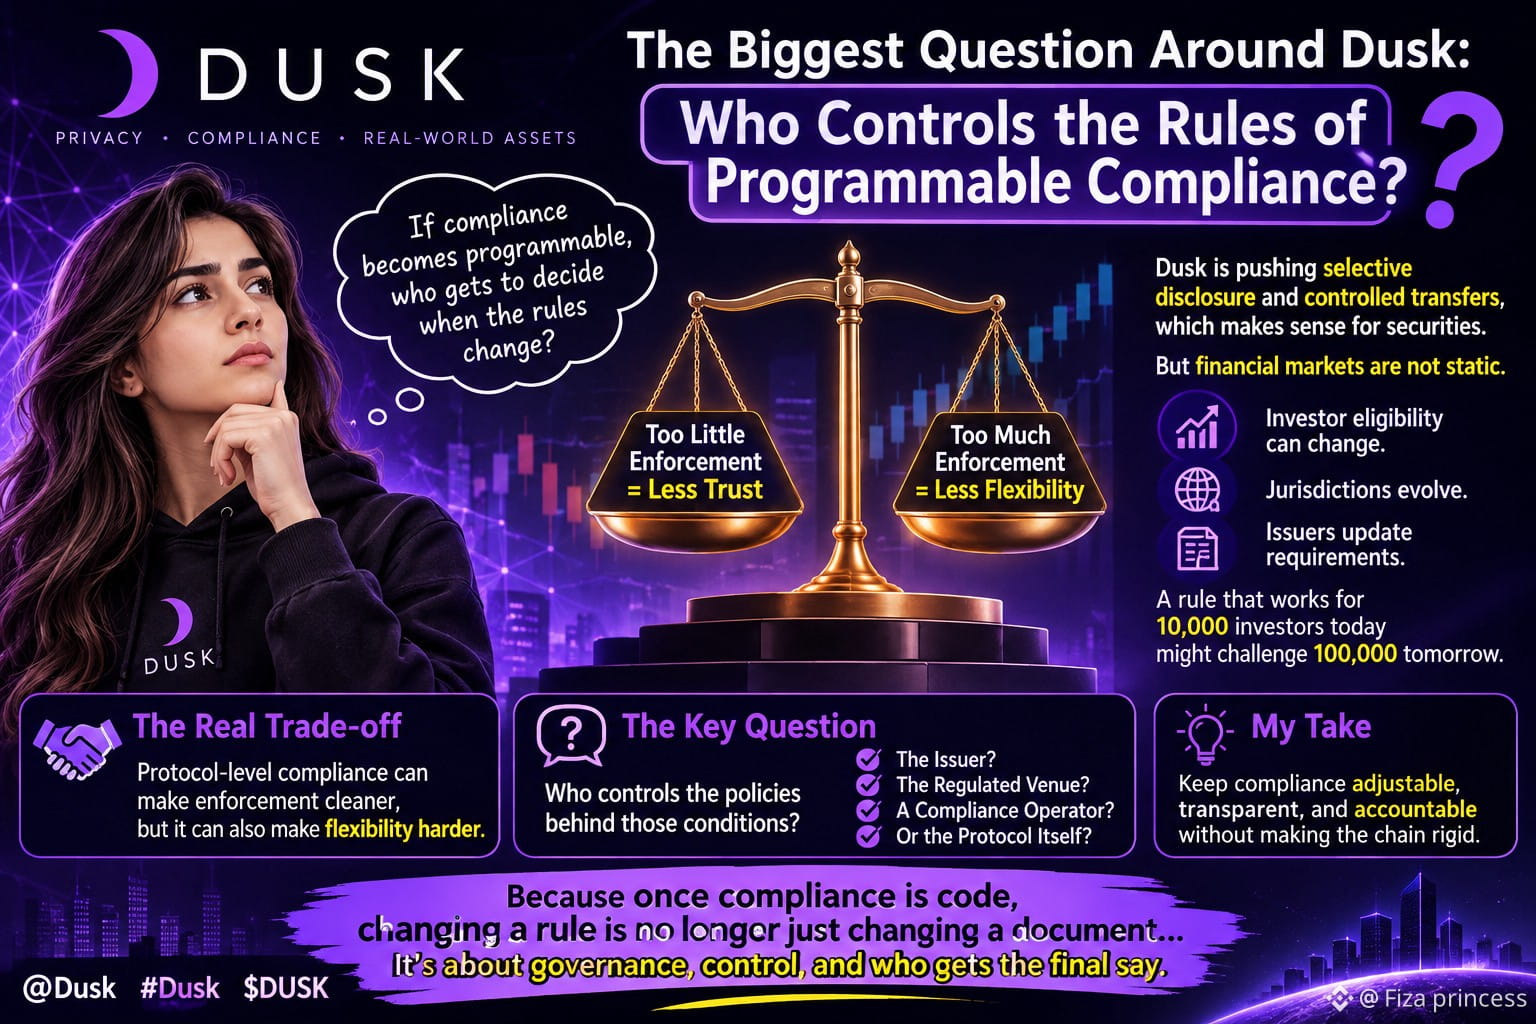
Ich komme immer wieder auf einen heiklen Punkt bei Dusk zurück: Wenn Compliance programmierbar wird, wer darf dann entscheiden, wann die Regeln geändert werden?
Das klingt nach einer Kleinigkeit, bis man sich einen tatsächlich regulierten Markt ansieht.
Dusk setzt auf selektive Offenlegung und kontrollierte Übertragungen, was bei Wertpapieren sinnvoll ist. Doch Finanzmärkte sind nicht statisch. Die Zulassungskriterien für Anleger können sich ändern. Jurisdiktionen ändern sich. Emittenten ändern ihre Anforderungen. Eine Regel, die heute für 10.000 Anleger funktioniert, könnte zum Problem werden, wenn der Markt auf 100.000 anwächst.
Was mir dabei aufgefallen ist: Compliance auf Protokollebene kann die Durchsetzung klarer machen, aber auch die Flexibilität einschränken.
Wenn eine Übertragung durch Code blockiert wird, gibt es keinen Knopf à la „Klären wir diesen Fall manuell“, es sei denn, der Markt hat diesen Ausweg im Voraus vorgesehen.
Das führt zu einem interessanten Zielkonflikt.
Zu wenig Durchsetzung, und regulierte Vermögenswerte werden schwer vertrauenswürdig. Zu viel Durchsetzung, und das Protokoll beginnt, das Marktverhalten zu bestimmen.
Das Modell der selektiven Offenlegung von Dusk ist interessant, weil es versucht, nicht alles offenzulegen und trotzdem die relevanten Bedingungen nachzuweisen. Doch damit wird die Frage nur eine Ebene tiefer verlagert: Wer kontrolliert die Richtlinien, auf denen diese Bedingungen beruhen?
Der Emittent?
Der regulierte Handelsplatz?
Ein Compliance-Dienstleister?
Oder das Protokoll selbst?
Ich würde es vorziehen, wenn die Regeln anpassbar bleiben, ohne dass die Blockchain selbst politisch oder kommerziell unflexibel wird.
Denn sobald Compliance in Code gegossen ist, bedeutet eine Regel zu ändern nicht mehr nur, ein Dokument zu ändern ...
@Dusk#dusk $DUSK
Das klingt nach einer Kleinigkeit, bis man sich einen tatsächlich regulierten Markt ansieht.
Dusk setzt auf selektive Offenlegung und kontrollierte Übertragungen, was bei Wertpapieren sinnvoll ist. Doch Finanzmärkte sind nicht statisch. Die Zulassungskriterien für Anleger können sich ändern. Jurisdiktionen ändern sich. Emittenten ändern ihre Anforderungen. Eine Regel, die heute für 10.000 Anleger funktioniert, könnte zum Problem werden, wenn der Markt auf 100.000 anwächst.
Was mir dabei aufgefallen ist: Compliance auf Protokollebene kann die Durchsetzung klarer machen, aber auch die Flexibilität einschränken.
Wenn eine Übertragung durch Code blockiert wird, gibt es keinen Knopf à la „Klären wir diesen Fall manuell“, es sei denn, der Markt hat diesen Ausweg im Voraus vorgesehen.
Das führt zu einem interessanten Zielkonflikt.
Zu wenig Durchsetzung, und regulierte Vermögenswerte werden schwer vertrauenswürdig. Zu viel Durchsetzung, und das Protokoll beginnt, das Marktverhalten zu bestimmen.
Das Modell der selektiven Offenlegung von Dusk ist interessant, weil es versucht, nicht alles offenzulegen und trotzdem die relevanten Bedingungen nachzuweisen. Doch damit wird die Frage nur eine Ebene tiefer verlagert: Wer kontrolliert die Richtlinien, auf denen diese Bedingungen beruhen?
Der Emittent?
Der regulierte Handelsplatz?
Ein Compliance-Dienstleister?
Oder das Protokoll selbst?
Ich würde es vorziehen, wenn die Regeln anpassbar bleiben, ohne dass die Blockchain selbst politisch oder kommerziell unflexibel wird.
Denn sobald Compliance in Code gegossen ist, bedeutet eine Regel zu ändern nicht mehr nur, ein Dokument zu ändern ...
@Dusk#dusk $DUSK