⚠️Keplr: Die Schwachstelle jenseits der Wallet
#keplradvisessocialloginuserstotransferassets
Eine Krypto-Wallet kann kompromittiert werden, selbst wenn die Wallet-App selbst nicht gehackt wurde.
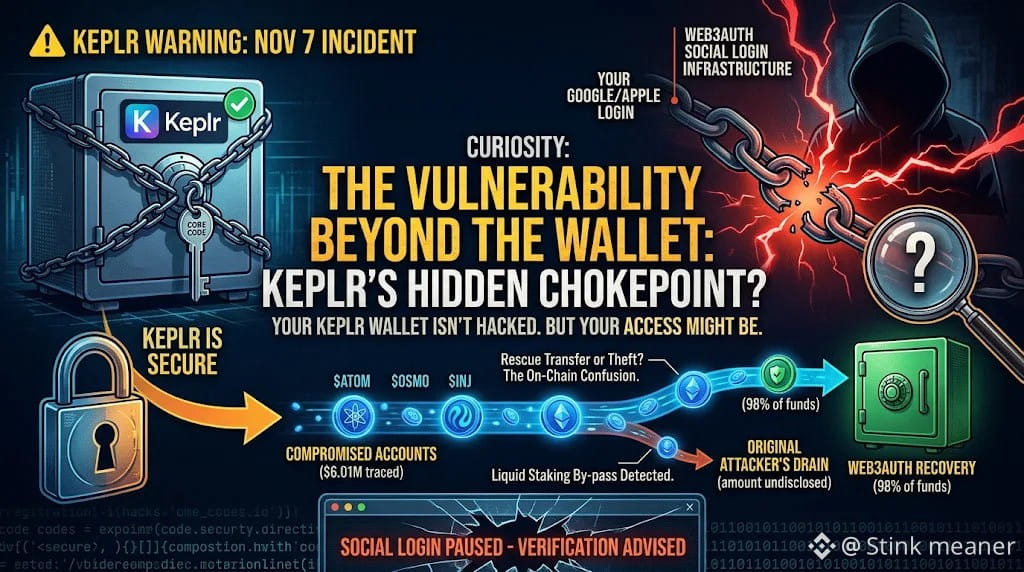
Keplrs Warnung vom 7. November betraf Konten, die über die Google- oder Apple-Anmeldung erstellt wurden. Das Problem wurde auf Web3Auth zurückgeführt, die externe Infrastruktur, die dieses Anmeldesystem betreibt – nicht auf eine neu entdeckte Schwachstelle im Kerncode der Keplr-Wallet.
Keplr setzte die Anmeldung über soziale Netzwerke aus und riet betroffenen Nutzern, keine weiteren Gelder einzuzahlen und ihre Konten nicht erneut zu importieren. Laut Keplr sind Konten mit Wiederherstellungsphrase und Hardware-Wallets nicht betroffen.
Die On-Chain-Zahlen müssen sorgfältig interpretiert werden. Bitquery verfolgte Vermögenswerte im Wert von mindestens 6,01 Millionen US-Dollar, die von gefährdeten Konten zu Adressen verschoben wurden, die Web3Auth später als Wiederherstellungs-Wallets identifizierte.
Das bedeutet nicht, dass nachweislich 6 Millionen US-Dollar gestohlen wurden. Web3Auth zufolge waren die Überweisungen Teil von Bemühungen, Gelder in gefährdeten Wallets zu schützen. Wie viel der ursprüngliche Angreifer tatsächlich erbeutet hat, wurde nicht bekannt gegeben.
Ein übersehenes Detail: Ein Teil der gestakten ATOM wurde mithilfe von Liquid-Staking-Anteil-Token verschoben, wodurch die übliche 21-tägige Wartezeit beim direkten Unstaking umgangen wurde.
Ein kompromittierter Login kann somit Vermögenswerte über verbundene Chains hinweg gefährden – und Rettungsüberweisungen können On-Chain wie Diebstahl aussehen.
Befolge ausschließlich die offiziellen Anweisungen von Keplr und Web3Auth. Ignoriere unaufgeforderte Angebote zur Wiederherstellung.
Keine Finanzberatung.
$ATOM $OSMO $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #AnthropicRejectsIPODelayValuationinQuestion #TradFiForBeginners #AIChipSlumpNasdaq
#keplradvisessocialloginuserstotransferassets
Eine Krypto-Wallet kann kompromittiert werden, selbst wenn die Wallet-App selbst nicht gehackt wurde.
Keplrs Warnung vom 7. November betraf Konten, die über die Google- oder Apple-Anmeldung erstellt wurden. Das Problem wurde auf Web3Auth zurückgeführt, die externe Infrastruktur, die dieses Anmeldesystem betreibt – nicht auf eine neu entdeckte Schwachstelle im Kerncode der Keplr-Wallet.
Keplr setzte die Anmeldung über soziale Netzwerke aus und riet betroffenen Nutzern, keine weiteren Gelder einzuzahlen und ihre Konten nicht erneut zu importieren. Laut Keplr sind Konten mit Wiederherstellungsphrase und Hardware-Wallets nicht betroffen.
Die On-Chain-Zahlen müssen sorgfältig interpretiert werden. Bitquery verfolgte Vermögenswerte im Wert von mindestens 6,01 Millionen US-Dollar, die von gefährdeten Konten zu Adressen verschoben wurden, die Web3Auth später als Wiederherstellungs-Wallets identifizierte.
Das bedeutet nicht, dass nachweislich 6 Millionen US-Dollar gestohlen wurden. Web3Auth zufolge waren die Überweisungen Teil von Bemühungen, Gelder in gefährdeten Wallets zu schützen. Wie viel der ursprüngliche Angreifer tatsächlich erbeutet hat, wurde nicht bekannt gegeben.
Ein übersehenes Detail: Ein Teil der gestakten ATOM wurde mithilfe von Liquid-Staking-Anteil-Token verschoben, wodurch die übliche 21-tägige Wartezeit beim direkten Unstaking umgangen wurde.
Ein kompromittierter Login kann somit Vermögenswerte über verbundene Chains hinweg gefährden – und Rettungsüberweisungen können On-Chain wie Diebstahl aussehen.
Befolge ausschließlich die offiziellen Anweisungen von Keplr und Web3Auth. Ignoriere unaufgeforderte Angebote zur Wiederherstellung.
Keine Finanzberatung.
$ATOM $OSMO $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #AnthropicRejectsIPODelayValuationinQuestion #TradFiForBeginners #AIChipSlumpNasdaq