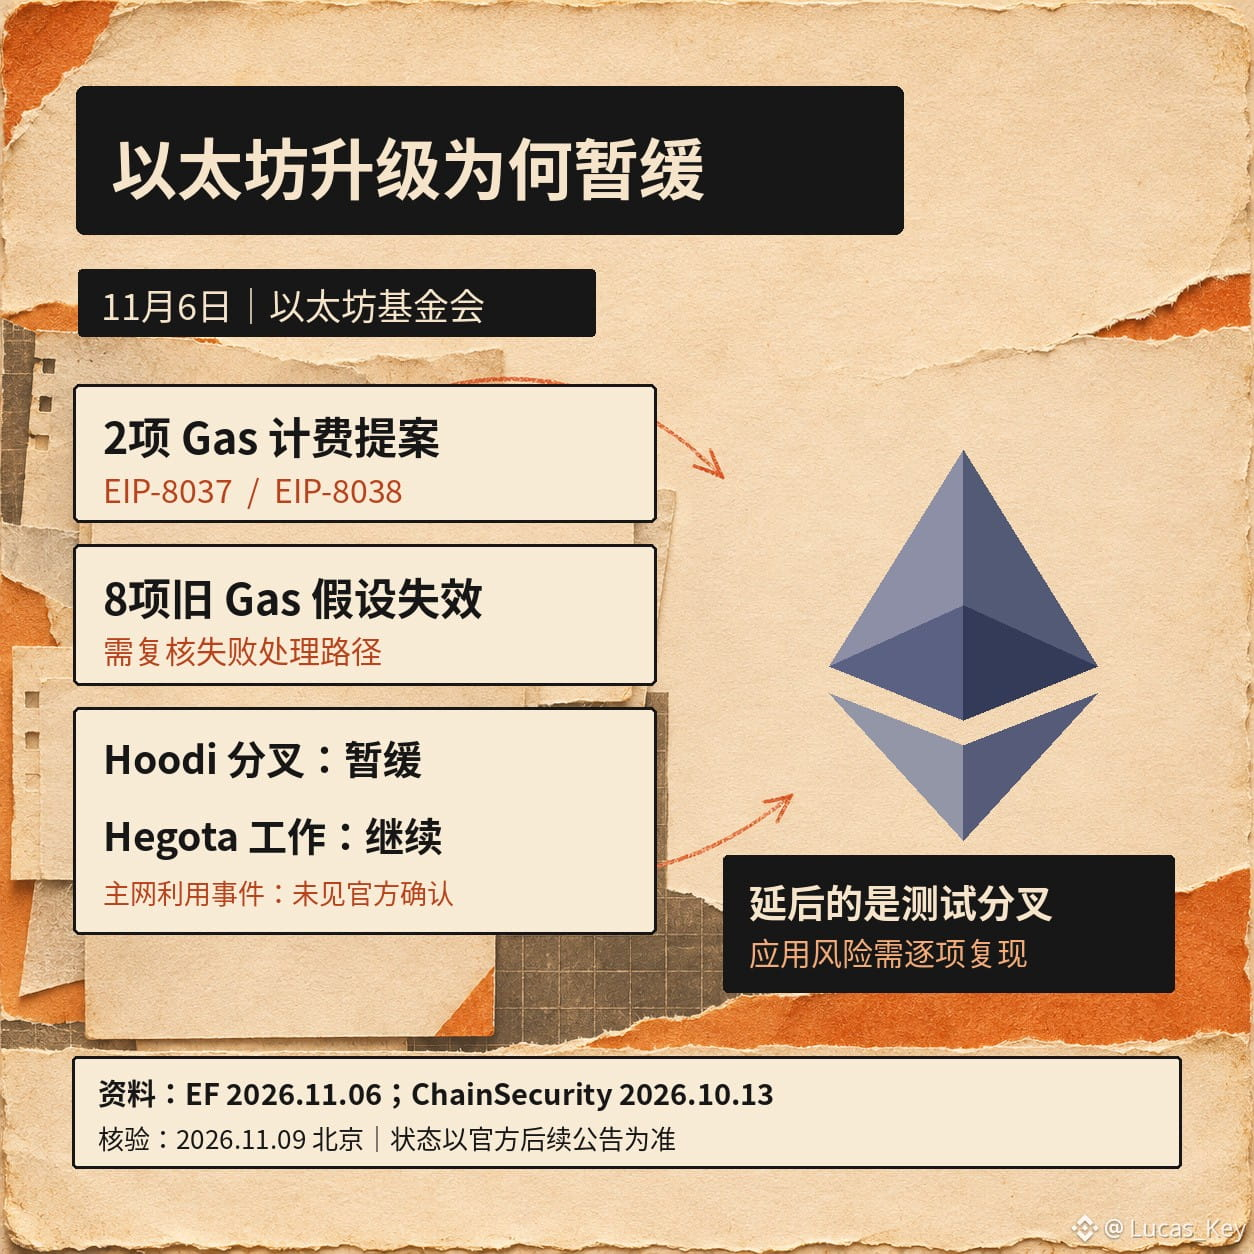
$ETH : Die Fortschritte im Glamsterdam-Testnetz wurden gebremst. Die Ethereum Foundation bestätigte am 6. November, dass zwei Vorschläge, EIP-8037 und EIP-8038, die Gas-Abrechnung für die Erstellung und den Zugriff auf Status ändern. ChainSecurity stellte bei Tests fest, dass dadurch alte Annahmen, auf denen einige Projekte beruhen, nicht mehr gelten. Die Kernentwickler setzten deshalb die Fork-Planung für Hoodi vorerst aus und erklärten zugleich, dass die Arbeiten an Hegota weitergehen.
Es gibt gute Gründe, die Verzögerung als Warnsignal zu sehen. Die Foundation führte acht Gas-Invarianten auf, die verletzt würden. Ein gefährlicher Fall: Wenn ein externer Aufruf das Gas aufbraucht, könnte eine Fehlerbehandlung, von der der Aufrufer ursprünglich annahm, dass sie ebenfalls zurückgerollt würde, nach der neuen Abrechnung dennoch ausgeführt werden und den „Fehler“ dauerhaft verbuchen. Wenn bestehende Verträge auf dieser Grundlage Wiederholungsversuche unterbinden, geht es um mehr als nur etwas höhere Gebühren.
Doch die Behauptung, es gebe bereits eine „Schwachstelle im Mainnet“, geht über die Belege hinaus: Bis zum 9. November waren öffentlich lediglich Testergebnisse und Code-Reviews vor dem Upgrade bekannt, keine Meldung über einen Angriff auf das Mainnet. Mich interessiert vor allem, ob die Spezifikationen noch geändert werden, ob betroffene Verträge Reproduktionen und Korrekturen vorlegen und wann die Arbeiten an Hoodi wieder aufgenommen werden. $ARB und $OP stützen ihre Abwicklung beide auf Ethereum; ihre L1-Verträge und Cross-Layer-Pfade sollten überprüft werden. Ihre L2-Ausführungsumgebungen übernehmen diese beiden EIPs jedoch nicht automatisch, daher sollte man nicht pauschal jede L2-Anwendung als betroffen ansehen. Quellen: Mitteilung der Ethereum Foundation vom 6. November und technische Analyse von ChainSecurity vom 13. Oktober. Die Upgrade-Details können sich weiterhin ändern. Das Risiko für Token-Preise tragen Sie selbst; dieser Artikel stellt keine Anlageberatung dar.
Es gibt gute Gründe, die Verzögerung als Warnsignal zu sehen. Die Foundation führte acht Gas-Invarianten auf, die verletzt würden. Ein gefährlicher Fall: Wenn ein externer Aufruf das Gas aufbraucht, könnte eine Fehlerbehandlung, von der der Aufrufer ursprünglich annahm, dass sie ebenfalls zurückgerollt würde, nach der neuen Abrechnung dennoch ausgeführt werden und den „Fehler“ dauerhaft verbuchen. Wenn bestehende Verträge auf dieser Grundlage Wiederholungsversuche unterbinden, geht es um mehr als nur etwas höhere Gebühren.
Doch die Behauptung, es gebe bereits eine „Schwachstelle im Mainnet“, geht über die Belege hinaus: Bis zum 9. November waren öffentlich lediglich Testergebnisse und Code-Reviews vor dem Upgrade bekannt, keine Meldung über einen Angriff auf das Mainnet. Mich interessiert vor allem, ob die Spezifikationen noch geändert werden, ob betroffene Verträge Reproduktionen und Korrekturen vorlegen und wann die Arbeiten an Hoodi wieder aufgenommen werden. $ARB und $OP stützen ihre Abwicklung beide auf Ethereum; ihre L1-Verträge und Cross-Layer-Pfade sollten überprüft werden. Ihre L2-Ausführungsumgebungen übernehmen diese beiden EIPs jedoch nicht automatisch, daher sollte man nicht pauschal jede L2-Anwendung als betroffen ansehen. Quellen: Mitteilung der Ethereum Foundation vom 6. November und technische Analyse von ChainSecurity vom 13. Oktober. Die Upgrade-Details können sich weiterhin ändern. Das Risiko für Token-Preise tragen Sie selbst; dieser Artikel stellt keine Anlageberatung dar.