
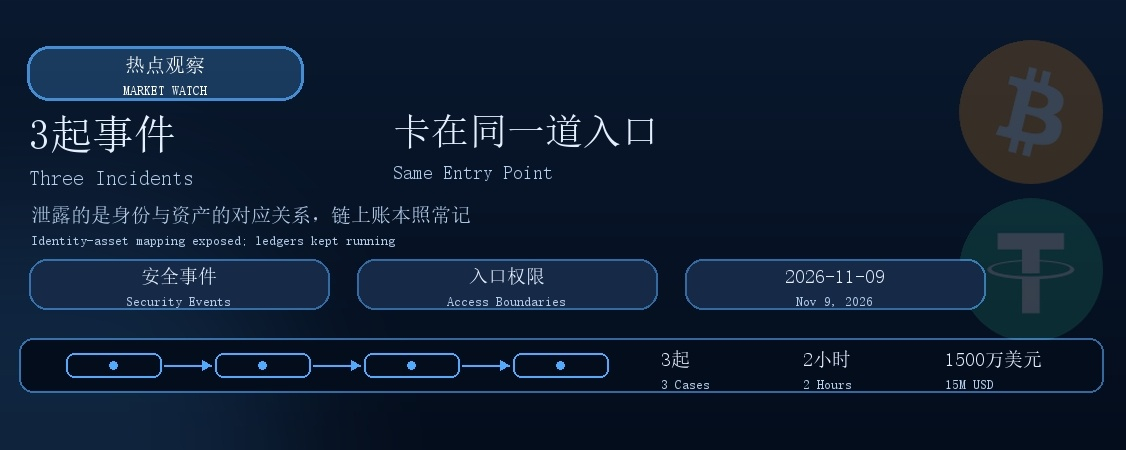
Drei Vorfälle aus der vergangenen Woche ergeben zusammen ein interessantes Bild: Am 3. November wurde unbefugt auf das Kartensystem eines Anbieters von Krypto-Zahlungskarten zugegriffen. Dabei wurden Namen, Adressen, Kartennummern, CVVs und die zugehörigen Wallet-Adressen offengelegt. Nachdem eine brasilianische Handelsplattform Auszahlungen etwa eine Woche lang eingefroren hatte, wurden sie ab dem 9. November schrittweise wieder freigegeben. Eine weitere Börse kündigte an, Nutzer für die versehentliche Überweisung von 11398.77 USDT zu entschädigen, und führte bei Überweisungen drei Bestätigungsschritte ein. Bei keinem der drei Vorfälle wurde die Blockchain angegriffen – betroffen war jeweils derselbe Zugangspunkt.
Nichts davon ging auf der Blockchain schief. Das alte System der Zahlungskarten, die Ein- und Auszahlungsschalter der Börse, die Zahl der Bestätigungen bei Überweisungen – die Probleme traten alle an den Zugangspunkten auf, an denen Menschen ein- und ausgehen. Das Hauptbuch auf der Blockchain wurde wie gewohnt geführt, die Smart Contracts liefen wie gewohnt.
Der Fall mit der Zahlungskarte zeigt das Problem besonders deutlich. Durchgesickert war nicht der private Schlüssel, sondern eine Zuordnung wie „Wer ist diese Person, wie lautet ihre Kartennummer und wo befindet sich ihre Wallet?“. Auf der Blockchain steht bei einer Adresse zwar kein Name, doch beim Dienstleister stehen Identität und Vermögenswerte in derselben Tabellenzeile. Die Anonymität geht also bereits am Einstiegspunkt verloren. Das Unternehmen erklärte, die Kundengelder seien nicht betroffen gewesen, und leitete innerhalb von zwei Stunden Gegenmaßnahmen ein. Für Online-Kartenzahlungen wurde eine verpflichtende 3D-Authentifizierung eingeführt – all diese Maßnahmen betrafen ebenfalls die Einstiegspunkte.
Die Wiederherstellung in Brasilien folgte einer klareren Reihenfolge: Zuerst wurde der Nur-Lese-Modus aktiviert, damit die Nutzer sehen konnten, wie viel sie besaßen. Überweisungen, Auszahlungen, Handel und andere Funktionen wurden erst nach einer Sicherheitsprüfung einzeln wieder freigeschaltet. Die eingefrorenen relevanten Vermögenswerte beliefen sich auf mehr als 15 Millionen US-Dollar; die Entschädigung wurde aus eigenen Mitteln bezahlt. Hier musste kein On-Chain-Konsens repariert werden. Es ging darum, wer welche Schaltfläche betätigen darf.
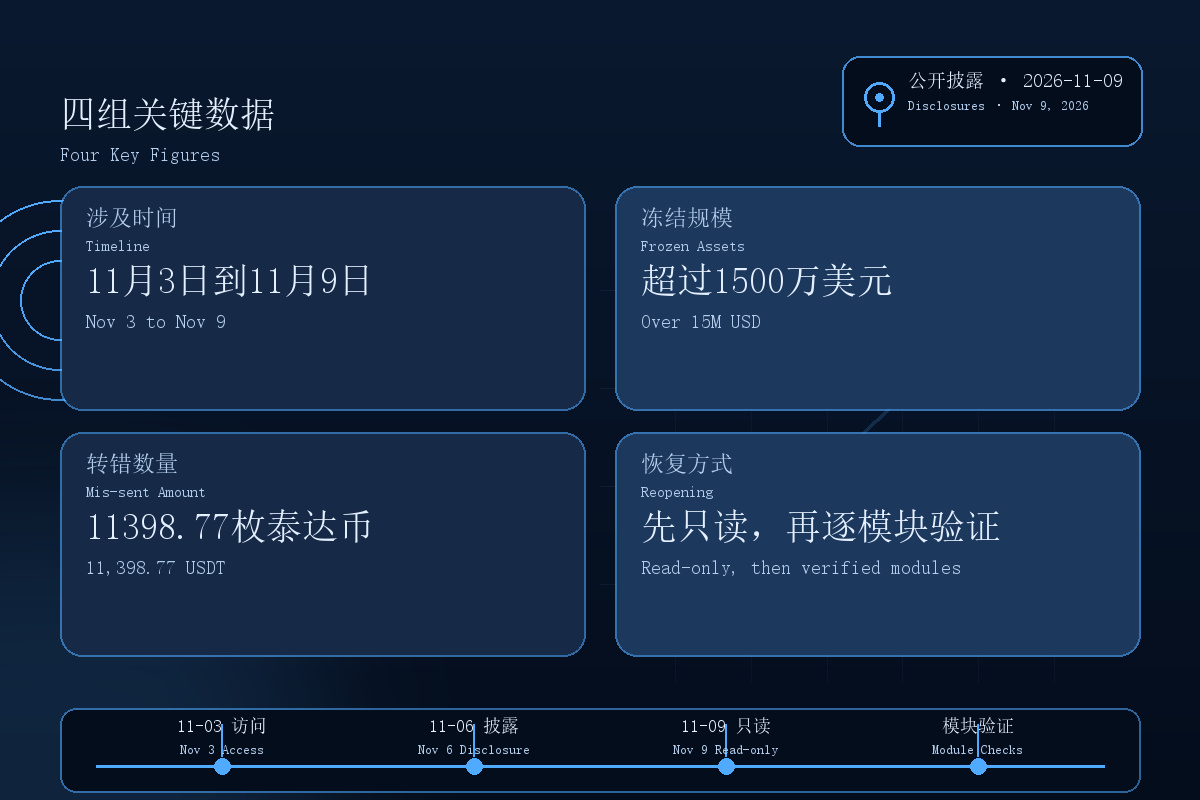
Auch beim Fall der falsch überwiesenen Coins war es ähnlich. Die 11398.77 Tether wurden nicht falsch berechnet, sondern jemand hatte die falsche Adresse eingegeben. In der Stellungnahme wurde eine „dreifache Bestätigung“ ergänzt, nicht etwa das Protokoll geändert. Der gemeinsame Nenner der drei Vorfälle lässt sich schlicht so formulieren: Bei Wallets, Kartennummern, E-Mail-Adressen und Kundendienstkanälen führen die Berechtigungsgrenzen leichter zu Problemen als die Blockchain selbst.
Fügt man diese öffentlichen Offenlegungen zusammen, ergibt sich eine Liste der Einstiegspunkte: Wer stellt die Verbindung zwischen Identität und Vermögenswerten her? Wer kann die Schalter für Ein- und Auszahlungen ändern? Und wer drückt im letzten Schritt an deiner Stelle auf „Bestätigen“? Bei einem Dienst sollte man nicht nur darauf achten, an welche Blockchain er angebunden ist, sondern auch darauf, wer auf dieser Liste steht.#币安恢复HYPE与APT提现 #CPI前瞻,12月利率走向迎关键考验 #估值承压下Anthropic还能如期上市吗