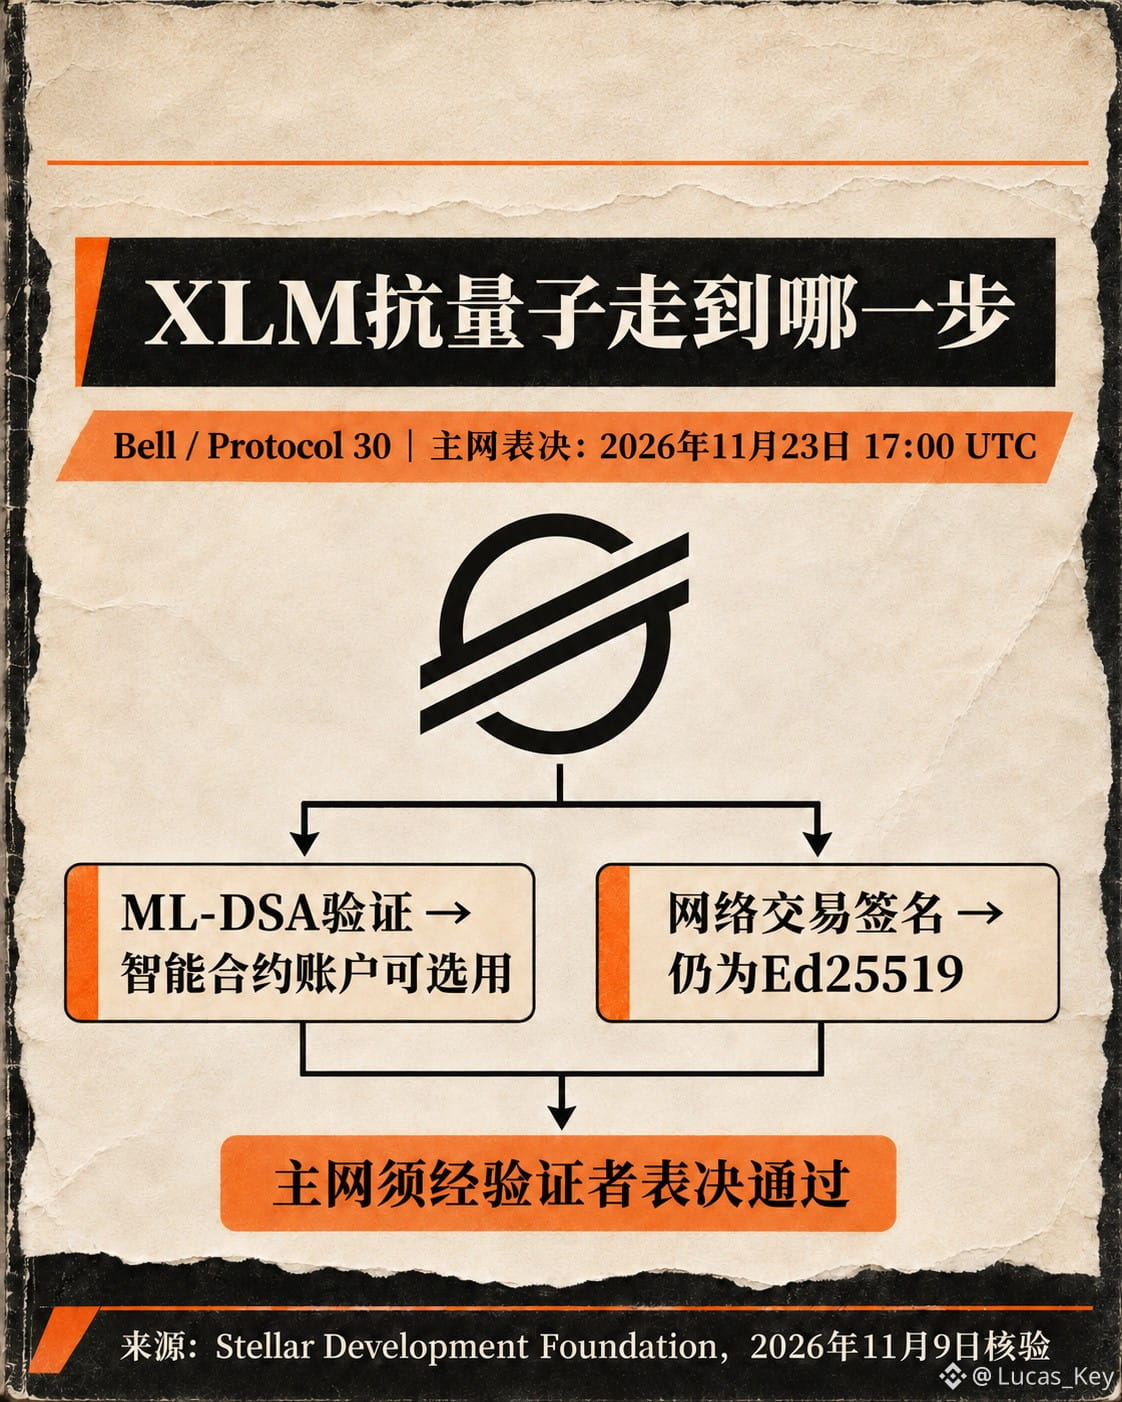
$XLM Mit Bell/Protocol 30 werden quantensichere Signaturen auf die Upgrade-Agenda gesetzt. Zu sagen, „Stellar sei bereits vollständig quantensicher“, wäre jedoch verfrüht. Die Stellar Development Foundation hat als Zeitpunkt für die Abstimmung im Mainnet den 23. November um 17:00 UTC angekündigt. Ob das Upgrade aktiviert wird, hängt von der Abstimmung der Validatoren ab; am 9. November stand die Abstimmung noch aus.
CAP-87 ermöglicht es Smart Contracts, ML-DSA-Signaturen zu verifizieren. Wenn Wallets oder Verwahrer ihre Autorisierungslogik in Vertragskonten unterbringen, können sie diese Signaturart möglicherweise wählen. Transaktionssignaturen auf Netzwerkebene bleiben weiterhin bei Ed25519. Befürworter schätzen, dass zunächst Konten mit hohen Werten die Methode ausprobieren und schrittweise umsteigen können. Vorsichtigere Stimmen richten den Blick auf die andere Hälfte der technischen Umsetzung: Standardkonten, Validator-Signaturen, Wallet-Kompatibilität und größere Signaturdaten werden nicht automatisch durch eine einzelne Funktion zur Vertragsverifizierung gelöst.
Im Vergleich mit anderen Zahlungsnetzwerken wird das Bild klarer. $XRP In der offiziellen Ledger-Dokumentation werden secp256k1 und Ed25519 als verfügbare Kontosignaturen aufgeführt. Auch Hedera, wo $HBAR aktiv ist, erklärt, dass Konten und Transaktionen weiterhin ECDSA oder Ed25519 verwenden, und ordnet neue Signaturtypen einem späteren Migrationspfad zu. Alle drei stehen vor derselben Art langfristigen Schlüsselrisikos, doch der Fortschritt lässt sich nicht danach ordnen, ob von „Quantensicherheit“ die Rede ist. Mich interessiert vor allem, wie viele Konten und Wallets nach der Mainnet-Abstimmung tatsächlich die neue Autorisierung nutzen und wann es einen umsetzbaren Migrationsplan für Netzwerksignaturen geben wird. Die Angaben beruhen auf der Ankündigung zu Stellar Protocol 30, der XRPL-Dokumentation zu Schlüsseln und Hederas technischer Erläuterung zur Quantensicherheit. Risikohinweis: Derzeit gibt es keine Belege dafür, dass bestehende Schlüssel einem praktisch durchführbaren Quantenangriff ausgesetzt sind. Die technische Ausrichtung sagt nichts über die Kursentwicklung aus.
CAP-87 ermöglicht es Smart Contracts, ML-DSA-Signaturen zu verifizieren. Wenn Wallets oder Verwahrer ihre Autorisierungslogik in Vertragskonten unterbringen, können sie diese Signaturart möglicherweise wählen. Transaktionssignaturen auf Netzwerkebene bleiben weiterhin bei Ed25519. Befürworter schätzen, dass zunächst Konten mit hohen Werten die Methode ausprobieren und schrittweise umsteigen können. Vorsichtigere Stimmen richten den Blick auf die andere Hälfte der technischen Umsetzung: Standardkonten, Validator-Signaturen, Wallet-Kompatibilität und größere Signaturdaten werden nicht automatisch durch eine einzelne Funktion zur Vertragsverifizierung gelöst.
Im Vergleich mit anderen Zahlungsnetzwerken wird das Bild klarer. $XRP In der offiziellen Ledger-Dokumentation werden secp256k1 und Ed25519 als verfügbare Kontosignaturen aufgeführt. Auch Hedera, wo $HBAR aktiv ist, erklärt, dass Konten und Transaktionen weiterhin ECDSA oder Ed25519 verwenden, und ordnet neue Signaturtypen einem späteren Migrationspfad zu. Alle drei stehen vor derselben Art langfristigen Schlüsselrisikos, doch der Fortschritt lässt sich nicht danach ordnen, ob von „Quantensicherheit“ die Rede ist. Mich interessiert vor allem, wie viele Konten und Wallets nach der Mainnet-Abstimmung tatsächlich die neue Autorisierung nutzen und wann es einen umsetzbaren Migrationsplan für Netzwerksignaturen geben wird. Die Angaben beruhen auf der Ankündigung zu Stellar Protocol 30, der XRPL-Dokumentation zu Schlüsseln und Hederas technischer Erläuterung zur Quantensicherheit. Risikohinweis: Derzeit gibt es keine Belege dafür, dass bestehende Schlüssel einem praktisch durchführbaren Quantenangriff ausgesetzt sind. Die technische Ausrichtung sagt nichts über die Kursentwicklung aus.