#keplr建议社交登录用户转移资产 🚨 Bei der Keplr-Wallet besteht das Risiko, dass private Schlüssel offengelegt wurden! Nutzer, die sich mit Google oder Apple anmelden, sollten vorsichtig sein!
Ein weiterer Sicherheitsvorfall bei einer Krypto-Wallet sorgt für Aufmerksamkeit am Markt!
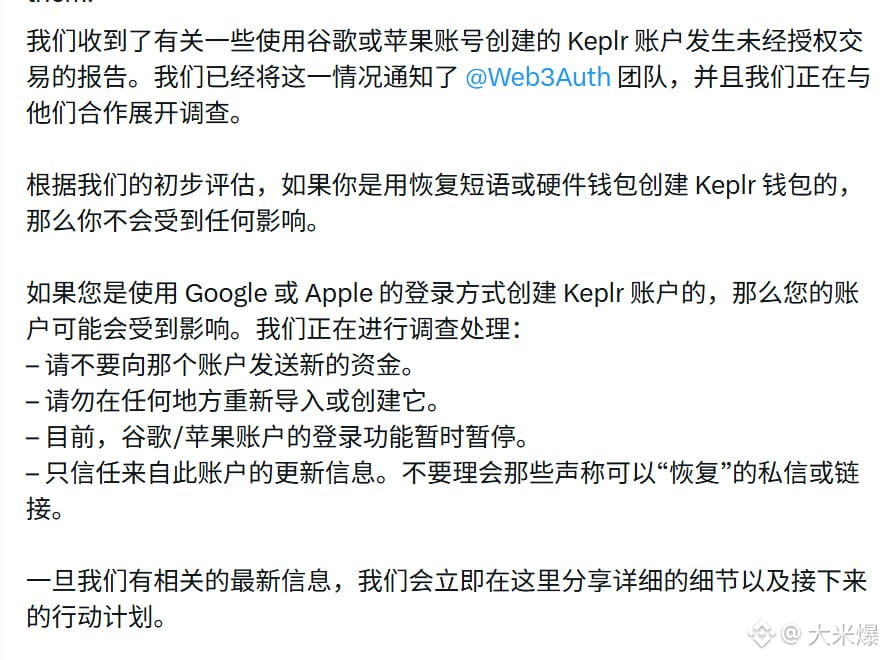
Am 8. November forderte Keplr Nutzer, die ihre Wallet über ein Google- oder Apple-Konto erstellt haben, dazu auf, keine neuen Gelder mehr auf die betroffenen Konten einzuzahlen und alle verbleibenden übertragbaren Vermögenswerte auf ein neues Konto zu übertragen, das durch eine Seed-Phrase oder eine Hardware-Wallet geschützt ist.
Die Ursache ist eine Schwachstelle in der Infrastruktur des Drittanbieters Web3Auth. Private Schlüssel einiger Nutzer könnten bereits offengelegt worden sein.
Das wirklich Gefährliche an diesem Vorfall ist nicht, dass der Preis eines bestimmten Coins stark fällt, sondern dass eine vermeintlich sichere Anmeldemethode zum Einfallstor für den Diebstahl von Vermögenswerten werden kann.
Erstens: Eine bequeme Anmeldung bedeutet nicht, dass Vermögenswerte sicher sind.
Mit Google oder Apple eine Wallet mit nur einem Klick zu erstellen, senkt zwar tatsächlich die Einstiegshürde für Web3. Doch wenn der Dienst zur Verwaltung der privaten Schlüssel auf der Basisebene eine Schwachstelle aufweist, sind die Vermögenswerte der Nutzer ebenfalls gefährdet.
Zweitens: Wallet-Vermögenswerte könnten bereits betroffen sein.
Web3Auth führt derzeit eine Rettungsaktion für Vermögenswerte durch White-Hat-Hacker durch. Einige Nutzer stellen möglicherweise fest, dass ihr Kontostand gesunken oder sogar auf null gefallen ist. Das muss jedoch nicht in allen Fällen auf einen Diebstahl durch Hacker zurückzuführen sein. Die offizielle Überprüfung steht noch aus.
Drittens: Das tatsächliche Risiko könnte noch nicht vollständig gebannt sein.
Bei Konten, deren private Schlüssel bereits offengelegt wurden, lässt sich das Risiko auch durch eine erneute Anmeldung nicht grundsätzlich beseitigen.
Meine Meinung ist eindeutig: Web3 darf auf Benutzerfreundlichkeit setzen, aber niemals auf Kosten der Sicherheit privater Schlüssel.
Dieser Vorfall zeigt erneut, dass dezentrale Wallets nicht völlig frei von Risiken durch Drittanbieter sind.
Für betroffene Nutzer ist es jetzt am wichtigsten, die Sicherheit ihrer Vermögenswerte zu gewährleisten, statt über Coin-Kurse zu spekulieren.
Klickt nicht auf Links zur „Wiederherstellung von Vermögenswerten“, die euch Fremde schicken, und verratet niemandem eure Seed-Phrase oder euren privaten Schlüssel.
Zugehörige Coins: ATOM, INJ, OSMO
👇 Über den untenstehenden Link gelangt ihr direkt dorthin!
Ein weiterer Sicherheitsvorfall bei einer Krypto-Wallet sorgt für Aufmerksamkeit am Markt!
Am 8. November forderte Keplr Nutzer, die ihre Wallet über ein Google- oder Apple-Konto erstellt haben, dazu auf, keine neuen Gelder mehr auf die betroffenen Konten einzuzahlen und alle verbleibenden übertragbaren Vermögenswerte auf ein neues Konto zu übertragen, das durch eine Seed-Phrase oder eine Hardware-Wallet geschützt ist.
Die Ursache ist eine Schwachstelle in der Infrastruktur des Drittanbieters Web3Auth. Private Schlüssel einiger Nutzer könnten bereits offengelegt worden sein.
Das wirklich Gefährliche an diesem Vorfall ist nicht, dass der Preis eines bestimmten Coins stark fällt, sondern dass eine vermeintlich sichere Anmeldemethode zum Einfallstor für den Diebstahl von Vermögenswerten werden kann.
Erstens: Eine bequeme Anmeldung bedeutet nicht, dass Vermögenswerte sicher sind.
Mit Google oder Apple eine Wallet mit nur einem Klick zu erstellen, senkt zwar tatsächlich die Einstiegshürde für Web3. Doch wenn der Dienst zur Verwaltung der privaten Schlüssel auf der Basisebene eine Schwachstelle aufweist, sind die Vermögenswerte der Nutzer ebenfalls gefährdet.
Zweitens: Wallet-Vermögenswerte könnten bereits betroffen sein.
Web3Auth führt derzeit eine Rettungsaktion für Vermögenswerte durch White-Hat-Hacker durch. Einige Nutzer stellen möglicherweise fest, dass ihr Kontostand gesunken oder sogar auf null gefallen ist. Das muss jedoch nicht in allen Fällen auf einen Diebstahl durch Hacker zurückzuführen sein. Die offizielle Überprüfung steht noch aus.
Drittens: Das tatsächliche Risiko könnte noch nicht vollständig gebannt sein.
Bei Konten, deren private Schlüssel bereits offengelegt wurden, lässt sich das Risiko auch durch eine erneute Anmeldung nicht grundsätzlich beseitigen.
Meine Meinung ist eindeutig: Web3 darf auf Benutzerfreundlichkeit setzen, aber niemals auf Kosten der Sicherheit privater Schlüssel.
Dieser Vorfall zeigt erneut, dass dezentrale Wallets nicht völlig frei von Risiken durch Drittanbieter sind.
Für betroffene Nutzer ist es jetzt am wichtigsten, die Sicherheit ihrer Vermögenswerte zu gewährleisten, statt über Coin-Kurse zu spekulieren.
Klickt nicht auf Links zur „Wiederherstellung von Vermögenswerten“, die euch Fremde schicken, und verratet niemandem eure Seed-Phrase oder euren privaten Schlüssel.
Zugehörige Coins: ATOM, INJ, OSMO
👇 Über den untenstehenden Link gelangt ihr direkt dorthin!