【Keplr-Hack: die überraschende Wendung】
Alle dachten, Hacker hätten 6 Millionen Dollar aus Keplr-Wallets erbeutet. Doch die On-Chain-Daten erzählen eine andere Geschichte: Der Großteil des Geldes wurde „in Sicherheit gebracht“.
Seit dem 06.11. wurden die privaten Schlüssel von Keplr-Wallets, bei denen die Anmeldung über Google/Apple erfolgt, durch eine Sicherheitslücke beim Dienstleister Web3Auth offengelegt. Bitquery verfolgte die Geldflüsse von über 44.000 Wallets zu denselben Adressen – diese galten als Hackeradressen.
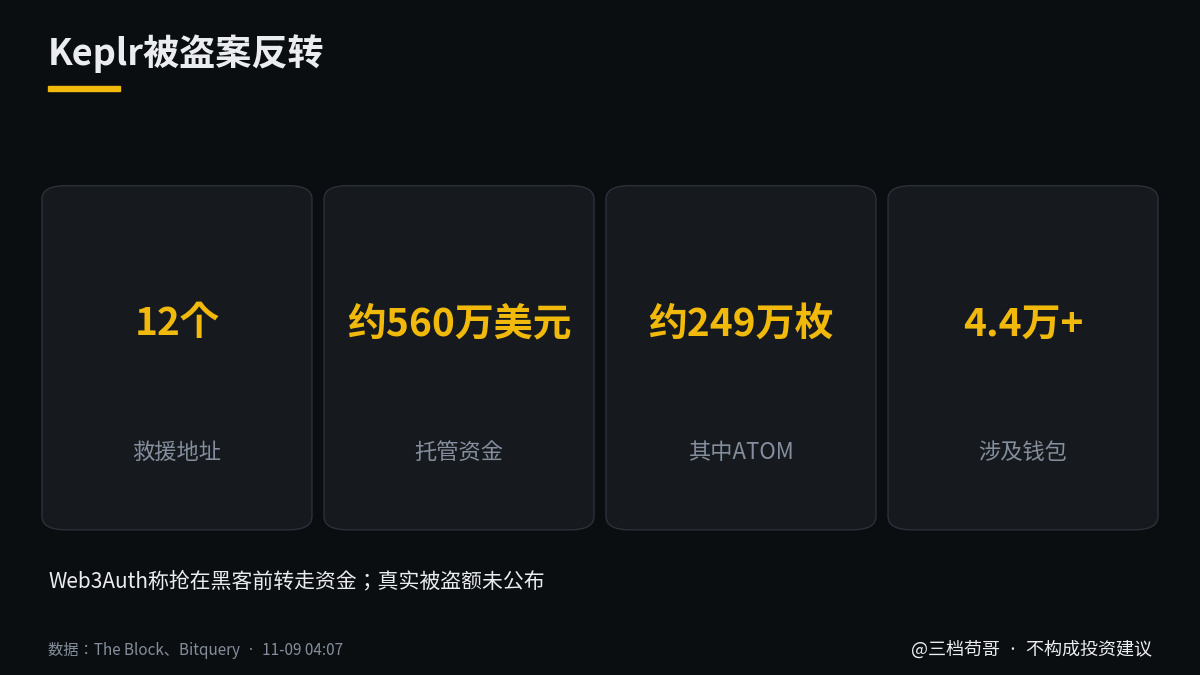
Am Sonntag gab Web3Auth 12 Rettungsadressen bekannt und erklärte, das Geld vor den Hackern transferiert zu haben – rund 5,6 Millionen Dollar, hauptsächlich etwa 2,49 Millionen ATOM. Alle von Bitquery als „Hackeradressen“ markierten Adressen stehen auf der Liste.
Web3Auth erwähnte jedoch auch einen „ursprünglichen Angreifer“. Wie viel tatsächlich gestohlen wurde, ist nicht bekannt. Auch Keplr hat keinen Entschädigungsplan vorgelegt.
Meine Einschätzung: Bei ATOM gibt es mehr Entwarnung als handfeste Belege für einen Diebstahl – das gerettete Geld ist On-Chain sichtbar. Diese Einschätzung könnte falsch sein, falls tatsächlich viel gestohlen wurde oder die Rettungsgelder lange nicht zurückgegeben werden.
Wer sich über ein soziales Konto anmeldet, sollte seine Assets gemäß Keplrs Empfehlung auf eine Wallet mit Seed-Phrase oder eine Hardware-Wallet übertragen. Glaubt niemandem, der euch per Direktnachricht „bei der Wiederbeschaffung helfen“ will.
Meldet ihr euch bei eurer Wallet über ein soziales Konto an?
Quelle: The Block, Bitquery
#Keplr #Cosmos
📈 Die drei größten Gewinner bei den Futures (04:01): $JCT +380.37%|$AIOT +44.54%|$HOT +21.35%
#BinanceSquare
⚠️ Obiges dient der Zusammenstellung von Informationen und gibt eine persönliche Meinung wieder. Es stellt keine Anlageberatung dar. DYOR.
Alle dachten, Hacker hätten 6 Millionen Dollar aus Keplr-Wallets erbeutet. Doch die On-Chain-Daten erzählen eine andere Geschichte: Der Großteil des Geldes wurde „in Sicherheit gebracht“.
Seit dem 06.11. wurden die privaten Schlüssel von Keplr-Wallets, bei denen die Anmeldung über Google/Apple erfolgt, durch eine Sicherheitslücke beim Dienstleister Web3Auth offengelegt. Bitquery verfolgte die Geldflüsse von über 44.000 Wallets zu denselben Adressen – diese galten als Hackeradressen.
Am Sonntag gab Web3Auth 12 Rettungsadressen bekannt und erklärte, das Geld vor den Hackern transferiert zu haben – rund 5,6 Millionen Dollar, hauptsächlich etwa 2,49 Millionen ATOM. Alle von Bitquery als „Hackeradressen“ markierten Adressen stehen auf der Liste.
Web3Auth erwähnte jedoch auch einen „ursprünglichen Angreifer“. Wie viel tatsächlich gestohlen wurde, ist nicht bekannt. Auch Keplr hat keinen Entschädigungsplan vorgelegt.
Meine Einschätzung: Bei ATOM gibt es mehr Entwarnung als handfeste Belege für einen Diebstahl – das gerettete Geld ist On-Chain sichtbar. Diese Einschätzung könnte falsch sein, falls tatsächlich viel gestohlen wurde oder die Rettungsgelder lange nicht zurückgegeben werden.
Wer sich über ein soziales Konto anmeldet, sollte seine Assets gemäß Keplrs Empfehlung auf eine Wallet mit Seed-Phrase oder eine Hardware-Wallet übertragen. Glaubt niemandem, der euch per Direktnachricht „bei der Wiederbeschaffung helfen“ will.
Meldet ihr euch bei eurer Wallet über ein soziales Konto an?
Quelle: The Block, Bitquery
#Keplr #Cosmos
📈 Die drei größten Gewinner bei den Futures (04:01): $JCT +380.37%|$AIOT +44.54%|$HOT +21.35%
#BinanceSquare
⚠️ Obiges dient der Zusammenstellung von Informationen und gibt eine persönliche Meinung wieder. Es stellt keine Anlageberatung dar. DYOR.