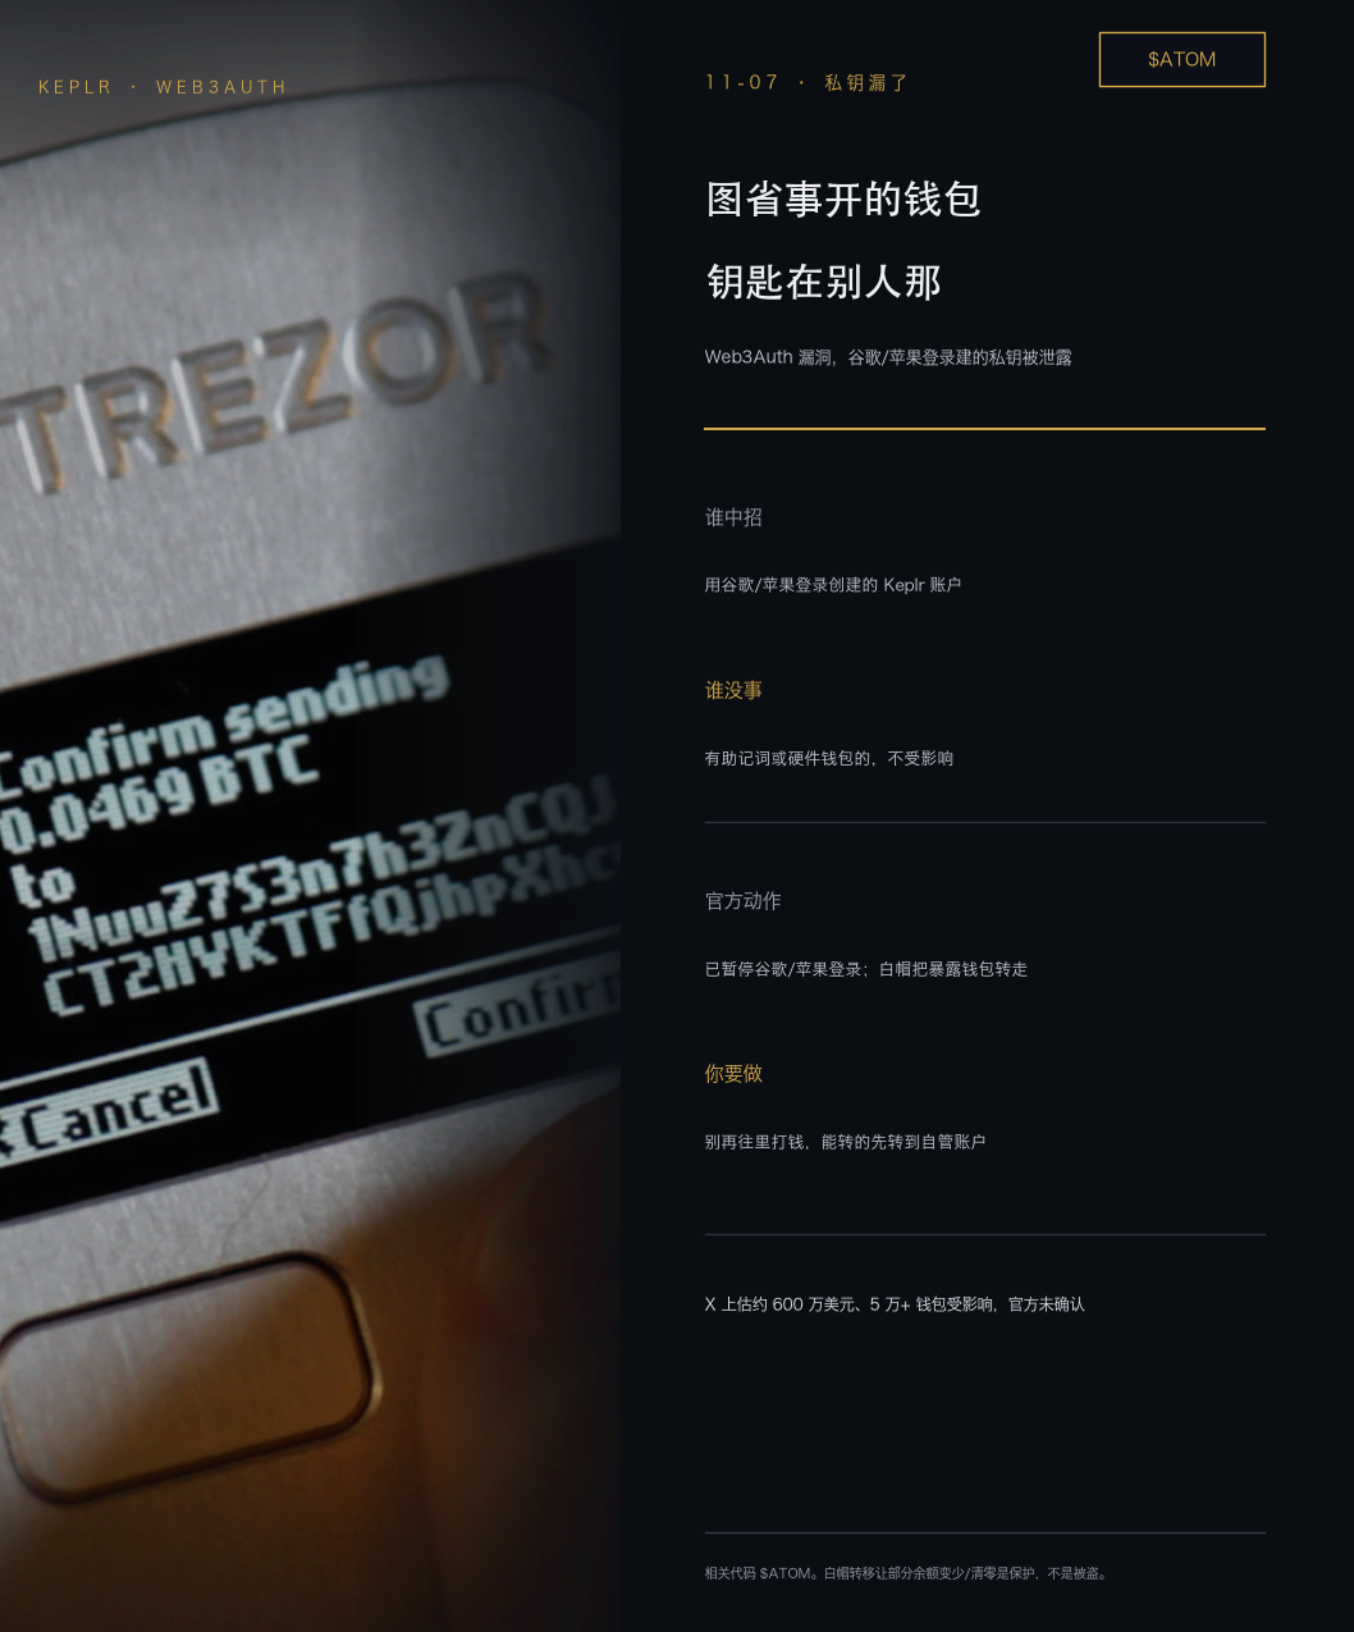
Keplr hat gestern Abend ein Sicherheitsupdate veröffentlicht. Wenn du eine Wallet erstellt hast, indem du dich mit deinem Google- oder Apple-Konto angemeldet hast, solltest du vorerst kein Geld darauf einzahlen.
Das Problem liegt beim Drittanbieter für Anmeldungen Web3Auth: Eine Schwachstelle in der Infrastruktur hat dazu geführt, dass die privaten Schlüssel einiger Konten mit Social-Login offengelegt wurden. Konten, deren Seed-Phrase du selbst gesichert hast, oder die du mit einer Hardware-Wallet erstellt hast, sind nicht betroffen. Übertrage deine Coins, sofern möglich, auf ein Konto mit Seed-Phrase oder auf eine Hardware-Wallet. Für gestakte oder gesperrte Coins musst du länger warten.
Noch etwas, das leicht missverstanden werden kann: Web3Auth überträgt offengelegte, aber noch nicht angegriffene Wallets auf dem Pfad der Angreifer an sichere Adressen. Wenn der Kontostand mancher Konten also gesunken oder sogar auf null gefallen ist, könnte das auch daran liegen, dass das Team sie in Sicherheit bringt. Geh nicht vorschnell davon aus, dass deine Wallet gehackt wurde. Klicke auf keinen Fall auf Nachrichten von Leuten, die dir anbieten, deine Coins zurückzuholen.
Auf X wird der Schaden auf etwa 6 Millionen US-Dollar und mehr als 50.000 Wallets geschätzt. Das wurde offiziell nicht bestätigt.
Zugehörige Codes: $ATOM
#keplr建议社交登录用户转移资产
Das Problem liegt beim Drittanbieter für Anmeldungen Web3Auth: Eine Schwachstelle in der Infrastruktur hat dazu geführt, dass die privaten Schlüssel einiger Konten mit Social-Login offengelegt wurden. Konten, deren Seed-Phrase du selbst gesichert hast, oder die du mit einer Hardware-Wallet erstellt hast, sind nicht betroffen. Übertrage deine Coins, sofern möglich, auf ein Konto mit Seed-Phrase oder auf eine Hardware-Wallet. Für gestakte oder gesperrte Coins musst du länger warten.
Noch etwas, das leicht missverstanden werden kann: Web3Auth überträgt offengelegte, aber noch nicht angegriffene Wallets auf dem Pfad der Angreifer an sichere Adressen. Wenn der Kontostand mancher Konten also gesunken oder sogar auf null gefallen ist, könnte das auch daran liegen, dass das Team sie in Sicherheit bringt. Geh nicht vorschnell davon aus, dass deine Wallet gehackt wurde. Klicke auf keinen Fall auf Nachrichten von Leuten, die dir anbieten, deine Coins zurückzuholen.
Auf X wird der Schaden auf etwa 6 Millionen US-Dollar und mehr als 50.000 Wallets geschätzt. Das wurde offiziell nicht bestätigt.
Zugehörige Codes: $ATOM
#keplr建议社交登录用户转移资产